 tiliondev/fortress
Mecanismo Stealth Chromium que impede scrapers e agentes de navegador de serem bloqueados, com uma linha de alteração de código.


Mecanismo Chromium furtivo


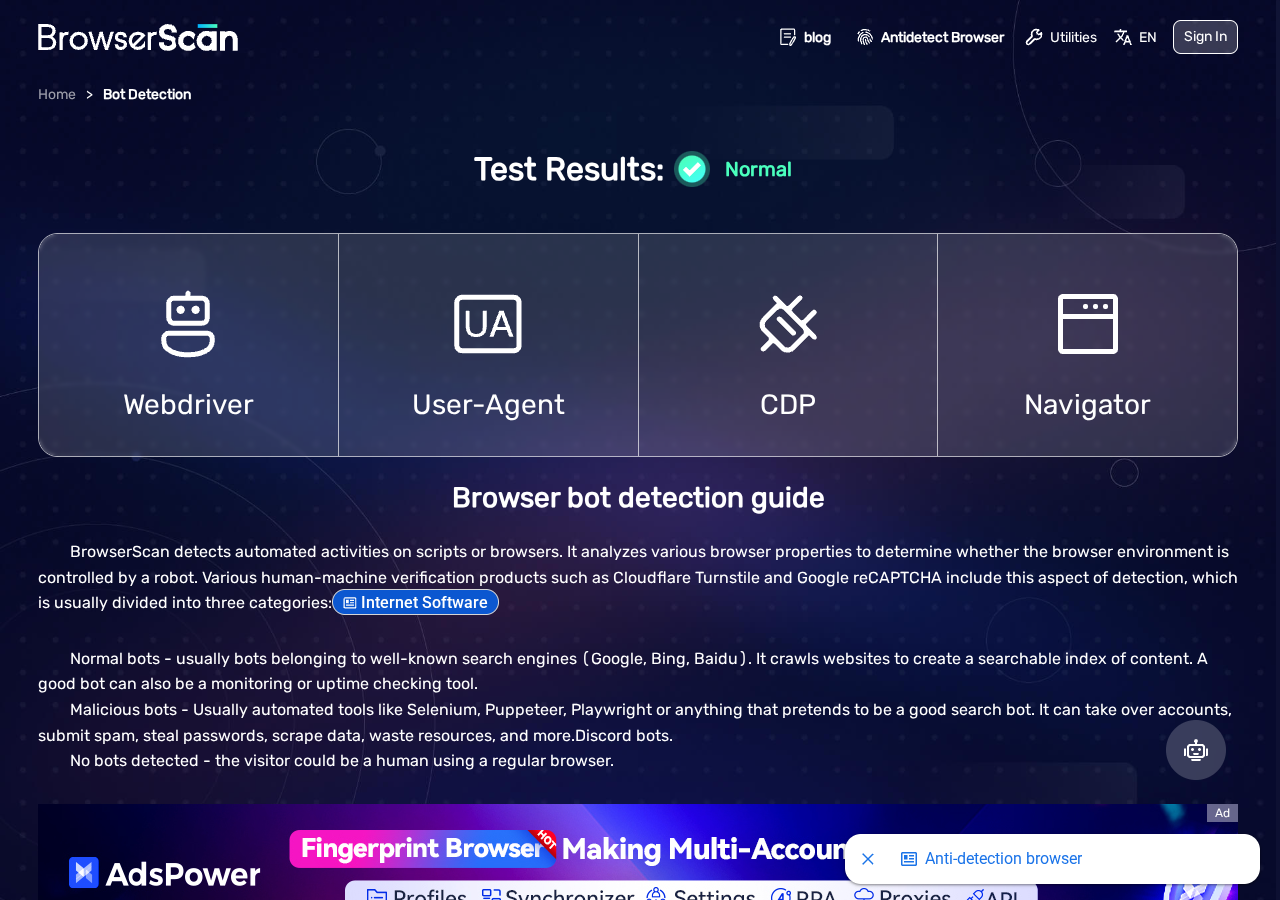
Fortress é um mecanismo Chromium furtivo que impede que seus scrapers e agentes de navegador sejam bloqueados, com apenas uma linha de alteração no código. Detectores de bot sinalizam automação ao ler a impressão digital do navegador; Fortress corrige essa impressão digital dentro do C++ do Chromium, de modo que o navegador se apresenta como uma instalação comum do Chrome. Scrapers concluem suas execuções, agentes alcançam as páginas para as quais foram enviados, e CreepJS, Sannysoft, BrowserScan e o Cloudflare Turnstile ao vivo o leem como humano. Aponte seu Playwright ou Puppeteer existente para Fortress via CDP, e nada mais no seu código muda.
Blink · V8 · BoringSSL corrigidos na árvore (in-tree) · ANGLE / D3D11 com suporte a WebGL · JA3/JA4 TLS coerente · rebase mensal do upstream · lançamentos reproduzíveis e controlados por gauntlet
34patches C++ de superfície única |
0%CreepJSheadless / furtivo |
em todos |
BSD-3mecanismo aberto,reconstrua você mesmo |
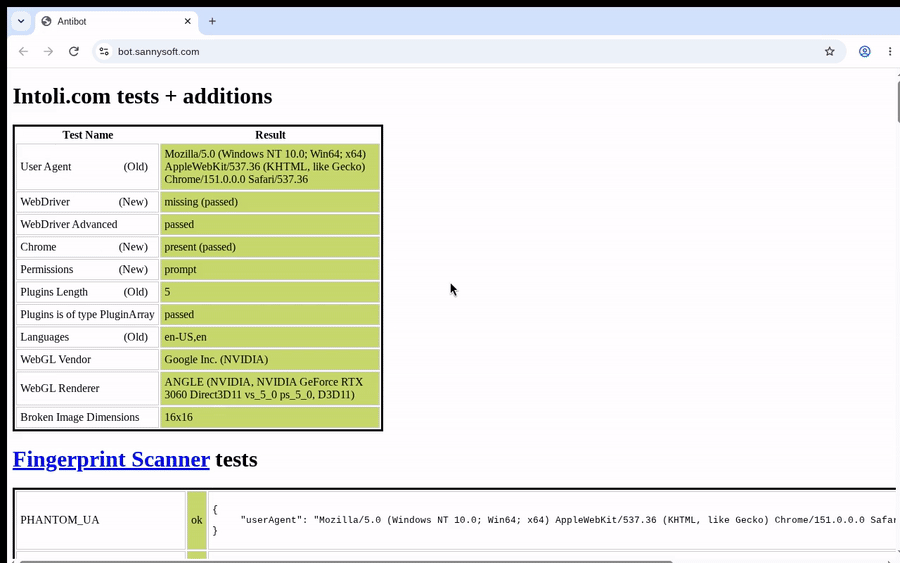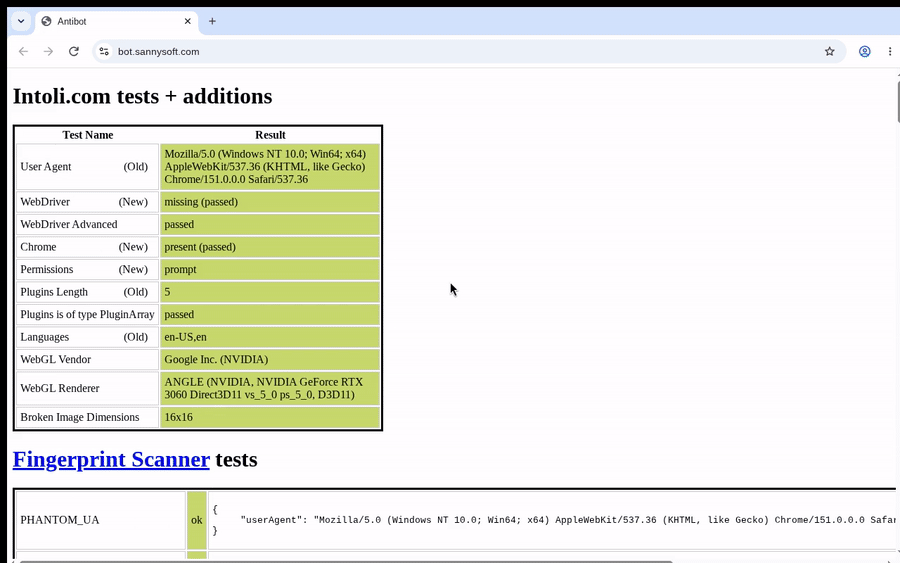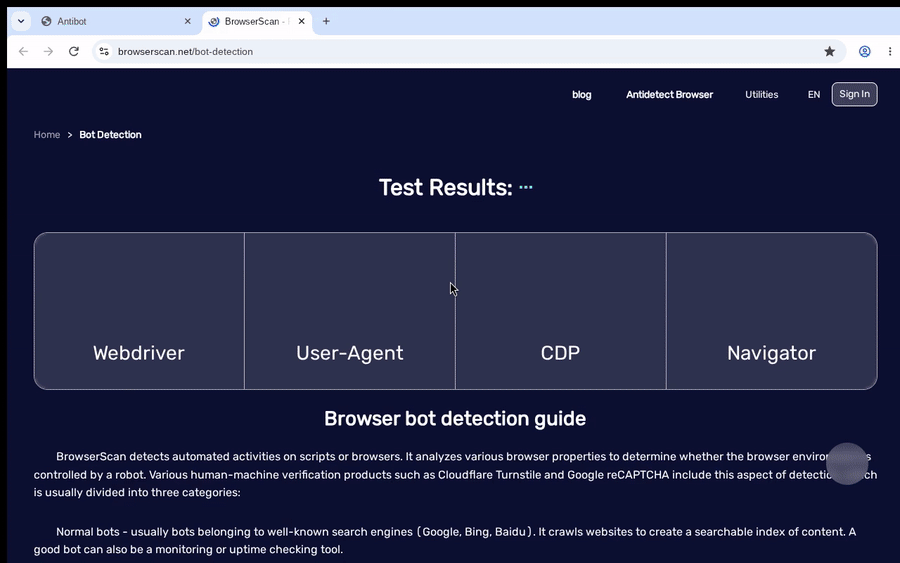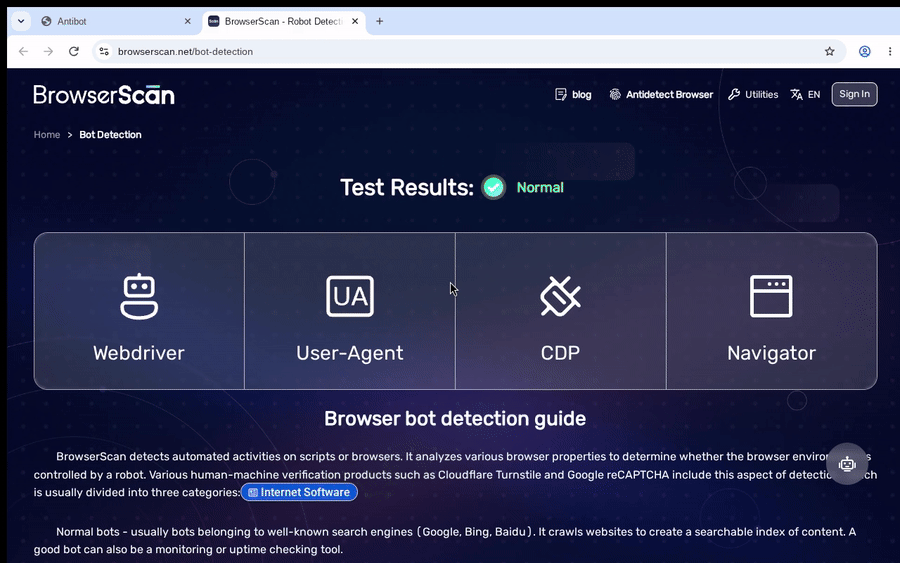
Captura não editada do binário Fortress em uma janela real: ele resolve um desafio ao vivo do Cloudflare, torna bot.sannysoft.com todo verde, e então lê BrowserScan como “Normal”. Reproduza com tools/gauntlet.py.
Paridade de código nativoCada getter falsificado é um getter C++: |
CDP plug-and-playCDP bruto estilo nodriver em |
Supera o desafio (gauntlet)0% headless no CreepJS; Sannysoft, BrowserScan e Cloudflare Turnstile ao vivo superados, tudo como uma instalação padrão do Chrome. |
Patches auditáveis34 pequenas diferenças de propósito único em |
Coerente por construçãoV8, Blink e BoringSSL reais mantêm motor, user-agent e formato TLS JA3/JA4 em concordância: uma persona Windows em uma pilha correspondente. |
Persona ajustávelUm binário, uma identidade Windows verificada em coerência; as chaves |
Lançado. Personas coerentes por inicialização, reforçadas.
toString() permanece [native code]), invariante em relação ao domínio (realm) (principal / worker / iframe) — coerência compilada no navegador, não corrigida em JavaScript.```bash
pip install -U tilion-fortress # or: docker run --rm -p 9222:9222 tilion/fortress:latest**[→ notas de lançamento completas](https://github.com/tiliondev/fortress/releases/tag/v151.0.7908.0)**
## Conteúdo
| | |
|---|---|
| **[O que é](#what-it-is)** · **[Início rápido](#quick-start)** | o que é, instalação, primeiro script, configuração de agente de IA |
| **[O Fortress MCP](#the-fortress-mcp--stealth-browsing-as-agent-tools)** | 29 ferramentas de navegador stealth para agentes de IA (Beta) |
| **[Por que corrigir o motor, não a página](#why-patch-the-engine-not-the-page)** | a tese do JS auto-revelador + as três camadas de detecção |
| **[Como o Fortress se compara](#how-fortress-compares)** | vs puppeteer-stealth · Camoufox · CloakBrowser · fornecedores fechados |
| **[Prova: resultados de detectores ao vivo](#proof-live-detector-results)** | CreepJS / Sannysoft / BrowserScan / Cloudflare, com capturas de tela |
| **[Configure a persona](#configure-the-persona)** | a superfície de impressão digital `--uxr-*` |
| **[Funciona com sua stack](#works-with-your-stack)** | browser-use · Crawl4AI · Stagehand · LangChain |
| **[Construir e verificar](#build--verify)** | reproduzir a partir do código fonte, verificar procedência |
| **[Referência](#reference)** | solução de problemas · FAQ · roteiro · layout do repositório |
---
## O que é
O Fortress é um fork do Chromium que falsifica a impressão digital do navegador a partir do interior do motor. As superfícies que os detectores de bot leem (canvas, WebGL, áudio, fontes, navigator e cerca de trinta outras) são corrigidas no **C++** do Chromium, sem nenhuma camada de patch JavaScript sobreposta que uma página possa capturar.
Ele é distribuído como um binário de navegador comum que expõe um endpoint CDP. Aponte Playwright, Puppeteer ou qualquer cliente CDP para ele e sua automação existente roda inalterada.