
 thomastjdev/wmd
Framework Python para ferramentas de segurança de TI
Esta é uma ferramenta python com uma coleção de software de segurança de TI. O software está encapsulado em "módulos". Os módulos consistem em código python puro e/ou programas externos de terceiros.
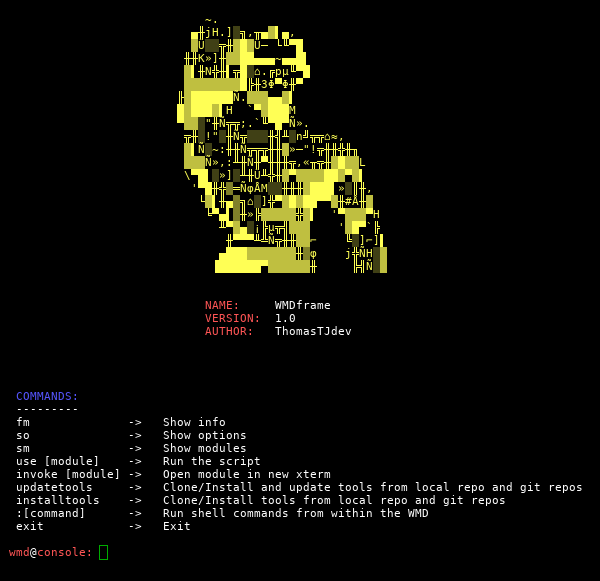
Screenshot:
Execute o comando "www" a partir do console para ativar um servidor Flask exibindo os módulos no seu navegador. Acesse em: 127.0.0.1:5000.
Os módulos são carregados diretamente em um xterm.
DEV: Experimente os módulos SniffHTTP e APsniff - defina parâmetros no navegador.
Screenshot:

| CAT: | TIPO: | CHAMADA: | NOME: | DESCRIÇÃO: |
|---|---|---|---|---|
| bruteforce | creds | changeme | Varredura de credenciais padrão | Escaneia IPs por serviços e tenta fazer login com credenciais padrão (Arthur: ztgrace) |
| bruteforce | loginpath | adminfinder | Admin Finder | Um script simples para encontrar caminhos de administração em páginas web. (Arthur: Spaddex) |
| bruteforce | rar | bfrar | BF RAR | Força bruta em arquivo RAR |
| bruteforce | ssh | bfssh | Bruteforce SSH | Força bruta no login SSH |
| bruteforce | web | bfweb | Formulário de login web por força bruta | Força bruta em formulário de login web com lista de palavras e senhas |
| bruteforce | zip | bfzip | BF ZIP | Força bruta em arquivo ZIP |
| cracking | aut | john | John the Ripper | Como você sabe - mate o hash |
| cracking | hash | hashid | Identificar hash | Identificar um hash |
| cracking | wpa | crackwpa | Quebrar handshake WPA 4-way | Coletar handshake WPA 4-way do access point e quebrá-lo |
| exploit | browser | browserpwn | Browser Autopwn2 | Este módulo servirá automaticamente exploits de navegador (Arthur: sinn3r[at]metasploit.com) |
| exploit | search | exploitdb | Exploitdb | Script no estilo shell para pesquisar exploits em exploit-db.com. (Arthur: mattoufoutu) |
| sin | mspoofcheck | Spoofcheck domínio de email | Verificar se um domínio pode ser falsificado para, por exemplo, envio de email | |
| monitor | arp | arpmon | Alerta de monitoramento ARP | Monitorar tabela ARP e alertar sobre mudanças |
| monitor | ip | ipmon | Alerta de monitoramento IP | Monitorar IPs e alertar sobre mudanças |
| other | settings | settings | Alterar configurações | Alterar suas configurações de ambiente, ex.: interface |
| pentesting | niptt | sparta | SPARTA | SPARTA é uma aplicação GUI python que simplifica testes de penetração em infraestrutura de rede. |
| phishing | ap | etphis | Phishing Ewil Twin | Criar um Evil Twin e redirecionar o usuário para página falsa de senha. |
| phishing | webpage | webphis | Phishing de página web | Executar um servidor flask local com páginas de phishing. |
| recon | dns | dig | Escavador de informações de domínio | Usando o comando dig você pode consultar servidores de nomes DNS para tarefas relacionadas à consulta DNS |
| recon | dns | dnsmap | dnsmap | Mapeador de rede DNS. Enumeração e força bruta. |
| recon | dns | dnsrecon | dnsrecon | Múltiplas capacidades de reconhecimento DNS. |
| router | framework | rsploit | Routersploit | Framework para roteadores com exploits e obtenção de credenciais. (Arthur: Reverse Shell Security) |
| scan | sin | lanscan | Varredura LAN | Escanear rede local - reconhecimento |
| sniff | aut | apsniff | Sniff de AP | Criar AP e sniff HTTPS e evitar HSTS + Beef |
| sniff | http | sniffhttp | Sniff HTTP | Sniff de pacotes HTTP. Extrair nomes de usuário e senhas do tráfego. |
| sniff | sin | bettercap | Bettercap | Integração do Bettercap para sniff de pacotes e bypass de HSTS e HTTPS |
| socialeng | instabot | Bot do Instagram | Bot do Instagram para realizar várias atividades (Arthur: LevPasha) | |
| spoof | arp | arpspoof | Falsificação ARP | Falsificar ARP |
| sql | sqli | gdsqli | Gdork SQLi | Raspar a web por URLs e verificar se são propensos a injeção SQL |
| sql | sqli | sqlmap | SQLmap | Apenas uma ativação do SQLmap. |
| system | mac | macc | Macchanger | Alterar seu endereço MAC |
| tools | search | searchht | Pesquisar hacktools | Mecanismo de busca para ferramentas de hacking |
| wifi | accesspoint | createap | Criar um Access Point | Criar um Access Point |
| wifi | wifi | wifiutils | Utilitários WiFi | Utilitários para WiFi, ex.: deauth, WiFi, clientes, probes, etc. |
Antes da sua primeira execução, por favor:
1. Ajuste suas configurações de ambiente em core/config.ini.default
2. Renomeie core/config.ini.default para core/config.ini
Inicie o console com:
python3 wmd.py
Inicie um módulo individual:
python3 wmd.py -m [CALL]
Inicie o servidor web:
python3 wmd.py -w
Inicie sem verificar requisitos:
python3 wmd.py -nc
Antes da sua primeira execução, por favor:
1. Ajuste suas configurações de ambiente em core/config.ini.default
2. Renomeie core/config.ini.default para core/config.ini
Requisitos:
Ferramentas/software/GIT opcionais:
módulos que precisam deles informarão você sobre isso e simplesmente não executarão..
