
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-51403 — LiveHelperChat <=4.61 - Cross Site Scripting (XSS) Armazenado via campo Alias Nick de atribuição de departamento | Kitploit
Ferramentas/GitHubGitHub/thewhiteevil/cve-2025-51403
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubthewhiteevil/cve-2025-51403

CVE-2025-51403

LiveHelperChat <=4.61 - Cross Site Scripting (XSS) Armazenado via campo Alias Nick de atribuição de departamento

Ver Repositório
há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Título do Exploit: LiveHelperChat <=4.61 - Cross-Site Scripting Armazenado (XSS) através do Campo Alias Nick da Atribuição de Departamento

Data: 09/06/2025

Autor do Exploit: Manojkumar J (TheWhiteEvil)

Linkedin: https://www.linkedin.com/in/manojkumar-j-7ba35b202/

Homepage do fornecedor: https://github.com/LiveHelperChat/livehelperchat/

Link do software:

https://github.com/LiveHelperChat/livehelperchat/

Versão: <=4.61

Versão corrigida: 4.61

Categoria: Aplicação Web

Testado em: Mac OS Sequoia 15.5, Firefox

CVE: CVE-2025-51403

Link do exploit: https://github.com/Thewhiteevil/CVE-2025-51403

Referência: https://livehelperchat.com/4.61v-security-fixes-724a.html

https://github.com/LiveHelperChat/livehelperchat/pull/2228/commits/2056503ad96e04467ec9af8d827109b9b9b46223

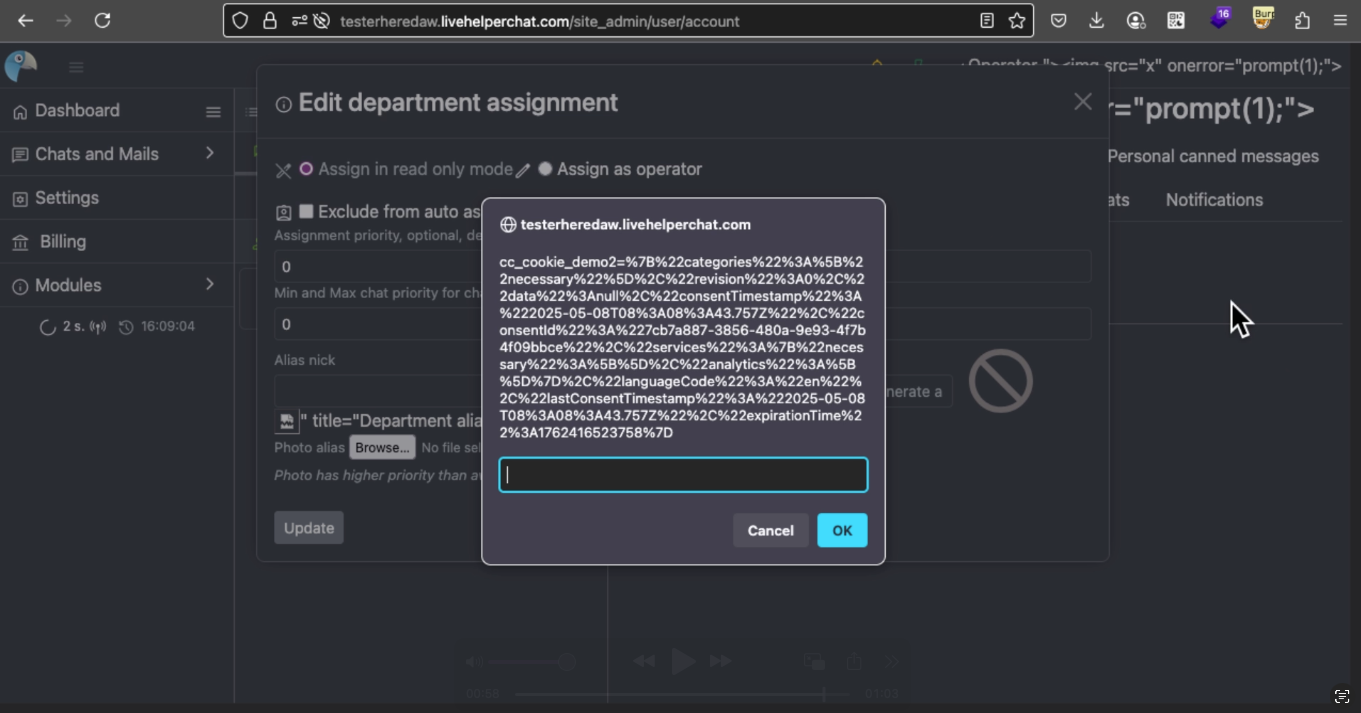
Um usuário/operador de baixo privilégio injeta um payload JavaScript malicioso no campo "Alias Nick" da Atribuição de Departamento ao atribuir ou editar o acesso ao departamento. Quando um usuário de privilégio mais alto (ex.: administrador ou operador) edita o campo "Alias Nick" da atribuição de departamento, o script armazenado é executado no contexto do navegador do usuário.

Etapas de Reprodução:

  1. Faça login como operador.

  2. Navegue até a página de configurações da Atribuição de Departamento.

  3. No campo "Alias Nick", insira o seguinte payload:

    "><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51403/main/x" onerror="prompt(1);">

  4. Salve as alterações.

  5. Reviste a página de configurações da Atribuição de Departamento e edite o campo Alias Nick; o cross-site scripting (xss) será executado.
imagem
Baixar ferramenta