
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Sooty — Ferramenta CLI tudo-em-um para analistas de SOC para automatizar e acelerar o fluxo de trabalho. | Kitploit
Ferramentas/GitHubGitHub/theresafewconors/sooty
OSINT (Inteligência de Fontes Abertas)ReconhecimentoAnálise de HashColeta de InformaçõesPhishingUtilitários e FrameworksInteligência de AmeaçasAnálise de DNS
GitHubtheresafewconors/sooty

Sooty

Ferramenta CLI tudo-em-um para analistas de SOC para automatizar e acelerar o fluxo de trabalho.

Ver Repositório
1.5k22346há 2 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Generic badge PRs Welcome GitHub contributors Generic badge Hits Docker

Visão Geral

Sooty é uma ferramenta desenvolvida com o objetivo de auxiliar analistas de SOC na automatização de parte do seu fluxo de trabalho. Um dos objetivos do Sooty é realizar o maior número possível de verificações rotineiras, permitindo que o analista tenha mais tempo para se dedicar a análises mais aprofundadas no mesmo período. Os detalhes de muitos dos recursos do Sooty podem ser encontrados abaixo.

O Sooty agora é orgulhosamente apoiado pela Tines.com! A Plataforma SOAR para Equipes de Segurança Empresarial.
Conteúdo

  • Recursos atuais
  • Requisitos e Instalação
  • Desenvolvimento
  • Registro de alterações
  • Roteiro
  • Contribuidores

Sooty pode atualmente:

  • Sanitizar URLs para serem seguras ao enviar em e-mails
  • Realizar consultas de DNS reverso e DNS
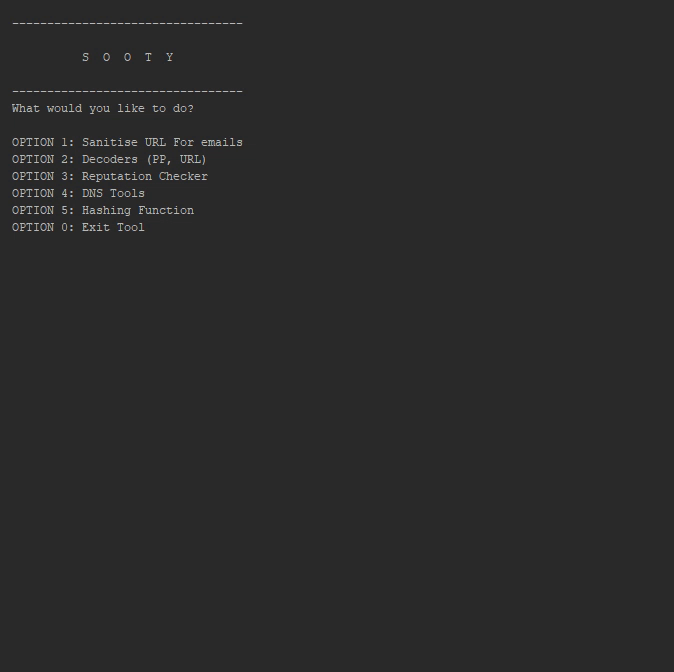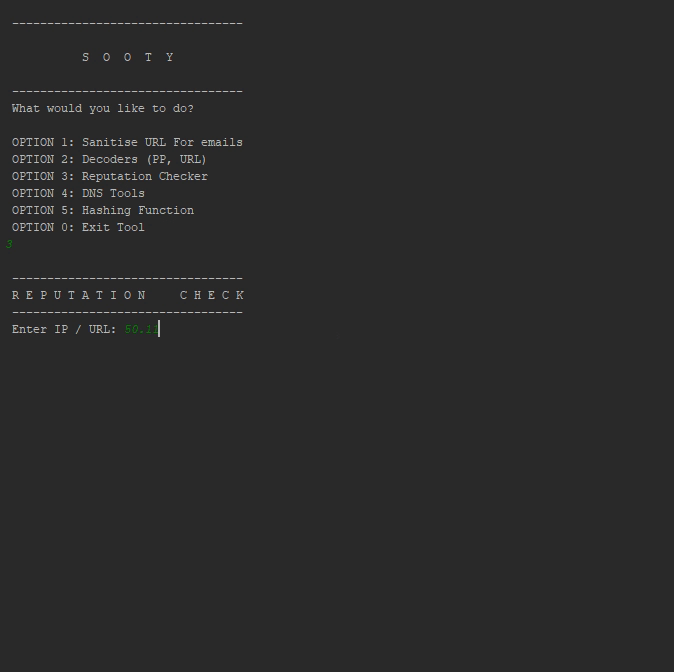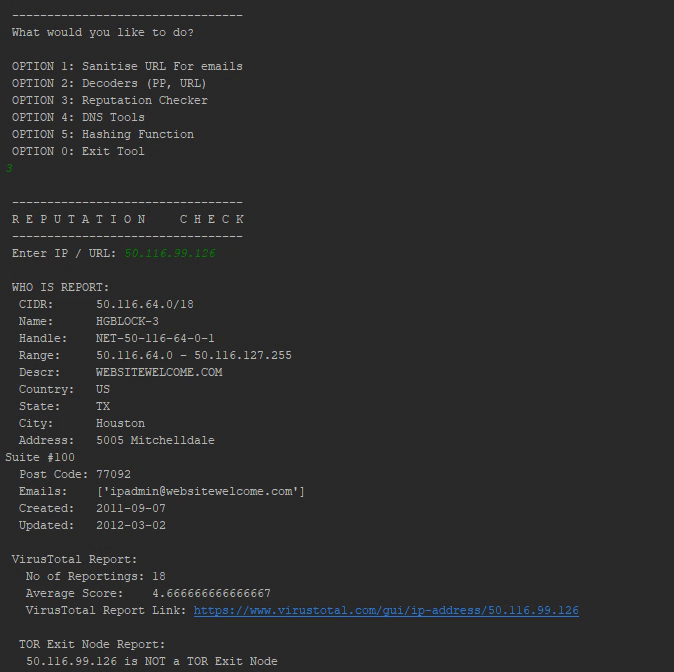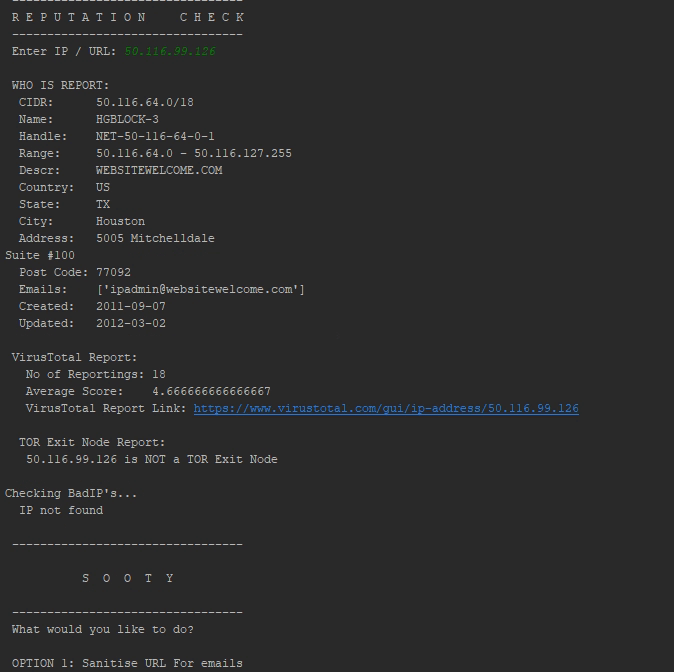
  • Realizar verificações de reputação em:
    • VirusTotal
    • BadIP's
    • Abuse IPDB
  • Identificar se um endereço é potencialmente malicioso, usado para spam, bots web:
    • Botvrij.eu
    • myip.ms
    • Firehol
  • Verificar se um endereço IP é um nó de saída TOR
  • Decodificar URLs do Proofpoint, URLs codificadas em UTF-8, URLs do Office SafeLink, strings Base64 e senhas Cisco7.
  • Obter hashes de arquivos e compará-los com VirusTotal (veja requisitos)
  • Realizar consultas WhoIs
  • Verificar nomes de usuários e e-mails contra HaveIBeenPwned para verificar se houve uma violação. (veja requisitos)
  • Análise simples de e-mails para recuperar URLs, e-mails e informações de cabeçalho.
  • Extrair endereços IP de e-mails.
  • Desencurtar URLs que foram encurtadas por serviços externos. (Limitado a 10 solicitações por hora)
  • Consultar URLScan.io para relatórios de reputação.
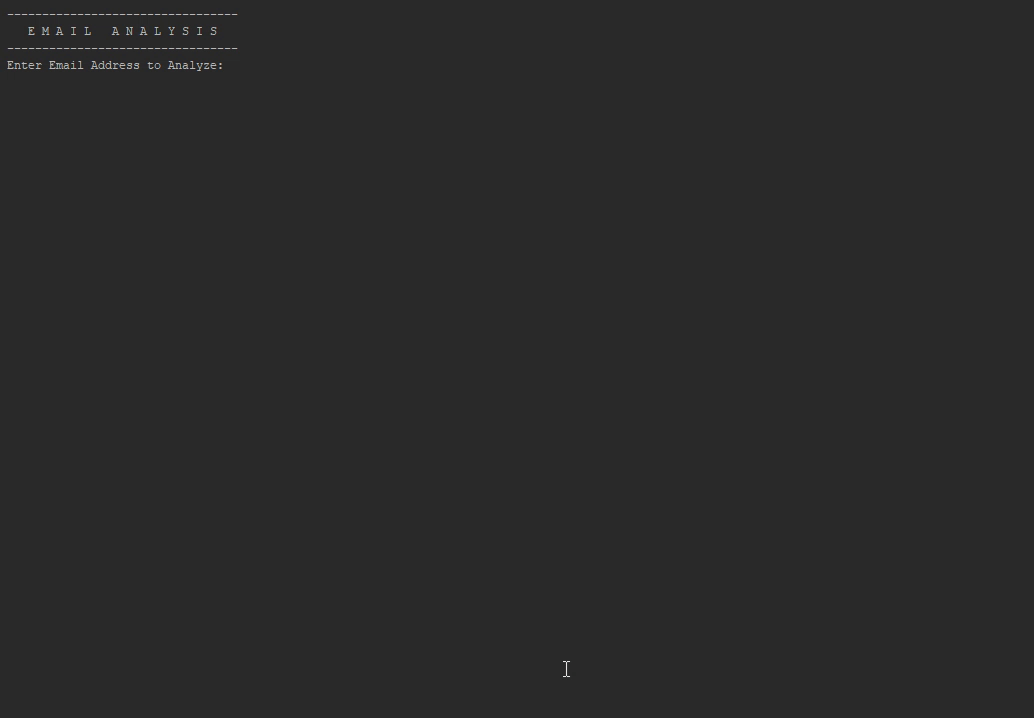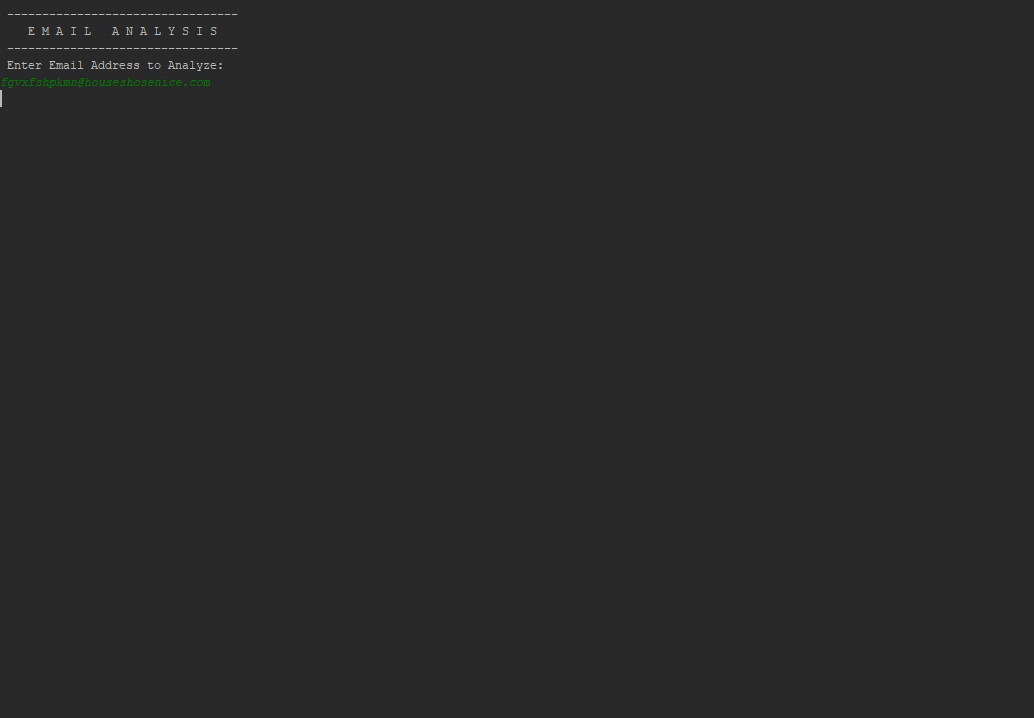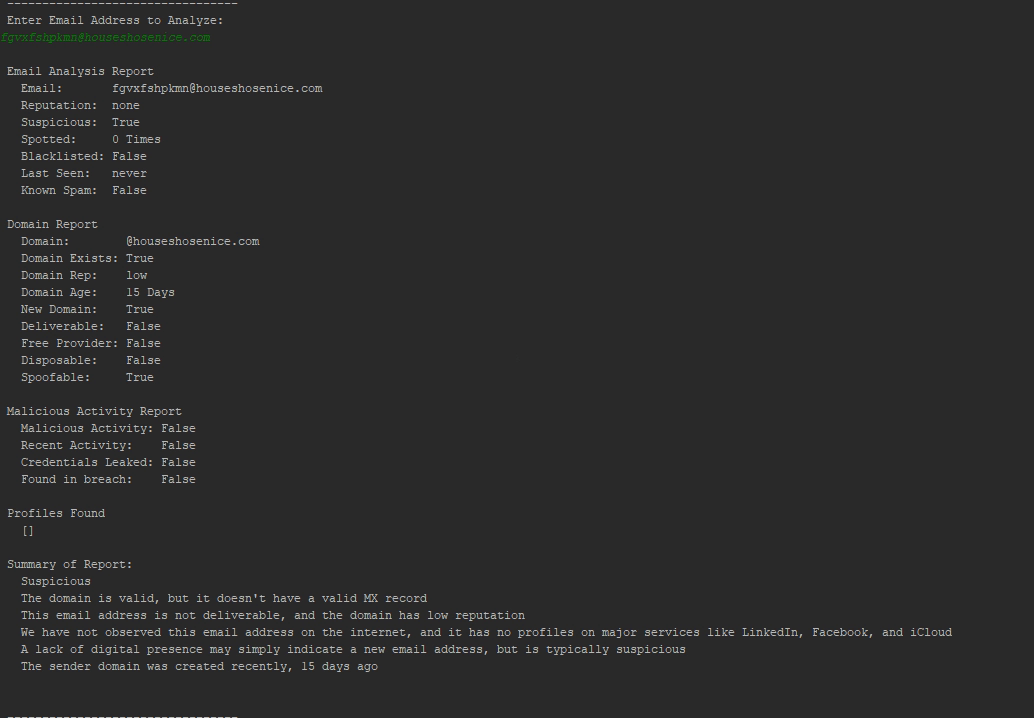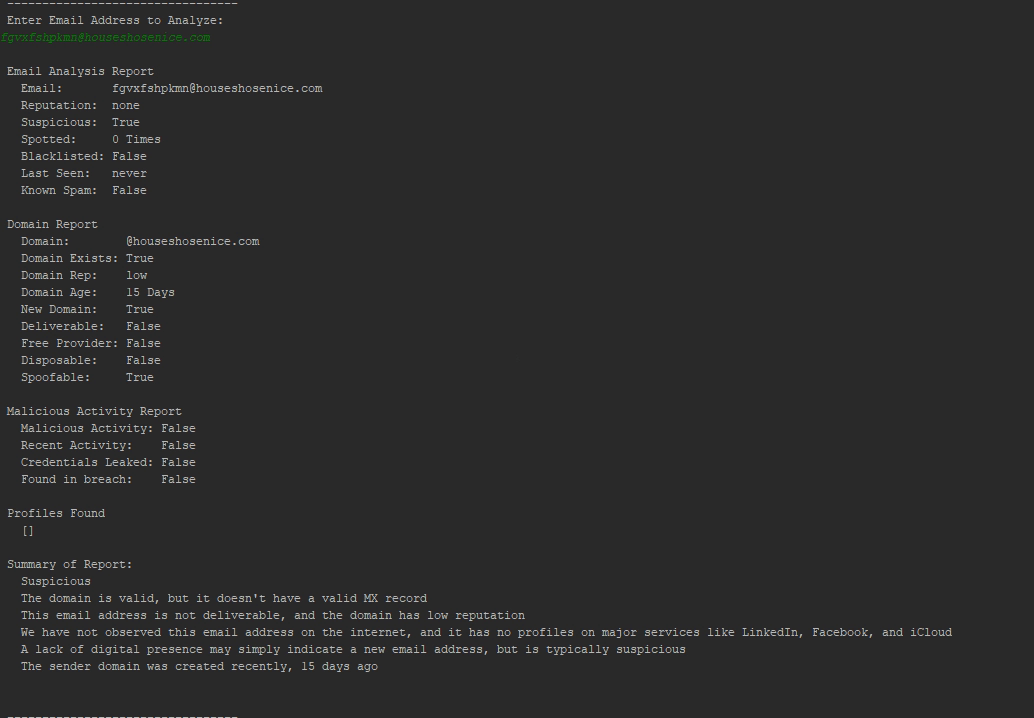
  • Analisar endereços de e-mail para atividade maliciosa conhecida e relatar a reputação do domínio utilizando EmailRep.io
  • Criar modelos dinâmicos de e-mail que podem ser usados como base para resposta de triagem de phishing (apenas .msg, .eml em atualização futura).
  • Realizar enriquecimento de análise em e-mails de phishing usando o banco de dados HaveIBeenPwned, e pode identificar se um endereço de e-mail foi comprometido no passado, quando ocorreu e onde foi a violação. (Requer chave de API).
  • Enviar URLs para PhishTank. (veja requisitos)
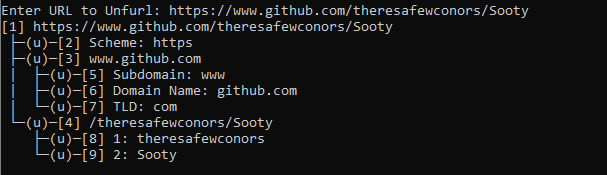
  • Desdobrar URLs através da versão CLI do Unfurl.
  • Veja abaixo a lista completa e o layout das ferramentas atualmente disponíveis:
└── Menu Principal
   ├── Sanitizar URLs para uso em e-mails
   |  └── Ferramenta de Sanitização de URLs
   ├── Decodificadores
   |   ├── Decodificador ProofPoint
   |   ├── Decodificador de URL
   |   ├── Decodificador de Safelinks do Office
   |   ├── Desencurtador de URL
   |   ├── Decodificador Base 64
   |   ├── Decodificador de Senha Cisco 7
   |   └── Desdobrar URL
   ├── Verificador de Reputação
   |   └── Verificador de Reputação para IPs, URLs ou endereços de e-mail
   ├── Ferramentas DNS
   |   ├── Consulta de DNS Reverso
   |   ├── Consulta de DNS
   |   └── Consulta WhoIs
   ├── Funções de Hash
   |   ├── Hash de um Arquivo
   |   ├── Hash de uma Entrada de Texto
   |   ├── Verificar um hash quanto a atividade maliciosa conhecida
   |   └── Hash de um arquivo e verificar atividade maliciosa conhecida
   ├── Análise de Phishing
   |   ├── Analisar um E-mail
   |   ├── Analisar um endereço de e-mail quanto a atividade maliciosa conhecida
   |   ├── Gerar um modelo de e-mail baseado na análise
   |   ├── Analisar uma URL com Phishtank
   |   └── Consulta HaveIBeenPwned
   ├── Verificação de URL
   |   └── Consulta URLScan.io
   ├── Extras
   |   ├── Sobre
   |   ├── Contribuidores
   |   ├── Versão
   |   ├── Wiki
   |   └── Repositório Github
   └── Sair
Requisitos e Instalação

  • Python 3.x
  • Instale todas as dependências do arquivo requirements.txt: pip install -r requirements.txt
  • Inicie a ferramenta navegando até o diretório principal e executando com python Sooty.py, ou simplesmente Sooty.py
  • Várias chaves de API são necessárias para ter funcionalidade completa com o Sooty. No entanto, ele ainda funcionará sem essas chaves, apenas sem as funcionalidades adicionais que elas fornecem. Os links estão abaixo:
    • Chave de API VirusTotal
    • Chave de API URLScan.io
    • Chave de API AbuseIPDB
    • Chave de API HaveIBeenPwned
    • Chave de API PhishTank
    • Chave de API EMAILREP
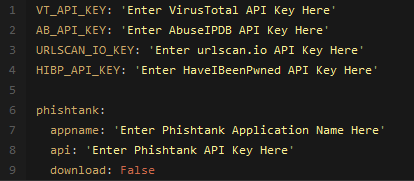
  • Substitua a chave correspondente no arquivo example_config.yaml e renomeie o arquivo para config.yaml. Exemplo de layout abaixo:
  • Para suporte ao PhishTank, também é necessário um nome de aplicativo único como campo adicional. Basta atualizar o arquivo config.yaml com seu nome único.

Iniciar com Docker

  • docker build -t sooty . && docker run --rm -it sooty
Baixar ferramenta