Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PoC_CVEs — PoC_CVEs | Kitploit
Ferramentas/GitHubGitHub/tg12/poc_cves
OSINT (Inteligência de Fontes Abertas)ReconhecimentoFrameworks de ExploraçãoAnálise de VulnerabilidadesTestes de PenetraçãoInteligência de AmeaçasAprendizado e EducaçãoRecursos CuradosArchived
GitHubtg12/poc_cves

PoC_CVEs

PoC_CVEs

1712223há 4 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Ver Repositório

PoC CVEs — Índice de Repositórios de Prova de Conceito

Um índice continuamente atualizado de repositórios públicos de prova de conceito do GitHub mapeados para identificadores CVE. Estritamente para fins educacionais e de pesquisa de segurança defensiva.

Index Size Updated Free Access


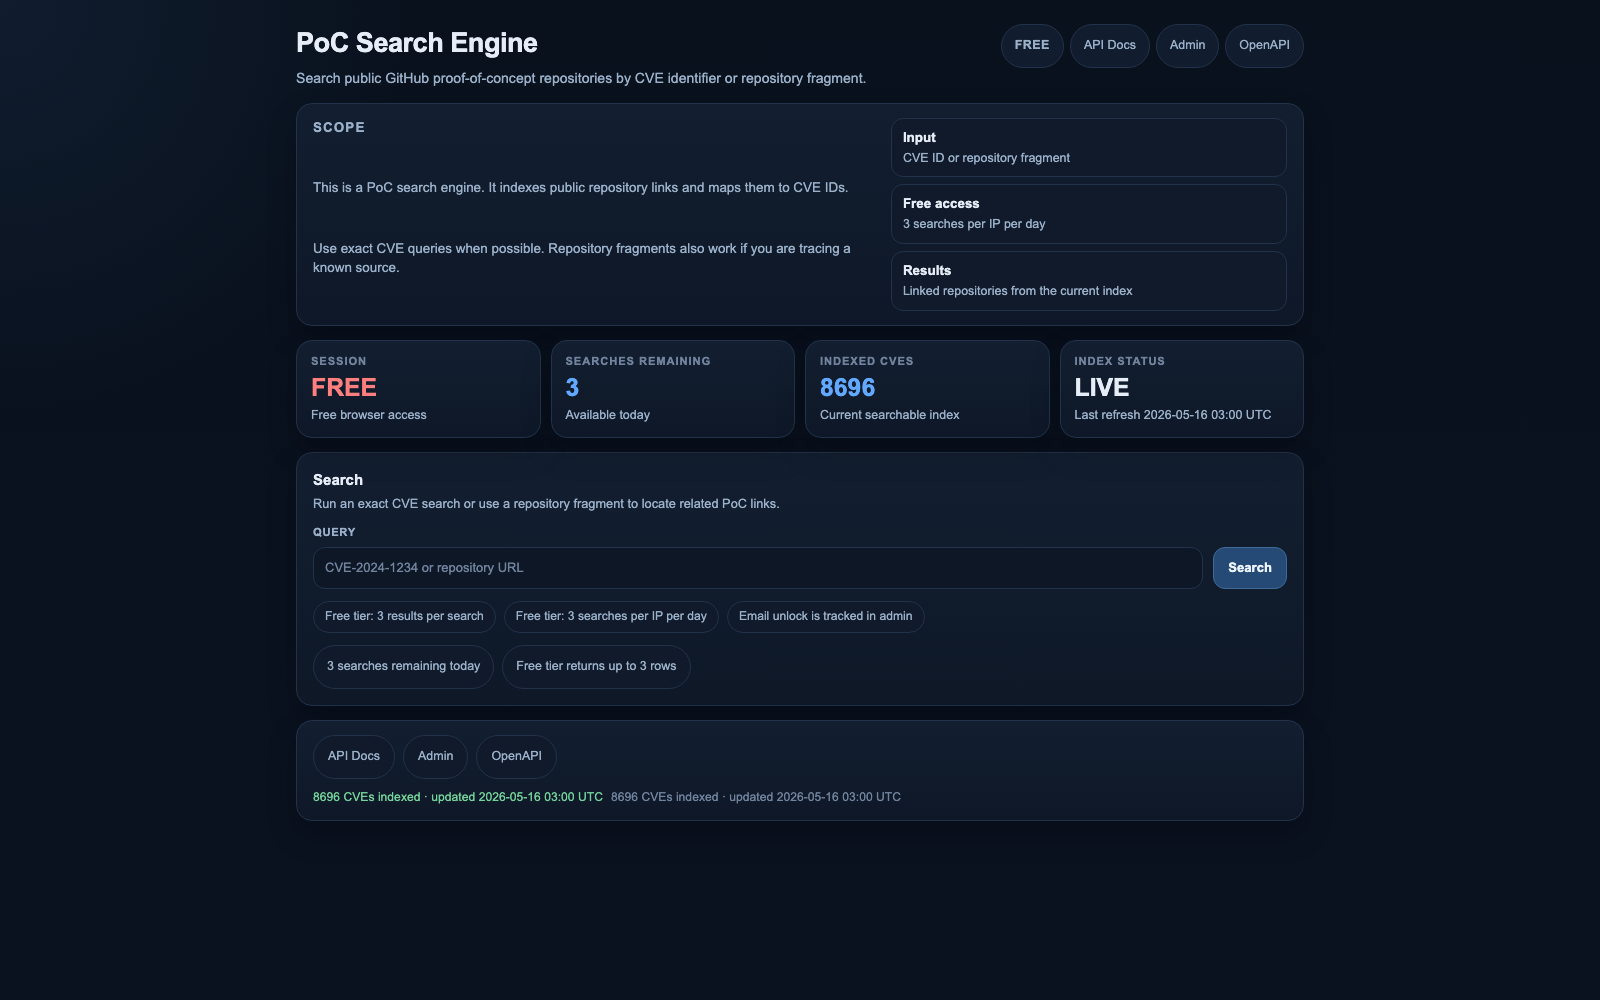
Interface de Pesquisa ao Vivo

labs.jamessawyer.co.uk/cves/

Uma interface web pesquisável sobre o índice completo — encontre repositórios PoC por ID CVE exato ou fragmento de repositório em segundos.

PoC CVE Search Engine


O Que Isto É

Este repositório agrega código de exploração de prova de conceito publicamente disponível e repositórios de demonstração de vulnerabilidades do GitHub e fontes similares, indexados por identificador CVE. Destina-se a ajudar:

  • Pesquisadores de segurança a localizarem rapidamente código PoC existente para um dado CVE
  • Testadores de penetração a validarem se uma vulnerabilidade é explorável em ambientes de laboratório
  • Defensores e membros da equipe azul a compreenderem ferramentas de ataque e priorização de patches
  • Jogadores de CTF a encontrarem implementações de referência e writeups
  • Analistas de vulnerabilidades a fazerem referência cruzada de dados NVD/CVSS com disponibilidade de exploração no mundo real

Funcionalidades do Mecanismo de Pesquisa

CaracterísticaDetalhe
Tamanho do índice8.000+ CVEs com repositórios PoC mapeados
Modos de pesquisaID CVE exato (CVE-2024-XXXX) ou fragmento de repositório
Nível gratuito3 pesquisas por IP por dia, até 3 resultados
Acesso estendidoVerificação de e-mail desbloqueia pesquisas adicionais
APIAPI REST disponível — veja Documentação da API
Especificação OpenAPIDisponível no cabeçalho da interface web
Frequência de atualizaçãoAtualização automática diária

Arquivos de Dados

Este repositório fornece exportações em arquivo simples do índice completo para uso offline:

ArquivoDescrição
cve_links.txtTabela legível por humanos de todos os mapeamentos CVE → URL PoC (mais de 41.000 entradas)
cve_links.csvExportação CSV legível por máquina (CVE,URL)
cve_links_by_github_username.txtÍndice agrupado por nome de usuário GitHub do autor do PoC

Exemplos de entradas

CVE-2024-21762   https://github.com/example/CVE-2024-21762-poc
CVE-2023-44487   https://github.com/example/CVE-2023-44487-PoC
CVE-2021-44228   https://github.com/example/log4shell-poc

Uso da API

O mecanismo de pesquisa ao vivo expõe uma API REST para acesso programático.

URL Base: https://labs.jamessawyer.co.uk/cves/

# Search by CVE ID
curl "https://labs.jamessawyer.co.uk/cves/api/search?q=CVE-2024-21762"

# Search by repo fragment
curl "https://labs.jamessawyer.co.uk/cves/api/search?q=log4shell"

A documentação completa da API e a especificação OpenAPI estão linkadas no cabeçalho da interface web.


Escopo e Cobertura

  • As entradas abrangem CVE-1999-xxxx a CVE-2025-xxxx e são atualizadas à medida que novos PoCs são publicados
  • As fontes incluem repositórios públicos do GitHub, GitLab e fontes selecionadas de pesquisa em segurança
  • Cada CVE pode mapear para múltiplos repositórios PoC de diferentes autores
  • Pontuações de severidade CVSS são apresentadas quando disponíveis

Uso Responsável

Este índice é fornecido apenas para fins educacionais e defensivos.

  • Não use código PoC contra sistemas que você não possui ou não tem permissão explícita por escrito para testar
  • Muitos CVEs listados são para software fora de suporte ou corrigido — sempre verifique a aplicabilidade
  • O mantenedor não se responsabiliza pelo uso indevido das informações aqui contidas

Contato e Suporte

  • Twitter/X: @James12396379
  • Project: github.com/tg12/PoC_CVEs
  • Web Interface: labs.jamessawyer.co.uk/cves/

Se você acha isso útil, considere apoiar o projeto:

  • Bitcoin: 3QjWqhQbHdHgWeYHTpmorP8Pe1wgDjJy54
  • ZCash: t1KSR5YkNPbjqRSCoLKo5AddFWdm9Kzxh1B

Apoio

Se você acha este projeto útil, considere apoiá-lo:

MoedaEndereço
Bitcoin (BTC)3QjWqhQbHdHgWeYHTpmorP8Pe1wgDjJy54
Ethereum (ETH)0x5851e6145F4773d1585b8686095FB16E368a4dA1
ZCash (ZEC)t1KSR5YkNPbjqRSCoLKo5AddFWdm9Kzxh1B
Baixar ferramenta
