 teycir/apihunter
Varredor de segurança de API assíncrono em Rust para CORS, CSP, GraphQL, JWT, OpenAPI e verificações ativas de postura de API.

Se este projeto ajuda no seu trabalho, apoie a manutenção contínua e novas funcionalidades.
Carteira de Doação ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Leia o QR code ou copie o endereço da carteira acima.


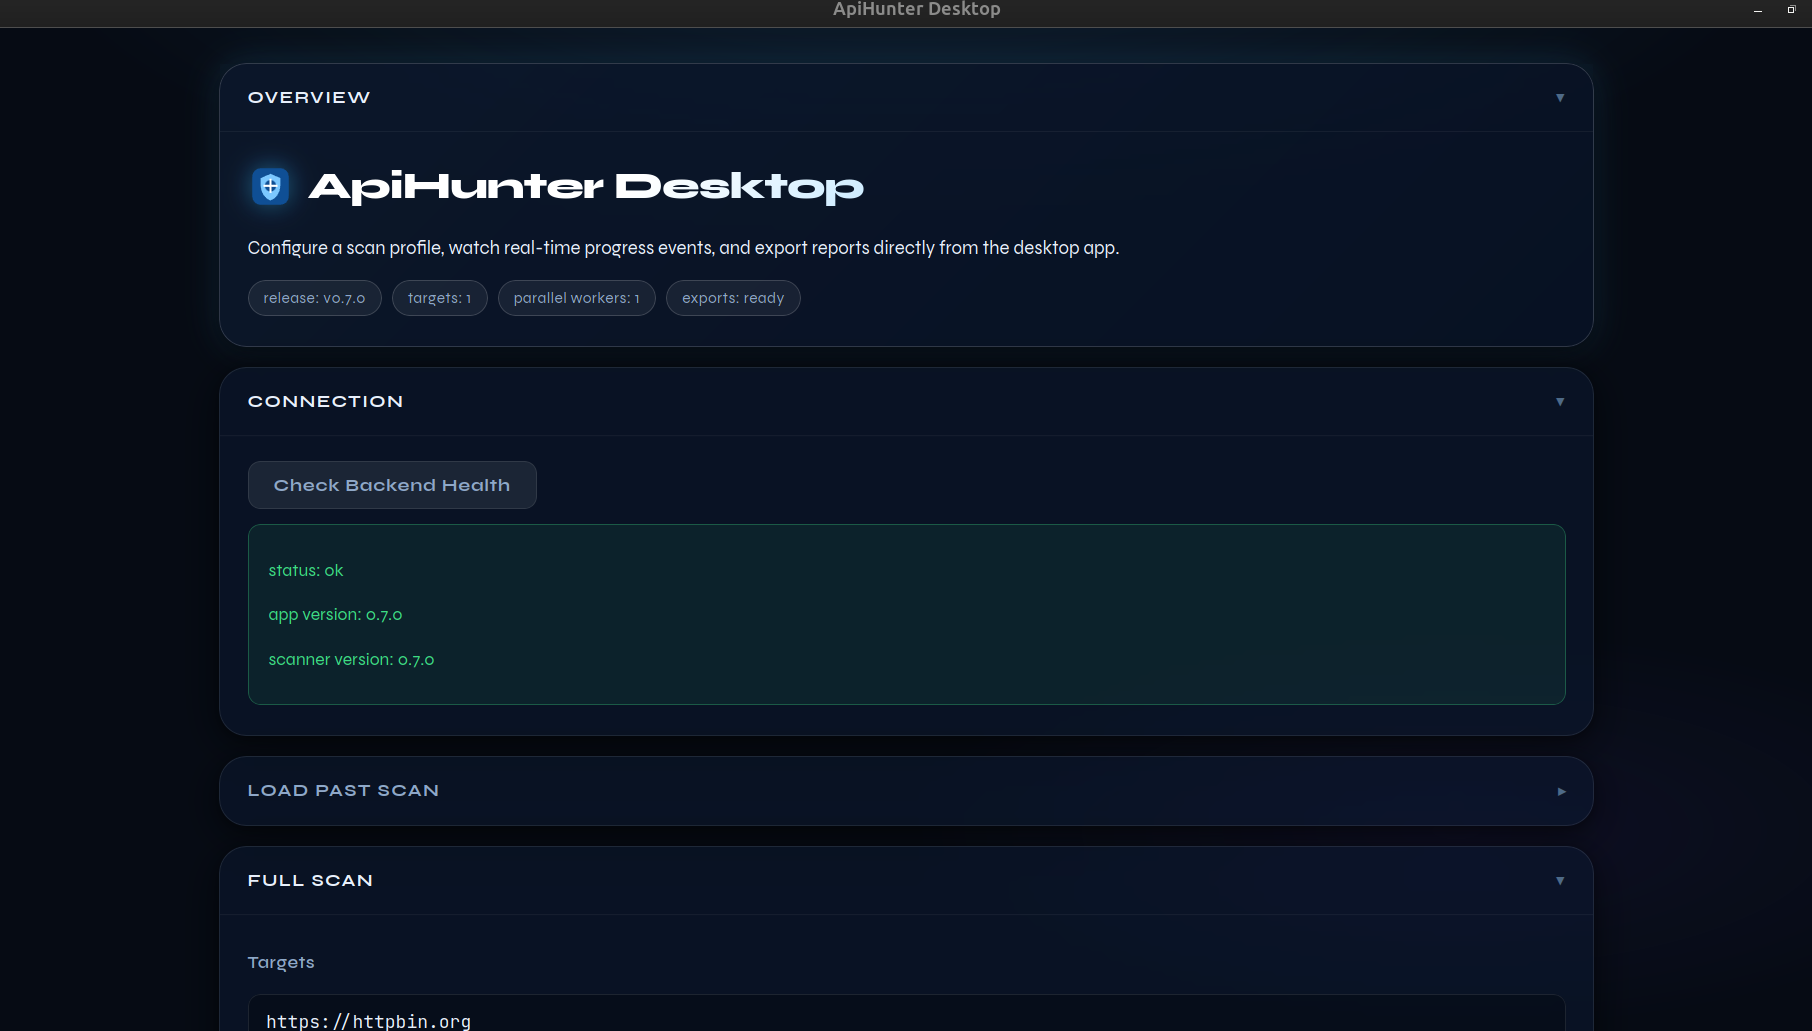
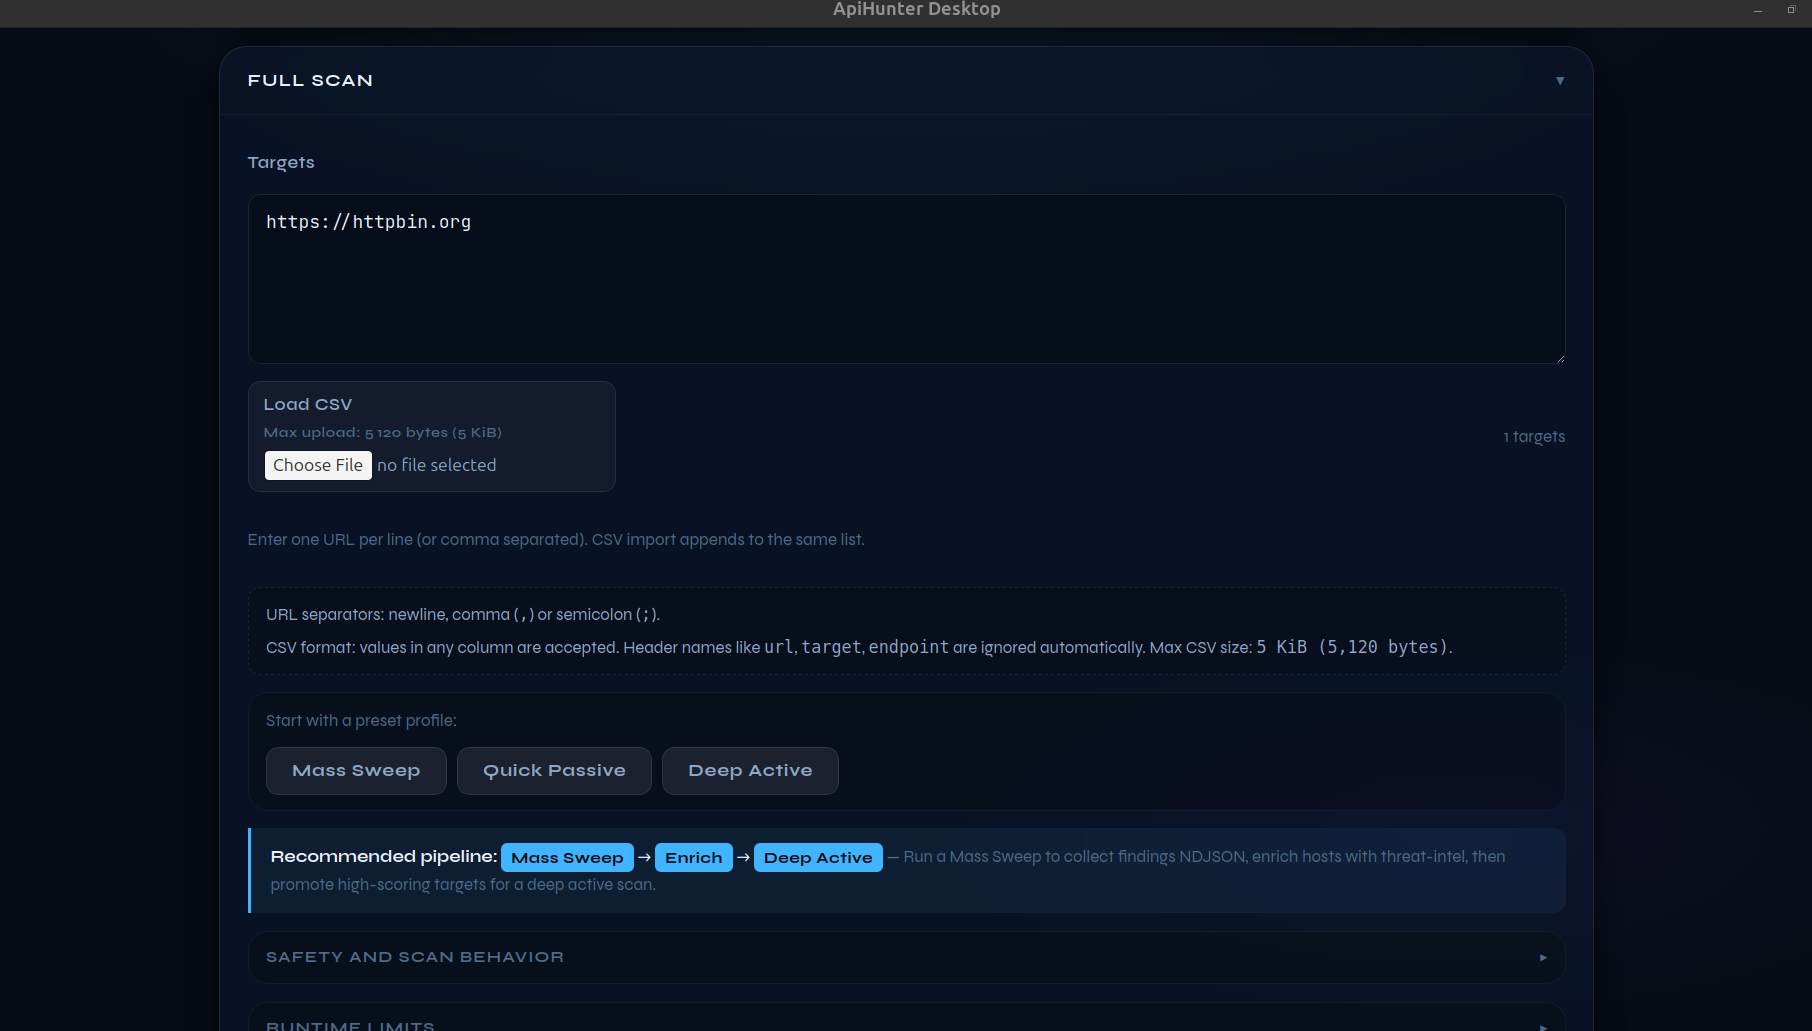
Scanner de segurança de API assíncrono e modular para testes de linha de base e detecção de regressão em APIs.
Combina descoberta com verificações direcionadas (CORS/CSP/GraphQL/OpenAPI/JWT/Segurança de API) usando concorrência adaptativa e saídas prontas para CI (NDJSON/SARIF).
Casos de uso: ofensivo para descoberta e validação de exploração em red-team/pentest de API, e defensivo para bloqueio de regressão em CI/CD, endurecimento contínuo de API e detecção precoce de má configuração.
Varrendo em grande escala? Consulte o Modo Triage — escaneie 5000 alvos em 20 minutos com verificações de segurança principais, depois use o Modo Enriquecimento para adicionar contexto de inteligência contra ameaças (portas, CVEs, ASN, idade do domínio) às descobertas.
ApiHunterapihunterapi_scannerapihunter (padrão para cargo run)Defina estes nas configurações do repositório GitHub para facilitar a descoberta:
Scanner de segurança de API assíncrono para verificação de CORS/CSP/GraphQL/JWT/OpenAPI e postura ativa de API.https://github.com/Teycir/ApiHunterrust, security, api-security, scanner, graphql, cors, csp, jwt, openapi, sarif, ndjsonflowchart LR A[CLI apihunter] --> B[main.rs] D[Input Sources] --> E[Pre-filter + Discovery] B --> C[HttpClient + Config] E --> F[runner.rs] C --> F
F --> G1[Passive scanners]
F --> G2[Active scanners]

I[template-tool] --> H[CVE templates]
H --> G2

G1 --> J[Findings]
G2 --> J
J --> K[Reporter]
K --> L[Auto Reports]
K --> M[CI/CD Controls]
## Por que ApiHunter?

### Vantagens Principais

- **Arquitetura Focada em API**: Construída especificamente para APIs REST/GraphQL, não adaptada de scanners de aplicações web
- **Redução Inteligente de Falsos Positivos**:
  - Detecção de catch-all SPA com sondagem canary
  - Validação de segredos sensível ao contexto (frontend vs backend)
  - Validação de conteúdo do corpo e verificação de referer
  - Identificação de respostas para evitar achados duplicados
- **Seguro para Produção por Concepção**:
  - Concorrência adaptativa (AIMD) que reduz em caso de erros
  - Limitação de taxa por host com atrasos configuráveis
  - Controles de educação (retentativas, timeouts, evasão de WAF)
  - Modo de simulação (dry-run) para verificações ativas
- **Sigilo e Evasão**:
  - Rotação de User-Agent em tempo de execução a partir de uma lista curada (assets/user_agents.txt)
  - Atrasos aleatórios nas requisições com variação (jitter)
  - Imposição de atraso por host (evita padrões de rajada)
  - Lógica de retentativa com backoff exponencial
  - Injeção de cabeçalhos personalizados para se misturar com tráfego legítimo
  - Temporização adaptativa baseada nas respostas do servidor
  - Sem impressões digitais de scanner codificadas no modo padrão

### Aprofundamento nas Técnicas de Sigilo

O ApiHunter utiliza várias técnicas de sigilo para evitar detecção por WAF (Firewall de Aplicação Web) e sistemas de proteção contra bots:

#### 1. Rotação de User-Agent
**O que faz:** Percorre aleatoriamente mais de 100 strings de User-Agent de navegadores reais a partir de um ficheiro (`assets/user_agents.txt`)

**Por que funciona:** Bots normalmente usam o mesmo User-Agent (como `curl/7.68.0`). Ao fingir ser Chrome, Firefox, Safari, etc., você se mistura com o tráfego legítimo

**Analogia simples:** Como usar disfarces diferentes em vez de usar sempre o mesmo uniforme
