tc4dy/cve-2026-21589-poc-exploit
Kit de exploração e verificação segura para CVE-2026-21589, uma path traversal não autenticada no Atlassian Data Center: leitura de arquivos WEB-INF, coleta de credenciais e auditoria de versão não intrusiva.



APENAS PARA USO ÉTICO - TESTES DE SEGURANÇA AUTORIZADOS Este repositório fornece ferramentas apenas para profissionais de segurança autorizados, blue teams e testadores de penetração. O acesso não autorizado a sistemas computacionais é ilegal sob o CFAA (EUA), Computer Misuse Act (Reino Unido), TCK 243/244 (Turquia) e leis similares em todo o mundo.
CVE-2026-21589 é uma vulnerabilidade crítica de path traversal não autenticado e leitura arbitrária de arquivos em produtos Atlassian Data Center (Bitbucket, Confluence, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible, Fisheye). Ela permite que um atacante não autenticado leia arquivos arbitrários dentro da raiz da aplicação web (incluindo WEB-INF/) através do roteador de webresource /download/*. Pontuação CVSS: 9.3 (Crítica). Divulgada pelo watchTowr Labs em setembro de 2026. Corrigida pela Atlassian no aviso de segurança do Data Center de setembro de 2026.
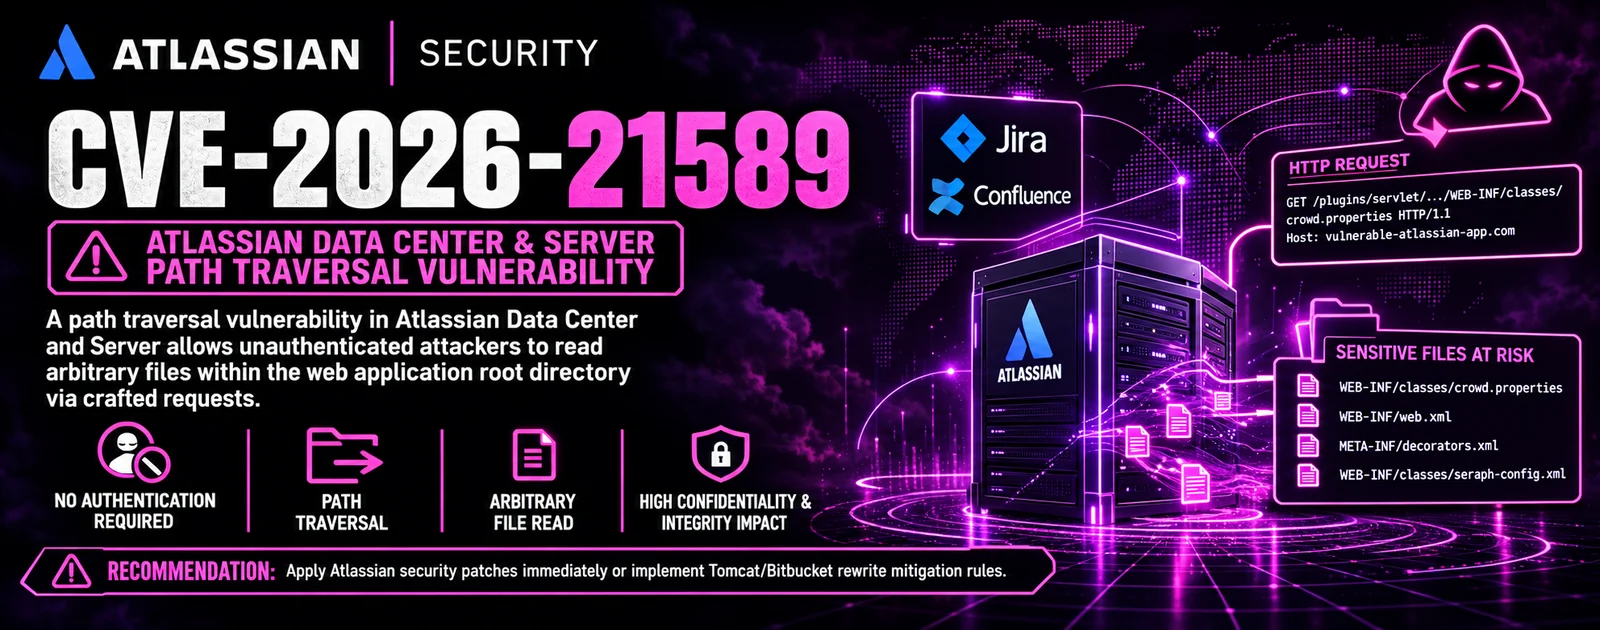
A falha afeta oito produtos Atlassian auto-hospedados em múltiplos ramos de versão. A causa raiz é um bug de dupla decodificação de URL e de desescape de :: para / no roteador de webresource que contorna o normalizador de URI do Tomcat.
Dupla decodificação de URL no roteador - O roteador de webresource /download/* chama URLDecoder.decode(request.getRequestURI()) uma segunda vez. O Tomcat decodifica a URI apenas uma vez, então sequências ..%3a%3a sobrevivem ao normalizador do Tomcat e são então resolvidas dentro da aplicação.
Desescape de :: para / - Após a segunda decodificação, Router.unescapeSlashes converte a sequência :: em /, completando a primitiva de traversal ../ dentro da camada de aplicação.
Concatenação de caminho no ServletContext - O caminho construído é anexado a um caminho de recurso e passado para ServletContext.getResourceAsStream. Esta função não realiza verificação de contenção e resolve arquivos relativos à raiz da aplicação web.
Acesso não autenticado - O roteador de webresource não é protegido pela autenticação Seraph, então a leitura ocorre antes da autenticação. Nenhuma credencial, nenhuma sessão, nenhum token CSRF necessário.
Divulgação de WEB-INF - Como getResourceAsStream permite acesso a WEB-INF/, o atacante pode ler web.xml, urlrewrite.xml, seraph-config.xml, atlassian-init.xml e qualquer outro arquivo sob a raiz da aplicação web cujo caminho exato seja conhecido.
Restrição de leitura arbitrária de arquivos - A listagem de diretórios não é possível. O atacante deve conhecer o nome exato do arquivo e o caminho. No entanto, nomes de arquivos bem conhecidos (por exemplo, WEB-INF/web.xml) são previsíveis entre instalações.
Impacto - Divulgação de informações de arquivos de configuração, potencial vazamento de credenciais (URLs JDBC, senhas, tokens de API, chaves privadas), fingerprinting de aplicação para ataques subsequentes e preparação para movimento lateral. Sem RCE direto.
A correção - A Atlassian corrigiu a dupla decodificação e o desescape de :: no roteador de webresource. Versões corrigidas foram distribuídas em todos os ramos afetados (ver Versões Afetadas).
Exploração ativa em campo - PoCs públicos surgiram dias após a divulgação. A WatchTowr publicou um Detection Artifact Generator (DAG) que faz fingerprinting de instâncias vulneráveis de Jira, Confluence e Bitbucket. Atividade de varredura em massa foi observada visando implantações do Atlassian Data Center expostas à internet.
Superfície afetada - Instâncias auto-hospedadas do Atlassian Data Center e Server expostas à internet. Clientes do Atlassian Cloud não são afetados (correção automática).
%3a%3a ou :: no caminho na camada de WAF / proxy reverso.urlrewrite.xml (para Bitbucket) publicada pela Atlassian.| Ferramenta | Propósito | Usuário Pretendido |
|---|---|---|
exploit.py | Kit completo de red team com leitura de arquivos não autenticada em 8 produtos Atlassian, coleta de credenciais de arquivos de configuração WEB-INF, shell interativo, varredura em massa, modo furtivo, proxy/Tor, detecção de WAF e relatórios JSON/CSV. | Red teams / pentesters autorizados (apenas ético) |
safechecker.py | Scanner de exposição não intrusivo que detecta o produto e a versão Atlassian via endpoints REST públicos, valida contra o intervalo afetado, identifica a presença de WAF e produz relatórios JSON/CSV/JSONL. Nunca envia um payload de traversal. | Blue teams / auditores de segurança |
| Recurso | exploit.py | safechecker.py |
|---|---|---|
| Detecção de produto | [+] | [+] |
| Detecção de versão | [+] | [+] |
| Sonda de path traversal | [+] | [-] |
| Leitura arbitrária de arquivos (WEB-INF) | [+] | [-] |
| Extração de credenciais | [+] | [-] |
| Shell interativo | [+] | [-] |
| Plantio de conta via shell | [+] | [-] |
| Exportação de relatório de sessão | [+] | [-] |
| Detecção de WAF | [+] | [+] |
| Classificação de status de WAF | [+] | [+] |
| Varredura em massa (multi-thread) | [+] | [+] |
| CIDR / arquivo / alvo único | [+] | [+] |
| Aviso de truncamento de CIDR | [+] | [+] |
| Suporte a proxy (SOCKS5/HTTP) | [+] | [+] |
| Suporte a Tor | [+] | [+] |
| Limitador de taxa | [+] | [+] |
| Pool de conexões | [-] | [+] |
| Jitter (OPSEC) | [+] | [+] |
| Rotação de User-Agent | [+] | [+] |
| Retry com backoff | [+] | [+] |
| Modo não intrusivo (seguro) | [-] | [+] |
| Opção de resumo show-safe | [-] | [+] |
| Modos quiet / sem banner | [-] | [+] |
| Recomendações de IoC | [-] | [+] |
| Relatório JSON | [+] | [+] |
| Relatório CSV | [+] | [+] |
| Relatório de streaming JSONL | [-] | [+] |
| Relatório HTML | [-] | [-] |
| Controle de verificação SSL | [+] | [+] |
| Timeout / retries personalizados | [+] | [+] |
| Rotação de logs | [+] | [+] |
| Cache de DNS | [+] | [+] |
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.