
A suíte colaborativa de pentest para aplicações web
O proxy MITM colaborativo para testadores de segurança.
Capture o tráfego HTTP, anote requisições com IA, execute sessões de hunt, reproduza tráfego e acompanhe descobertas em uma única interface.




Início rápido · Recursos · Capturas de tela · Configuração · Segurança · Contribuindo
git clone https://github.com/synlace/ferret.git
cd ferret

cp .env.example .env   # opcional
just up
Ou use Docker Compose diretamente:
docker compose up --build -d
| Serviço | URL |
|---|---|
| UI | http://localhost:3000 |
| API | http://localhost:8000 |
| Proxy | 127.0.0.1:1337 |
Abra:
http://localhost:3000
O assistente de configuração da primeira execução solicitará que você defina uma senha e escolha um provedor de IA.
justO Ferret é um proxy de interceptação HTTP assistido por IA, criado para testadores de segurança.
Aponte seu navegador, ferramenta de CLI ou fluxo de trabalho de testes para:
127.0.0.1:1337
O Ferret captura requisições e respostas, armazena-as localmente, anota o tráfego com IA e oferece ferramentas para reproduzir, modificar, testar e transformar comportamentos interessantes em descobertas.
Ele foi projetado para fluxos de trabalho em que você deseja mais do que um proxy passivo: você quer algo que ajude a pensar, testar e documentar enquanto avança.
| Recurso | Descrição |
|---|---|
| Proxy de interceptação | Capture tráfego HTTP e HTTPS por meio do mitmproxy. |
| Histórico de requisições | Navegue, filtre, inspecione e reproduza o tráfego capturado. |
| Anotações de IA | Enriqueça as requisições com contexto relevante para a segurança. |
| Hunts | Execute sessões de hunt assistidas por IA em todo o tráfego capturado. |
| Descobertas | Acompanhe vulnerabilidades com severidade, host, tipo, evidência e status. |
| Snare | Intercepte e modifique requisições ou respostas em trânsito. |
| Gnaw | Abas estilo repeater para editar e reenviar requisições HTTP. |
| Espaços de trabalho | Diretórios scripts/, tests/ e notes/ por sessão. |
| Projetos | Separe histórico de requisições, descobertas, espaços de trabalho e chaves de API. |
| Autenticação | Login com senha, cookies de sessão, acesso opcional por chave de API e 2FA TOTP. |
| Armazenamento local-first | Dados armazenados em SQLite em um diretório local montado por bind mount. |
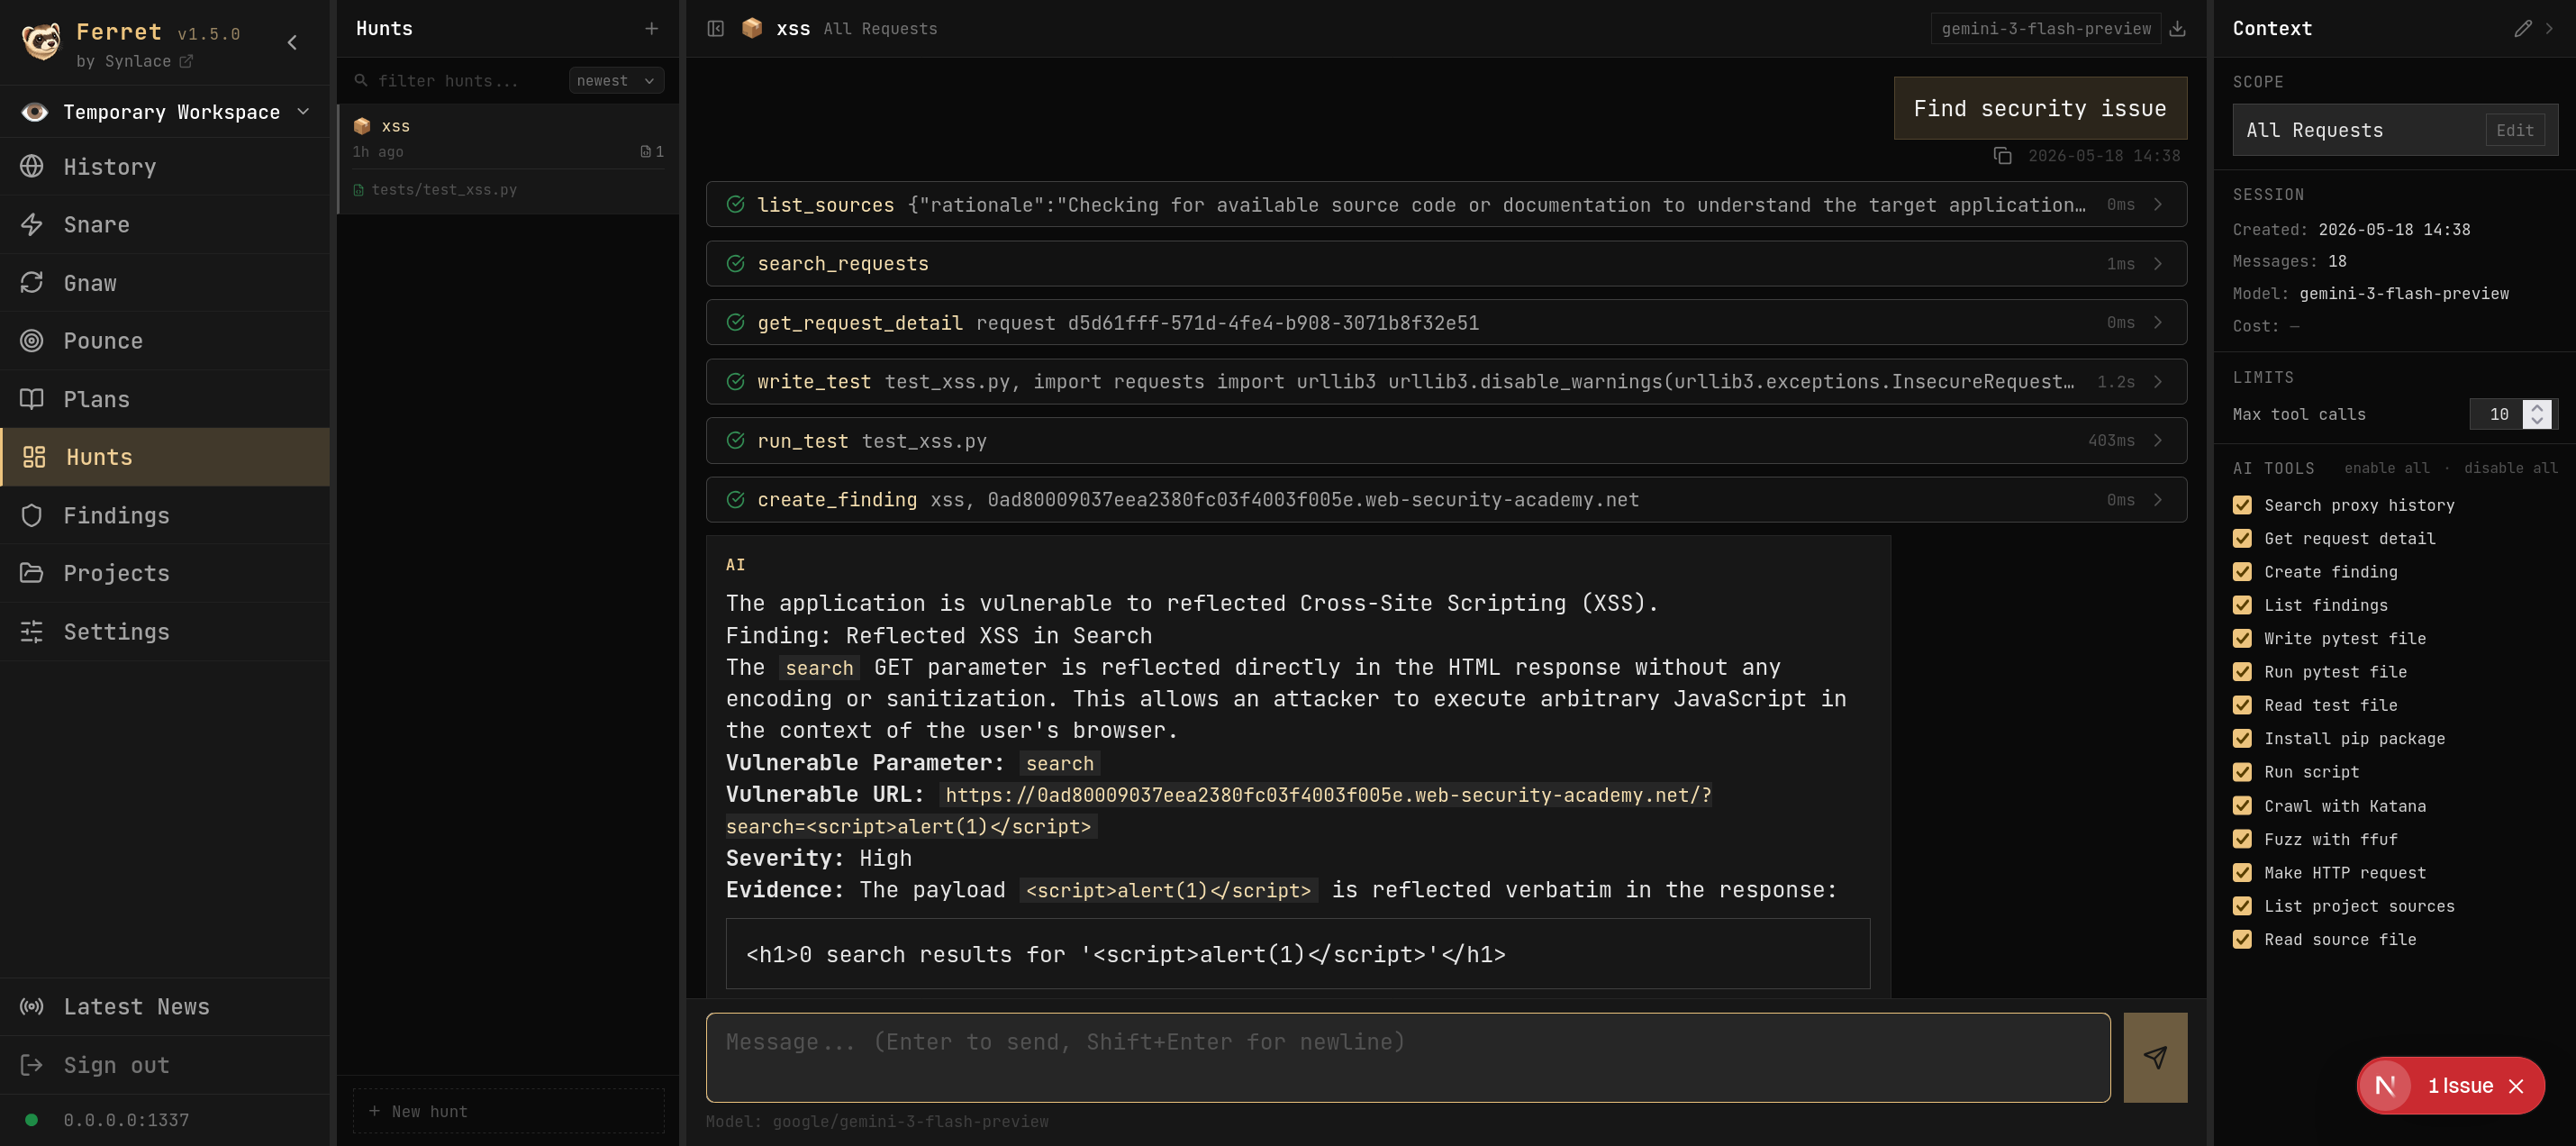
Hunts - Sessões de hunt assistidas por IA que pesquisam o histórico de requisições, escrevem e executam testes e criam descobertas.
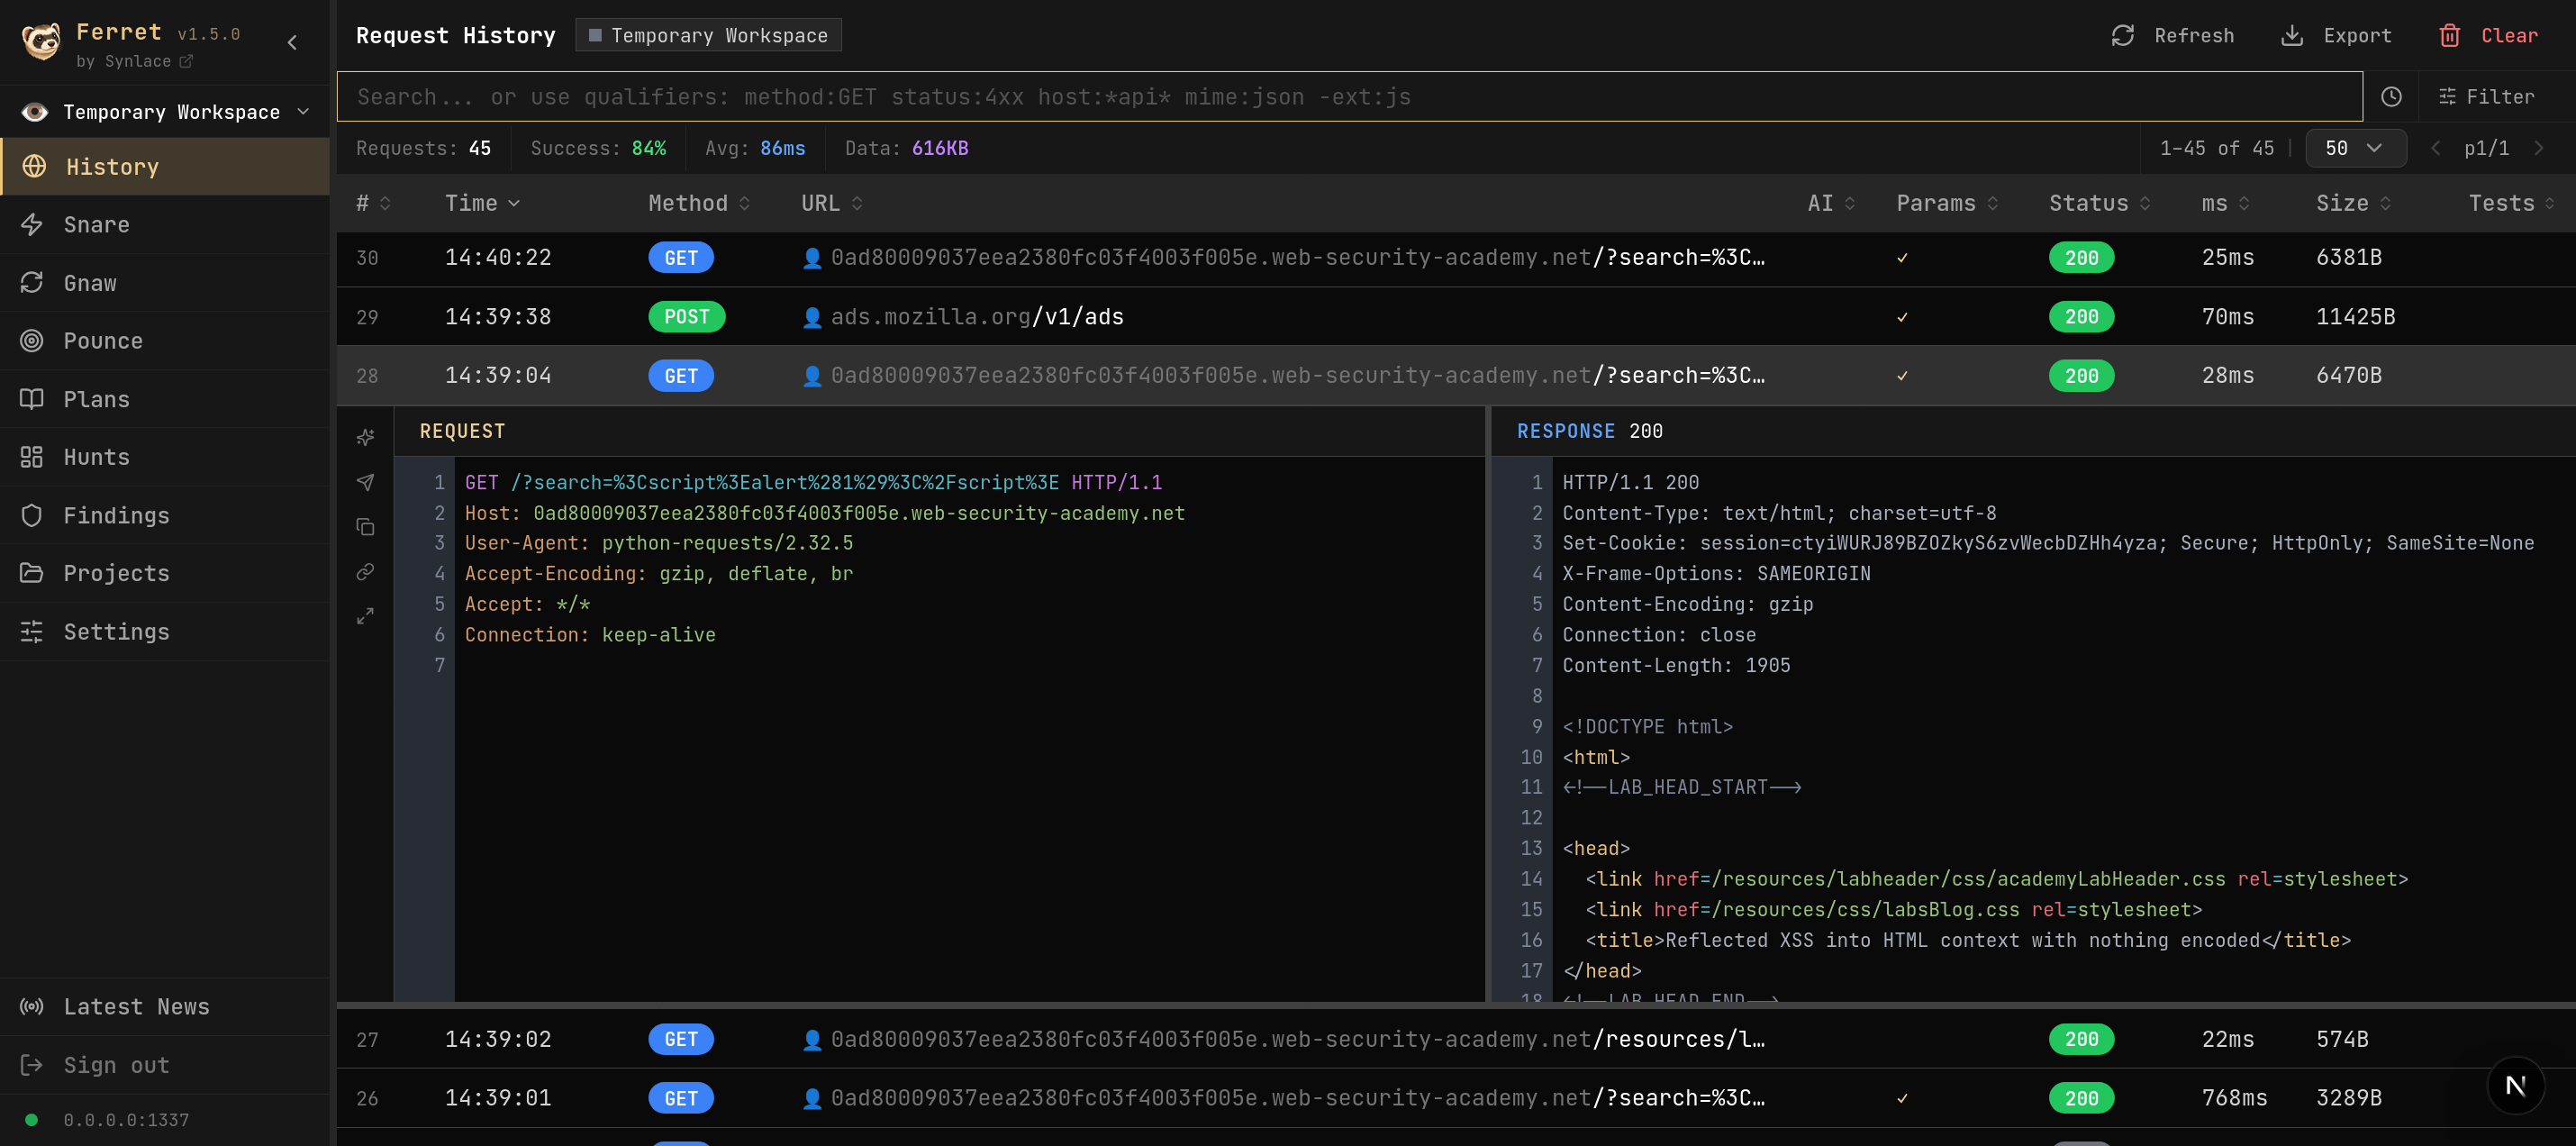
History - Um log completo de requisições com proxy, com anotações de IA, tempos, códigos de status e editores inline de requisição/resposta.
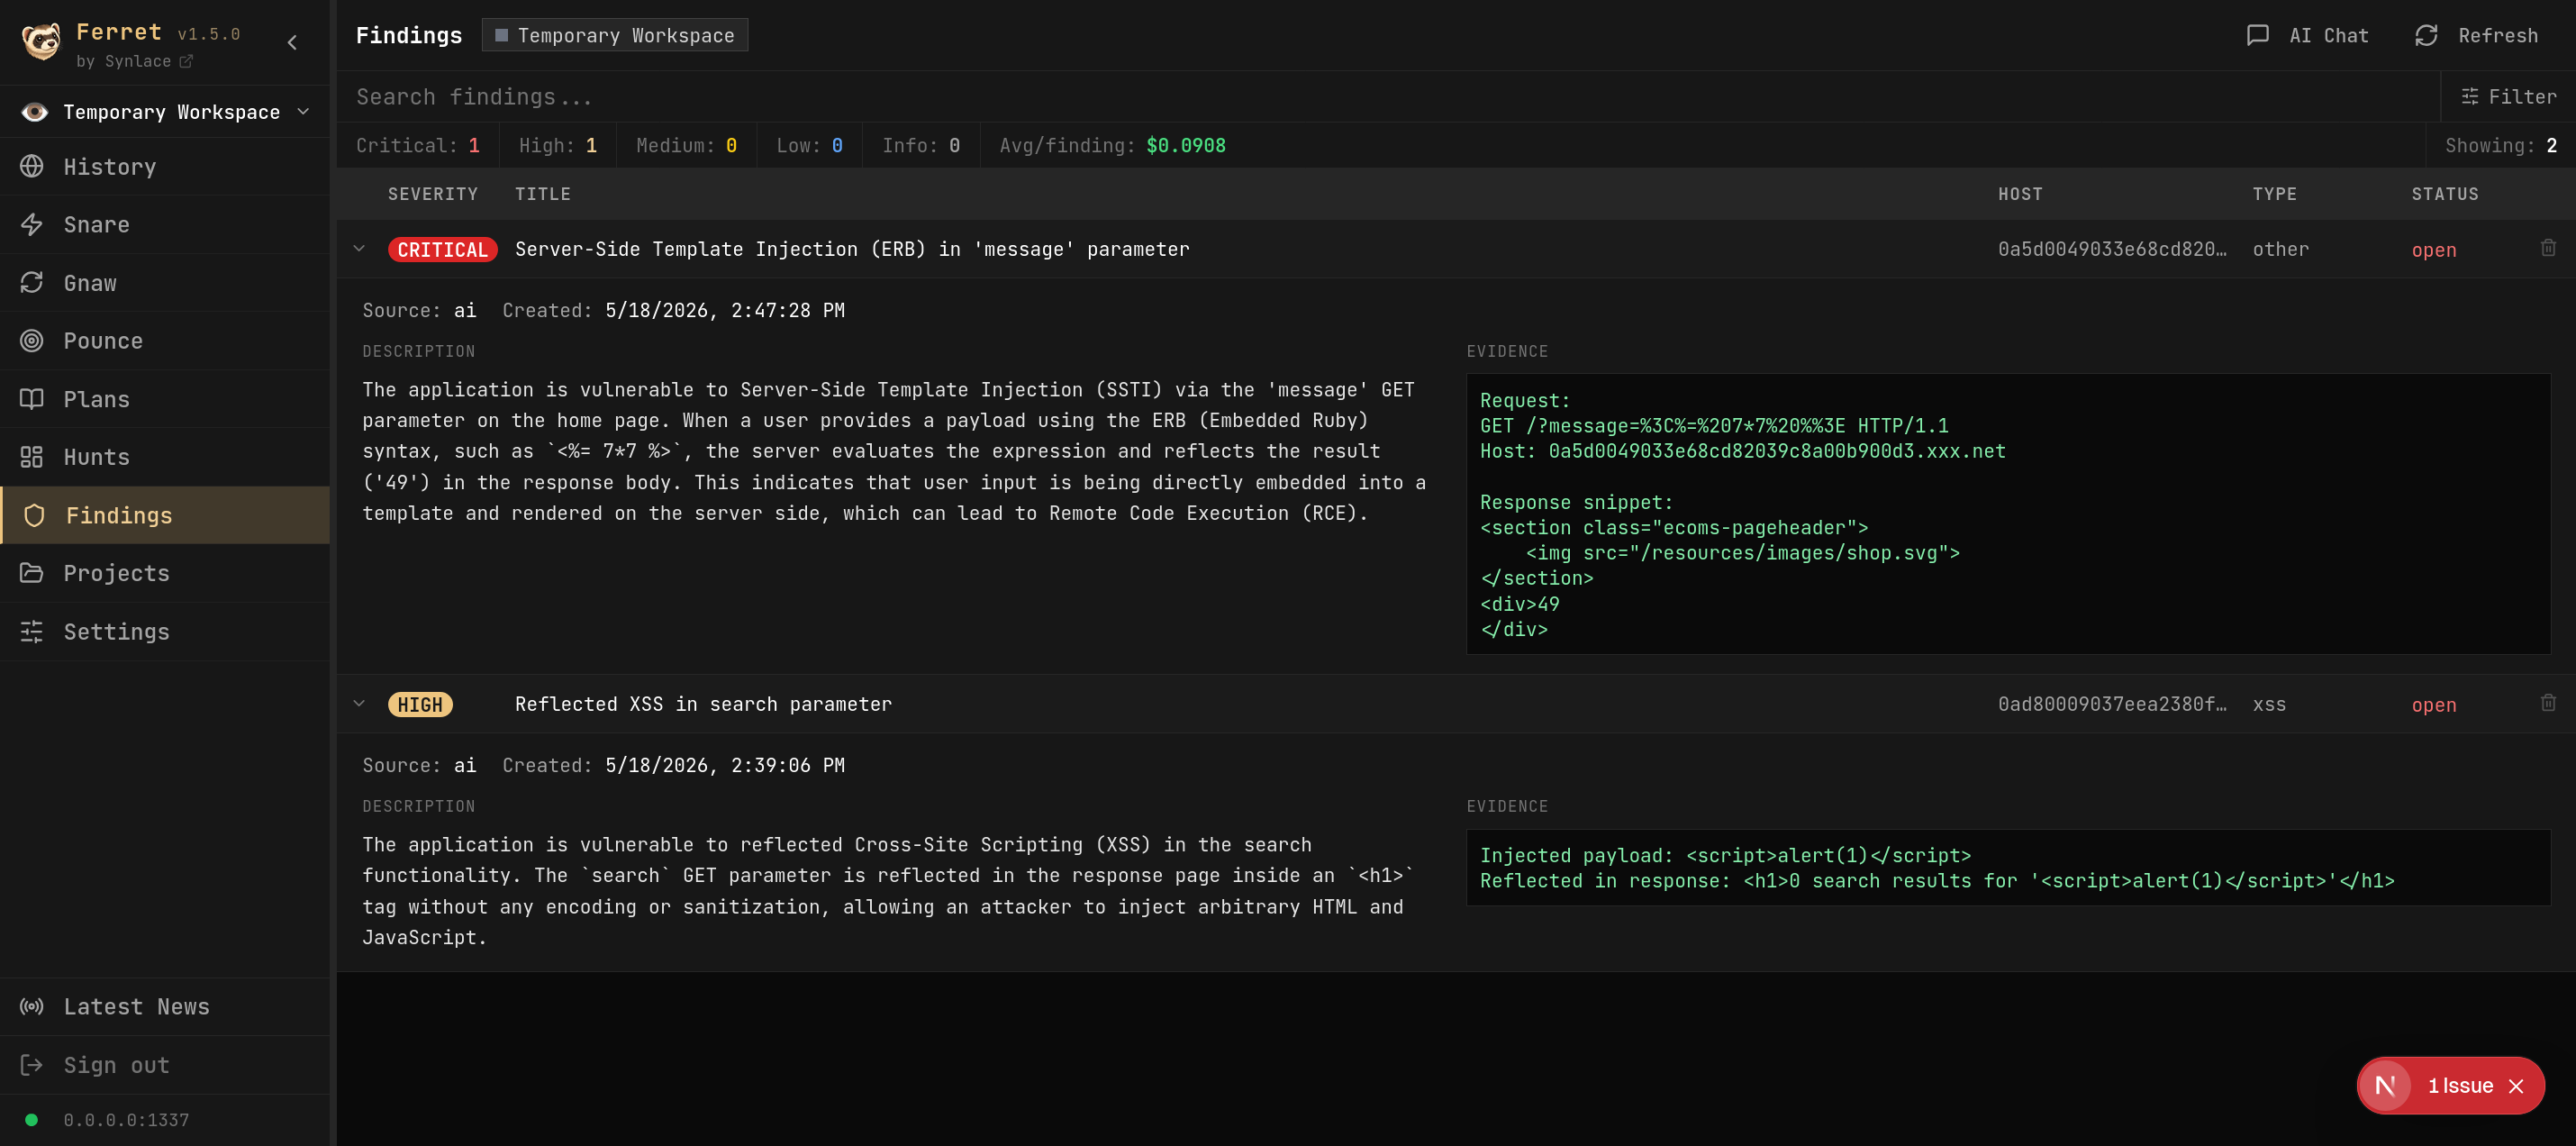
Findings - Um rastreador de vulnerabilidades com severidade, host, tipo, descrições geradas por IA e trechos de evidência.
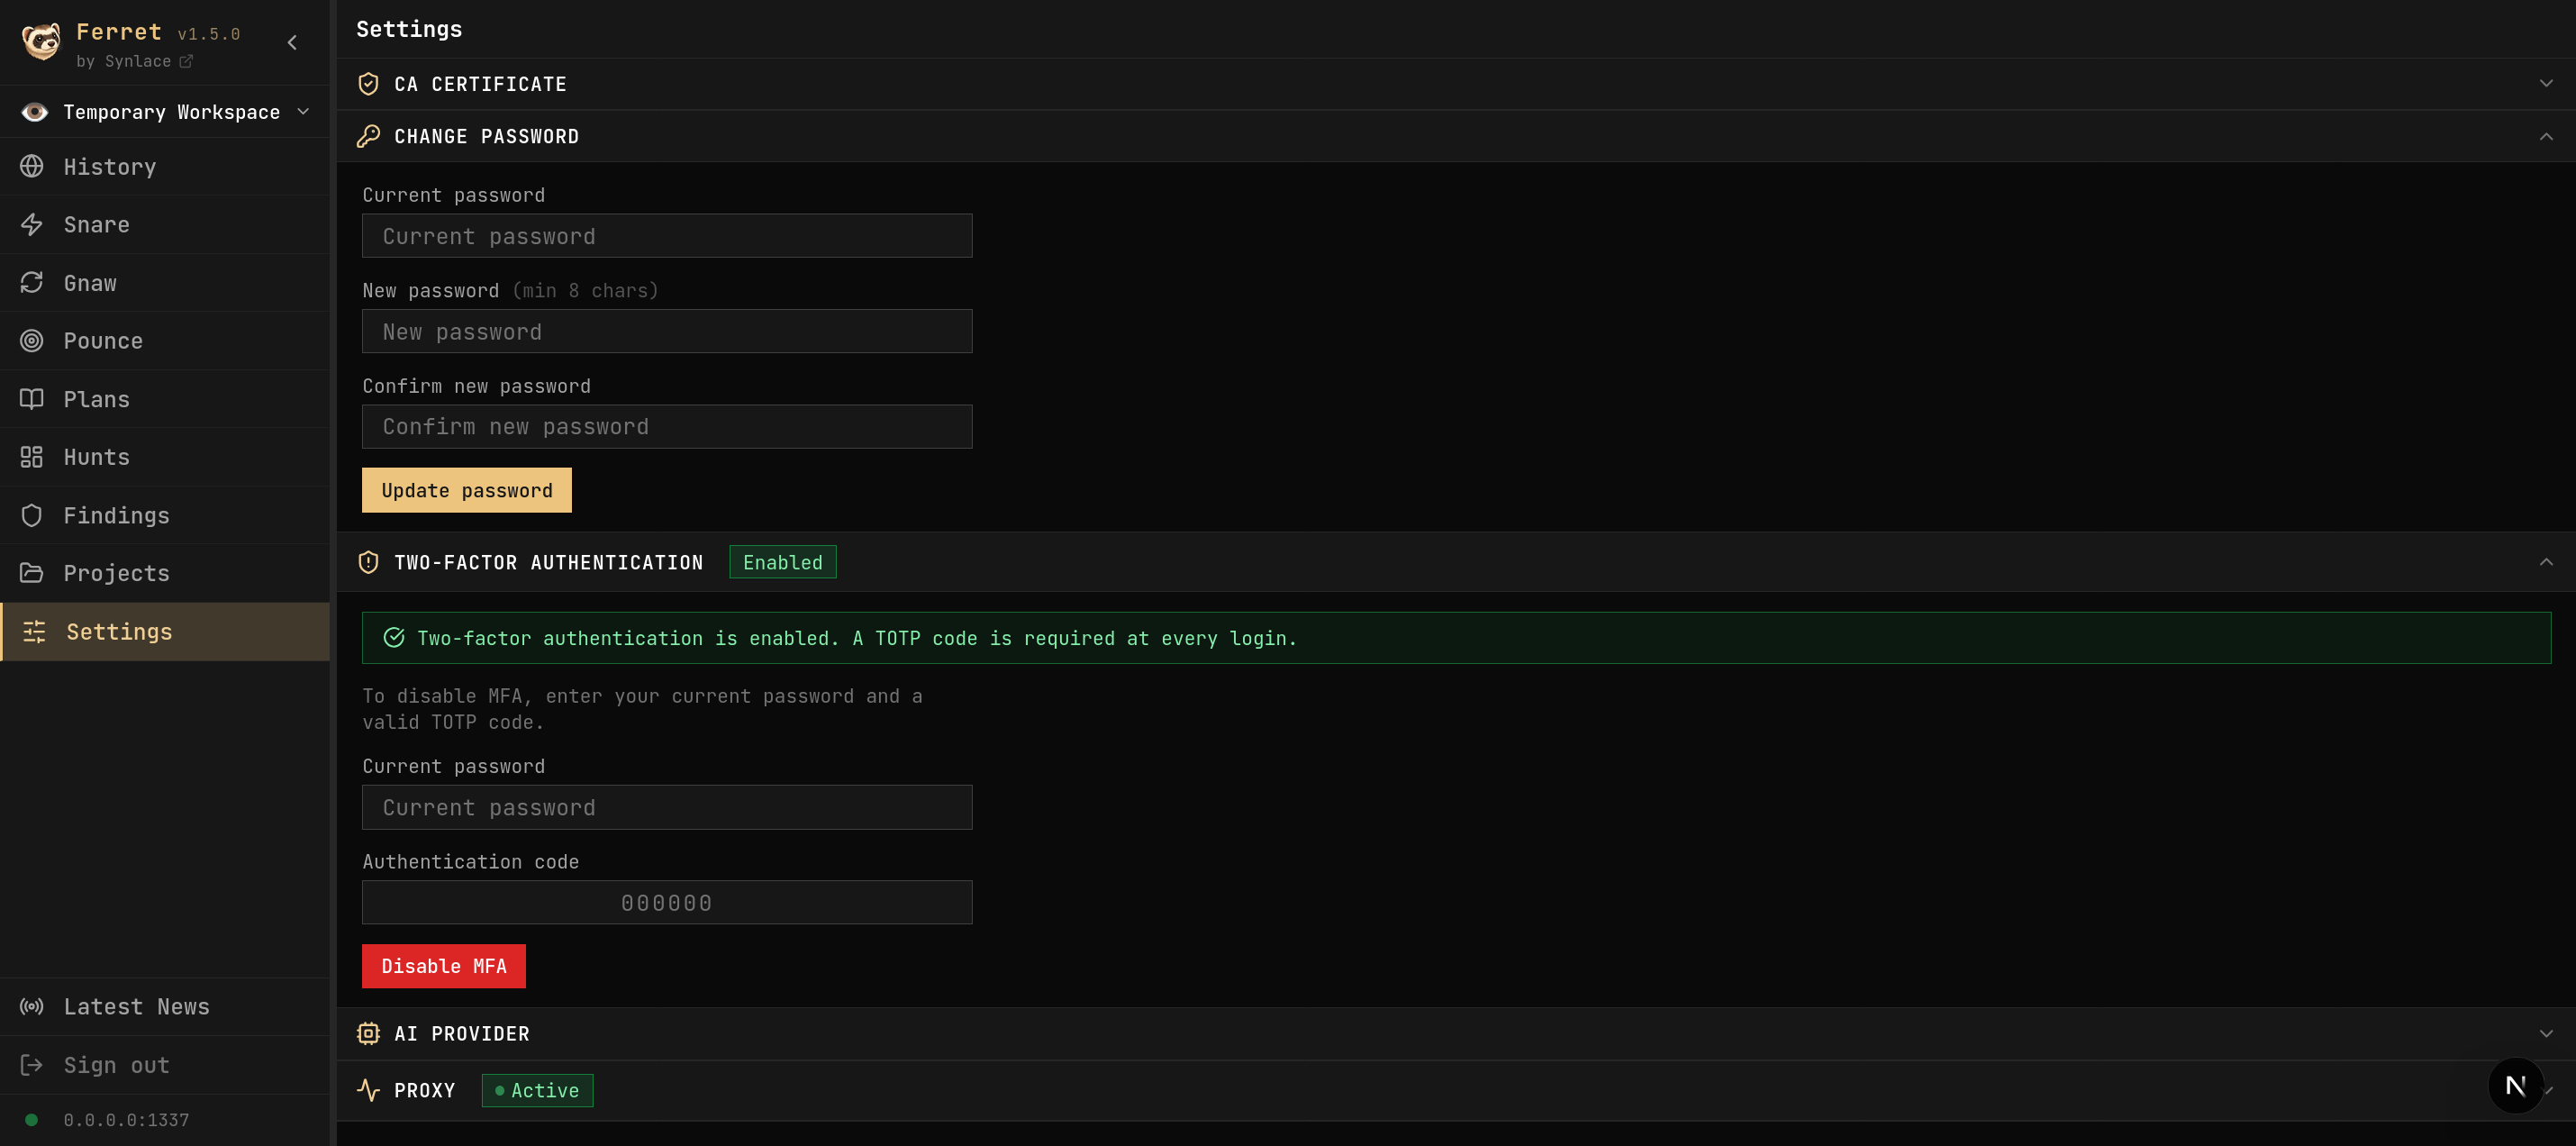
Settings - Gerencie o certificado da CA, senha, 2FA, provedor de IA, chaves de API e status do proxy.
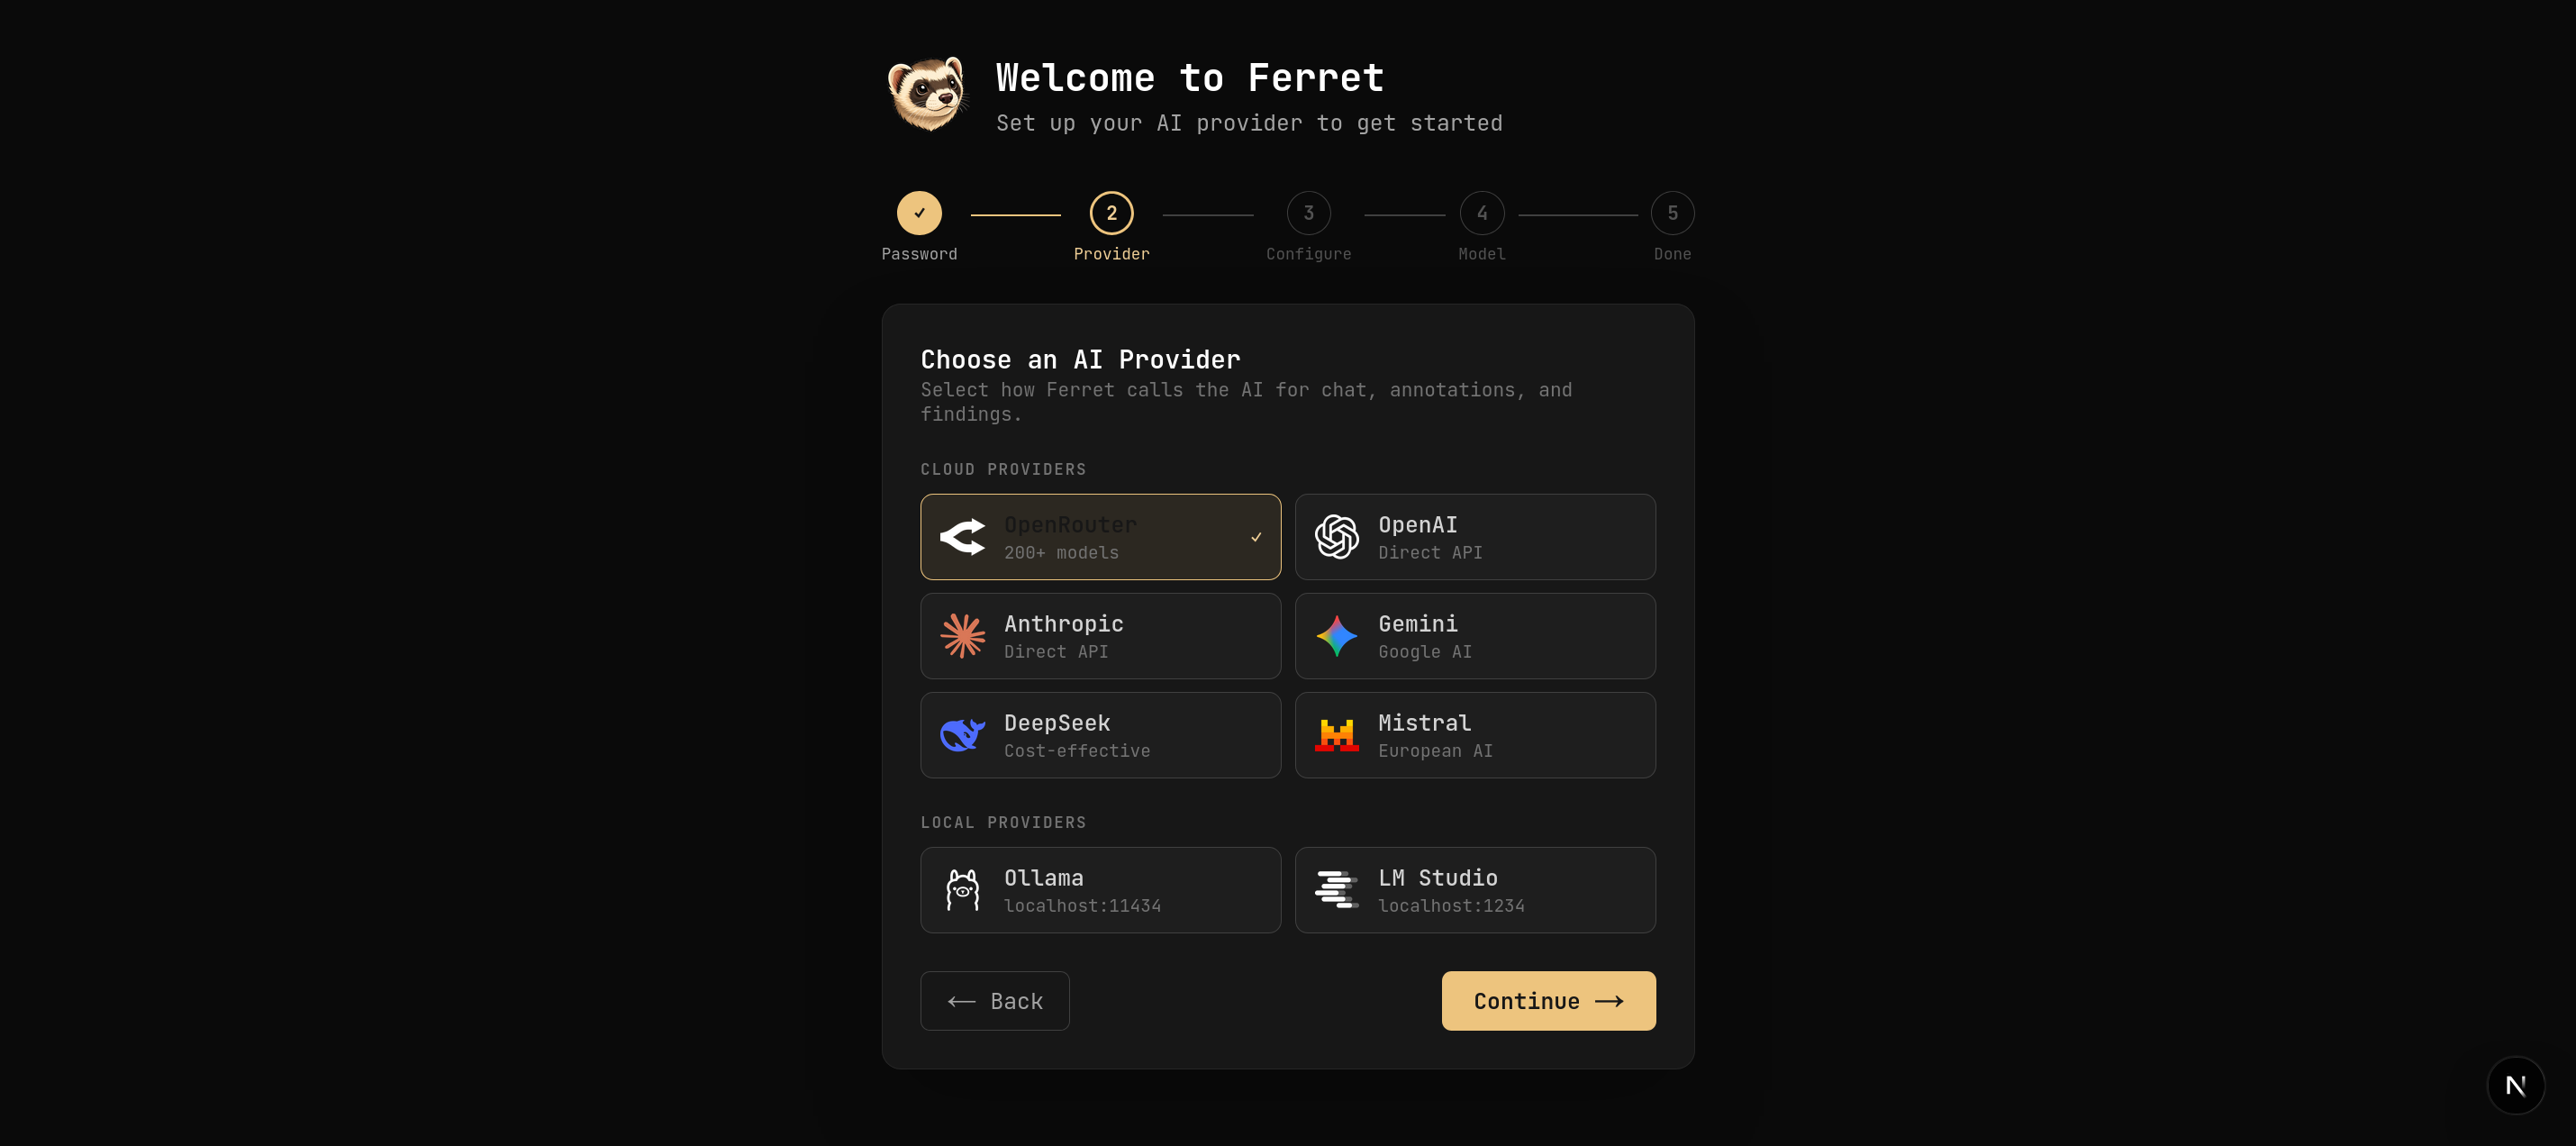
Setup wizard - Configuração da primeira execução para criação de senha e configuração do provedor de IA.
Configure seu navegador, ferramenta de CLI ou cliente de testes para usar:
HTTP proxy:  127.0.0.1:1337
HTTPS proxy: 127.0.0.1:1337
Para interceptação HTTPS, baixe e instale o certificado CA do mitmproxy na página Settings.
O Ferret exige autenticação em todas as instalações.
/login.HttpOnly SameSite=Strict com validade de 24 horas.A 2FA baseada em TOTP pode ser ativada na página Settings.
Depois de ativada, um código de autenticador válido é exigido no login.
Defina uma chave de API estática no .env:
FERRET_API_KEY=your-random-secret
Em seguida, use-a como token Bearer:
curl -H "Authorization: Bearer your-random-secret" \
  http://localhost:8000/api/requests
Cookies de sessão e tokens Bearer são verificados de forma independente.
Copie .env.example para .env para pré-configurar o Ferret.
A maioria das configurações do provedor de IA também pode ser definida pelo assistente de configuração.

