

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
frinet — Tracer baseado em Frida para facilitar a engenharia reversa em Android, iOS, Linux, Windows e na maioria das arquiteturas relacionadas. | Kitploit
Ferramentas/GitHubGitHub/synacktiv/frinet
Análise Dinâmica (Sandboxing)Análise de VulnerabilidadesEngenharia ReversaDepuradoresSegurança MóvelAnálise de Binários
GitHubsynacktiv/frinet

frinet

Tracer baseado em Frida para facilitar a engenharia reversa em Android, iOS, Linux, Windows e na maioria das arquiteturas relacionadas.

Ver Repositório
6245738há 5 mesesRevisado pelo Kitploit
Compartilhar

Frinet

Ao combinar o Frida com uma versão melhorada do Tenet, o Frinet facilita o estudo de programas grandes, a pesquisa de vulnerabilidades e a análise de causa raiz em iOS, Android, Linux, Windows e na maioria das arquiteturas. Publicação no site da Synacktiv
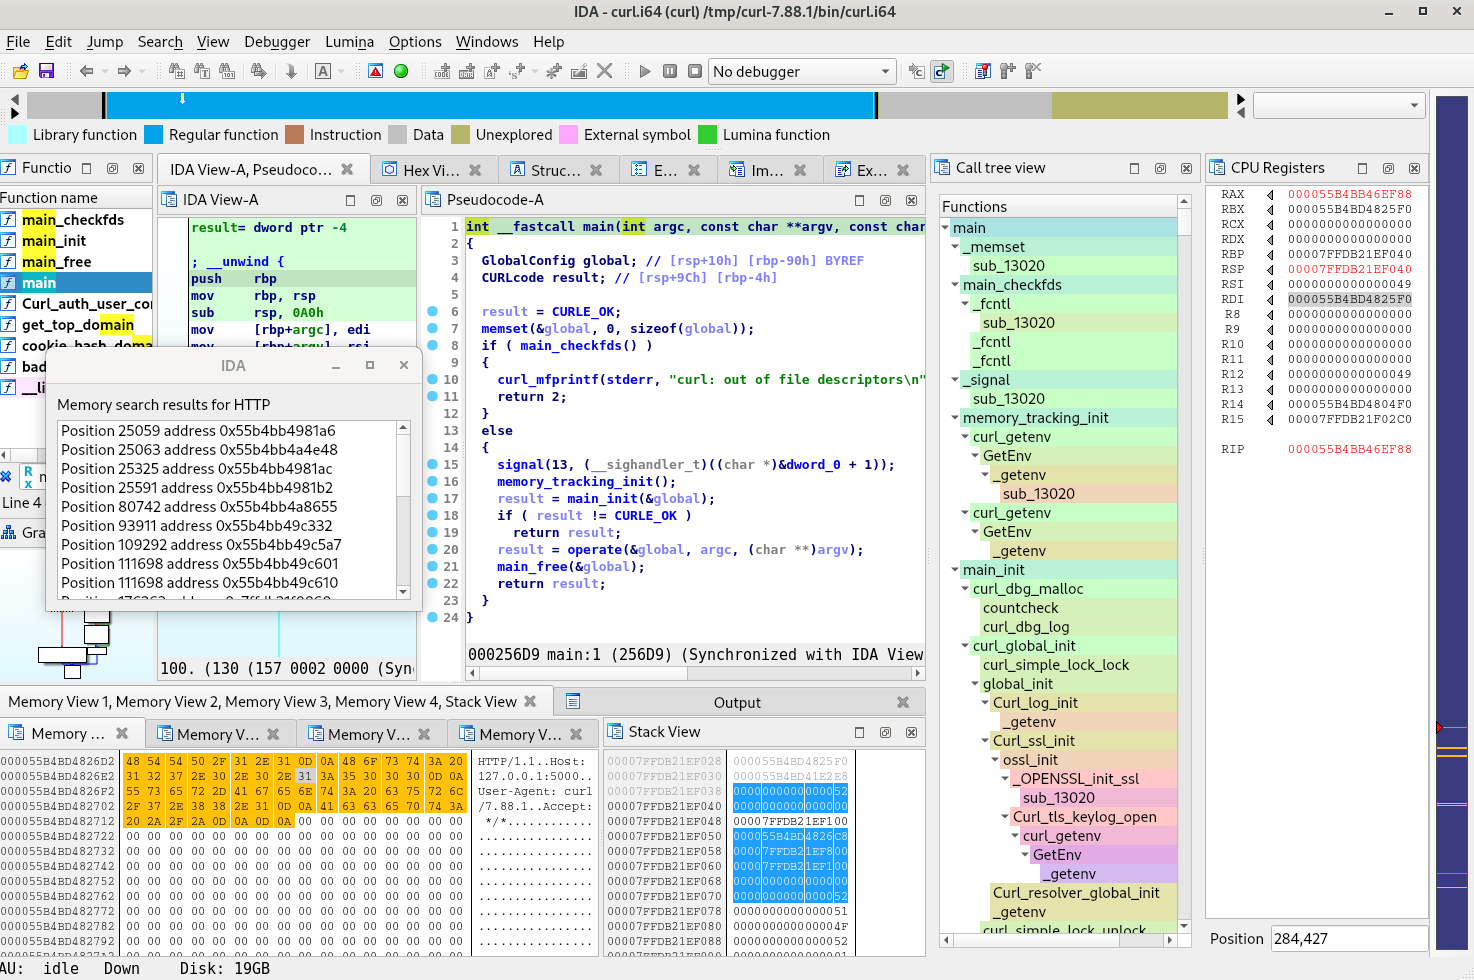
Tenet

Esta versão é uma reescrita completa de synacktiv/frinet (originalmente um fork de gaasedelen/tenet). Você ainda pode encontrar a versão antiga no branch legado.

Este projeto foi apresentado no SSTIC 2026 (em francês) : vídeo/slides/artigo.

A nova arquitetura é baseada em quatro componentes :

  • Indexer : Uma CLI em Rust que produz um índice otimizado a partir de um arquivo de trace.
  • Backend : Uma crate em Rust que implementa algoritmos especializados para consultar o arquivo de índice otimizado.
  • Backend (Python bindings) : Uma crate em Rust que expõe uma interface Python.
  • IDA Plugin : Uma camada fina de código Python que consulta e integra dados do backend na interface do IDA.

Features

Tracer baseado no Frida: Idêntico à versão legada do Frinet.

Indexer / Backend:

  • Indexação eficiente de traces com até 2 bilhões de instruções (~100 GB).
  • Independente do formato de trace (apenas o formato Tenet é suportado por enquanto).
  • Busca de memória multi-threaded com suporte completo a regex.
  • Utilizável como uma biblioteca Rust independente: crates/db.

Frontend:

  • Visualizações de Timeline / Registradores / Memória.
  • Trilhas de linha do tempo de assembly (vermelho/verde/azul).
  • Breakpoint de leitura/escrita de memória.
  • Saltar para a primeira/anterior/próxima/última execução.

Recursos ausentes e TODOs

  • Alcançar paridade de recursos do frontend com o Frinet v1:
    • A visualização de árvore de chamadas ainda não foi implementada.
  • Polimento da interface.

Compilação e Instalação

# Build the Python bindings shared lib
apt install python3-dev
cargo build --release
cp target/release/libfrinet_db.so frontend/frinet_db.so

# Symlink (or copy) the IDA Plugin
ln -s $PWD/frontend ~/.idapro/plugins/frinet

Uso

# 1. Trace /bin/ls with frida
python tracer/trace.py spawn /bin/ls ls 0x4c00

# 2. Build an optimised index of the trace
cargo run --bin frinet --release -- index --format tenet tracer/traces/ls_xxxx.tenet ls.db

# 3. Open the trace in IDA (File > Load File > Open Frinet DB...)

Testes, Fuzzing e Benchmark

cargo test

cargo install cargo-fuzz
cargo +nightly fuzz run --fuzz-dir crates/fuzz register_indexing

cargo install cargo-criterion
BENCH_DB=my.db cargo criterion

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





