
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2020-27368 — TOTOLINK-A702R-V1.0.0-B20161227.1023 Vulnerabilidade de Indexação de Diretório | Kitploit
Ferramentas/GitHubGitHub/swzhouu/cve-2020-27368
Segurança de Sistemas EmbarcadosSegurança IoTAnálise de VulnerabilidadesColeta de InformaçõesSegurança WebConfiguração IncorretaArchived
GitHubswzhouu/cve-2020-27368

CVE-2020-27368

TOTOLINK-A702R-V1.0.0-B20161227.1023 Vulnerabilidade de Indexação de Diretório

Ver Repositório
157há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2020-27368

TOTOLINK-A702R-V1.0.0-B20161227.1023 Vulnerabilidade de Indexação de Diretórios

Descrição

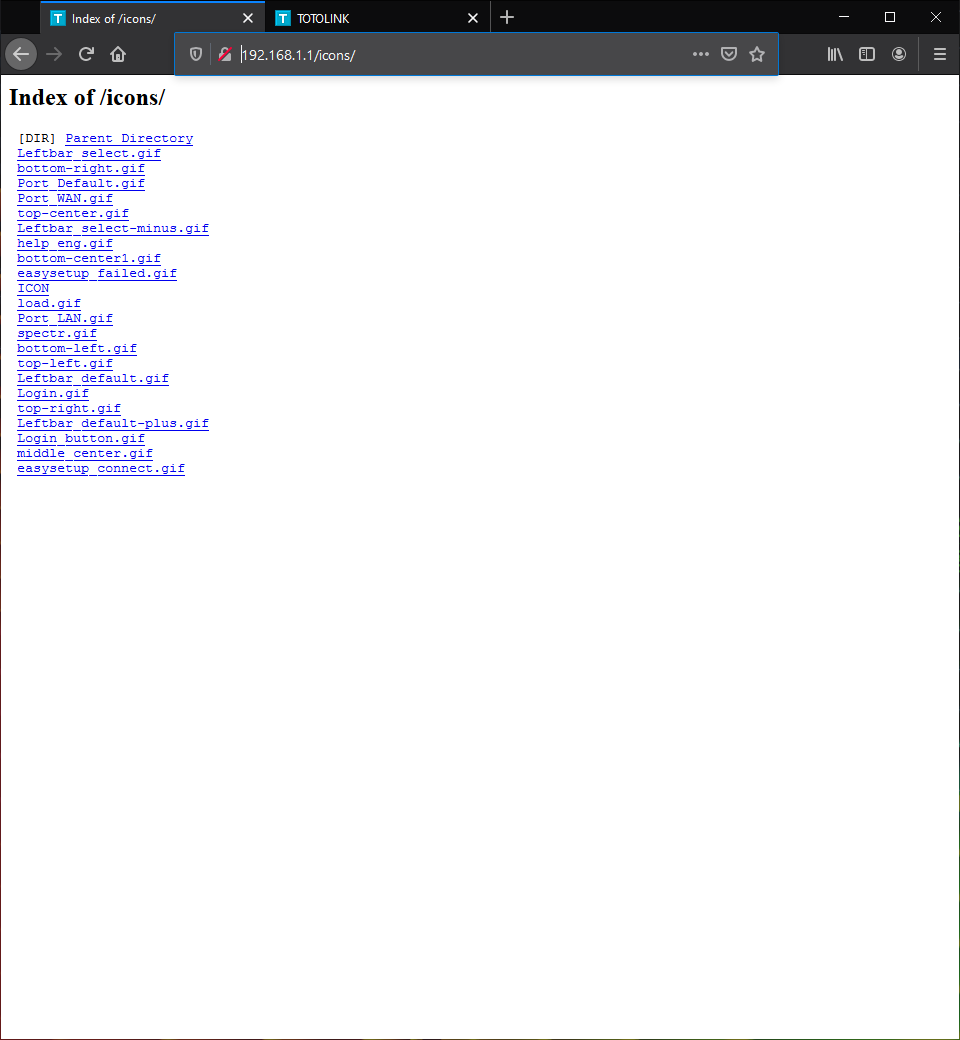
Indexação de Diretórios no Portal de Login de Portal de Login do TOTOLINK-A702R-V1.0.0-B20161227.1023 permite que um atacante acesse os diretórios /icons/ através do Parâmetro GET.

Informações Adicionais

Remediação desabilitando a listagem de diretórios do servidor web.

Tipo de Vulnerabilidade

Indexação de Diretórios

Fornecedor do Produto

TOTOLINK

Base de Código do Produto Afetado

TOTOLINK-A702R-V1.0.0-B20161227.1023 - Modelo Nº A702R (Firmware V1.0.0)

Componente Afetado

Portal de Login do TOTOLINK-A702R-V1.0.0-B20161227.1023.

Tipo de Ataque

Local

Impacto Divulgação de Informações

verdadeiro

Descobridor

Jiraput Thamsongkrah

Prova de Conceito

Texto alternativo

Baixar ferramenta