 sundowndev/hacker-roadmap

Uma coleção de ferramentas de hacking, recursos e referências para praticar hacking ético.

Este repositório é uma visão geral do que você precisa aprender sobre testes de penetração e uma coleção de ferramentas de hacking, recursos e referências para praticar hacking ético. A maioria das ferramentas é compatível com UNIX, gratuita e de código aberto.
Este projeto foi encerrado e arquivado. O conteúdo pode estar desatualizado.
(TOC feito com nGitHubTOC)
Teste de penetração é um tipo de teste de segurança usado para testar a segurança de uma aplicação. É conduzido para encontrar um risco de segurança que possa estar presente em um sistema.
Se um sistema não é seguro, então um atacante pode ser capaz de interromper ou assumir o controle não autorizado desse sistema. Um risco de segurança é normalmente um erro acidental que ocorre durante o desenvolvimento e implementação de software. Por exemplo, erros de configuração, erros de design e bugs de software, etc. Saiba mais
Saber sobre os riscos na internet e como eles podem ser prevenidos é muito útil, especialmente como desenvolvedor. Hacking web e teste de penetração é a versão 2.0 da autodefesa! Mas saber sobre ferramentas e como usá-las é realmente tudo o que você precisa para se tornar um testador de penetração? Certamente não. Um verdadeiro testador de penetração deve ser capaz de proceder rigorosamente e detectar as fraquezas de uma aplicação. Eles devem ser capazes de identificar a tecnologia por trás e testar cada porta que possa estar aberta para hackers.
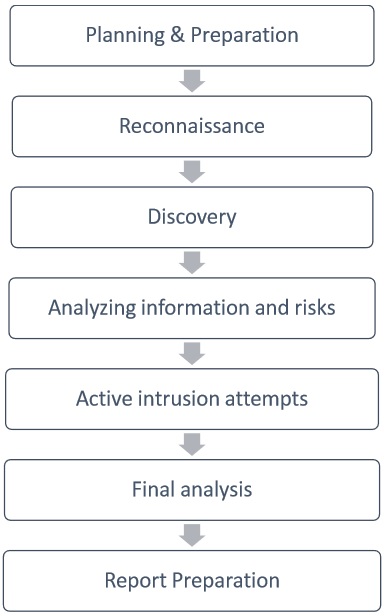
Este repositório visa primeiro estabelecer um método de reflexão sobre teste de penetração e explicar como proceder para proteger uma aplicação. E em segundo lugar, reunir todos os tipos de ferramentas ou recursos que os testadores de penetração precisam. Certifique-se de conhecer os fundamentos de linguagens de programação e segurança da internet antes de aprender teste de penetração.
Além disso, é importante se informar sobre a lei e o que você tem permissão para fazer ou não. De acordo com seu país, as leis de computação não são as mesmas. Primeiro, verifique as leis sobre privacidade e vigilância: Países dos Nove Olhos, Cinco Olhos e Quatorze Olhos. Sempre verifique se o que você está fazendo é legal. Mesmo quando não é ofensivo, a coleta de informações também pode ser ilegal!
Infosec: Segurança da informação, que é a prática de prevenir acesso não autorizado, uso, divulgação, interrupção, modificação, inspeção, gravação ou destruição de informações. A informação ou dados podem assumir qualquer forma, por exemplo, eletrônica ou física. Infosec também pode ser uma pessoa que pratica segurança ética. Wikipedia
Opsec: Segurança operacional, que é um processo que identifica informações críticas para determinar se ações amigáveis podem ser observadas pela inteligência inimiga, determina se as informações obtidas por adversários poderiam ser interpretadas como úteis para eles e, em seguida, executa medidas selecionadas que eliminam ou reduzem a exploração adversária de informações críticas amigáveis. Wikipedia
Hacker de chapéu preto/cinza/branco: Alguém que usa bugs ou exploits para invadir sistemas ou aplicações. O objetivo e o método diferem dependendo se são um hacker de chapéu preto, cinza ou branco. Um chapéu preto é apenas alguém malicioso que não espera permissão para invadir um sistema ou aplicação. Um chapéu branco é geralmente um pesquisador de segurança que pratica hacking ético. Um chapéu cinza está no meio desses dois tipos de hackers, eles podem querer ser maliciosos se isso puder trazer benefícios (violação de dados, dinheiro, denúncia...).
Red team: De acordo com a Wikipedia, uma red team ou a equipe vermelha é um grupo independente que desafia uma organização a melhorar sua eficácia assumindo um papel ou ponto de vista adversarial. É particularmente eficaz em organizações com culturas fortes e maneiras fixas de abordar problemas. A comunidade de inteligência dos Estados Unidos (militar e civil) tem red teams que exploram futuros alternativos e escrevem artigos como se fossem líderes mundiais estrangeiros. Existe pouca doutrina formal ou publicações sobre Red Teaming no meio militar. Em exercícios de infosec, os Red teamers desempenham o papel de atacantes. Wikipedia
Blue team: Uma blue team é um grupo de indivíduos que realizam uma análise de sistemas de informação para garantir segurança, identificar falhas de segurança, verificar a eficácia de cada medida de segurança e garantir que todas as medidas de segurança continuarão eficazes após a implementação. Como resultado, as blue teams foram desenvolvidas para projetar medidas defensivas contra as atividades da red team. Em exercícios de infosec, os Blue teamers desempenham o papel de defensores. Wikipedia
Testador de penetração: Um hacker ético que pratica segurança, testa aplicações e sistemas para prevenir intrusões ou encontrar vulnerabilidades.
