
 stuub/cve-2024-29895-cactirce-poc
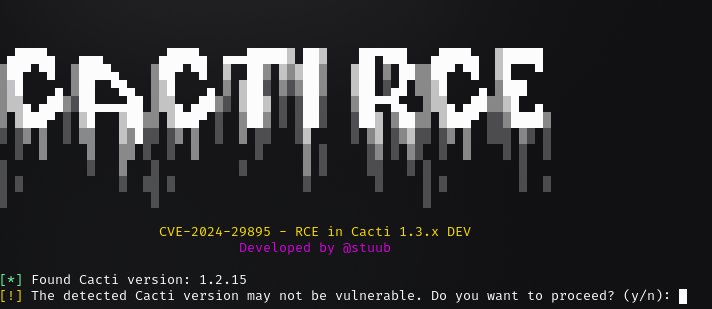
CVE-2024-29895 PoC - Explorando execução remota de comandos em servidores Cacti usando as compilações do ramo 1.3.X DEV


python3 cve-2024-29895.py -u https://target.com/ -c id
Afetando versões do Cacti 1.3.X em builds DEV onde cmd_realtime.php está presente e POLLER_ID está habilitado.
Injeção de comando é possível através deste endpoint, fazendo requisição via GET com payload como Parâmetros de Consulta HTML.
Google: inurl:cmd_realtime.php
Shodan: Cacti
Hunter.how: /product.name="Cacti"
FOFA: app="Cacti-Monitoring"
Por favor, tenha cautela ao usar este PoC. Ele foi estritamente desenvolvido para servir como uma ferramenta para automatizar a validação da vulnerabilidade. Qualquer uso indevido causado é de sua própria responsabilidade.
