 sterrasec/apk-medit
ferramenta de busca e patch de memória em apk depurável sem root e ndk


Apk-medit é uma ferramenta de busca e patch de memória para apk depurável sem root e ndk. Foi criada para testes de segurança em jogos mobile. Muitos jogos mobile possuem detecção de root, mas o apk-medit não requer privilégios de root, então a modificação de memória pode ser feita sem contornar a detecção de root.
A modificação de memória é a maneira mais fácil de trapacear em jogos, é um dos itens a serem verificados no teste de segurança. Existem também ferramentas de cheat que podem ser usadas casualmente como o GameGuardian. No entanto, não havia ferramentas disponíveis para dispositivos sem root e CUI. Então eu a criei como uma ferramenta de teste de segurança. A versão voltada para apps iOS é sterrasec/ipa-medit.
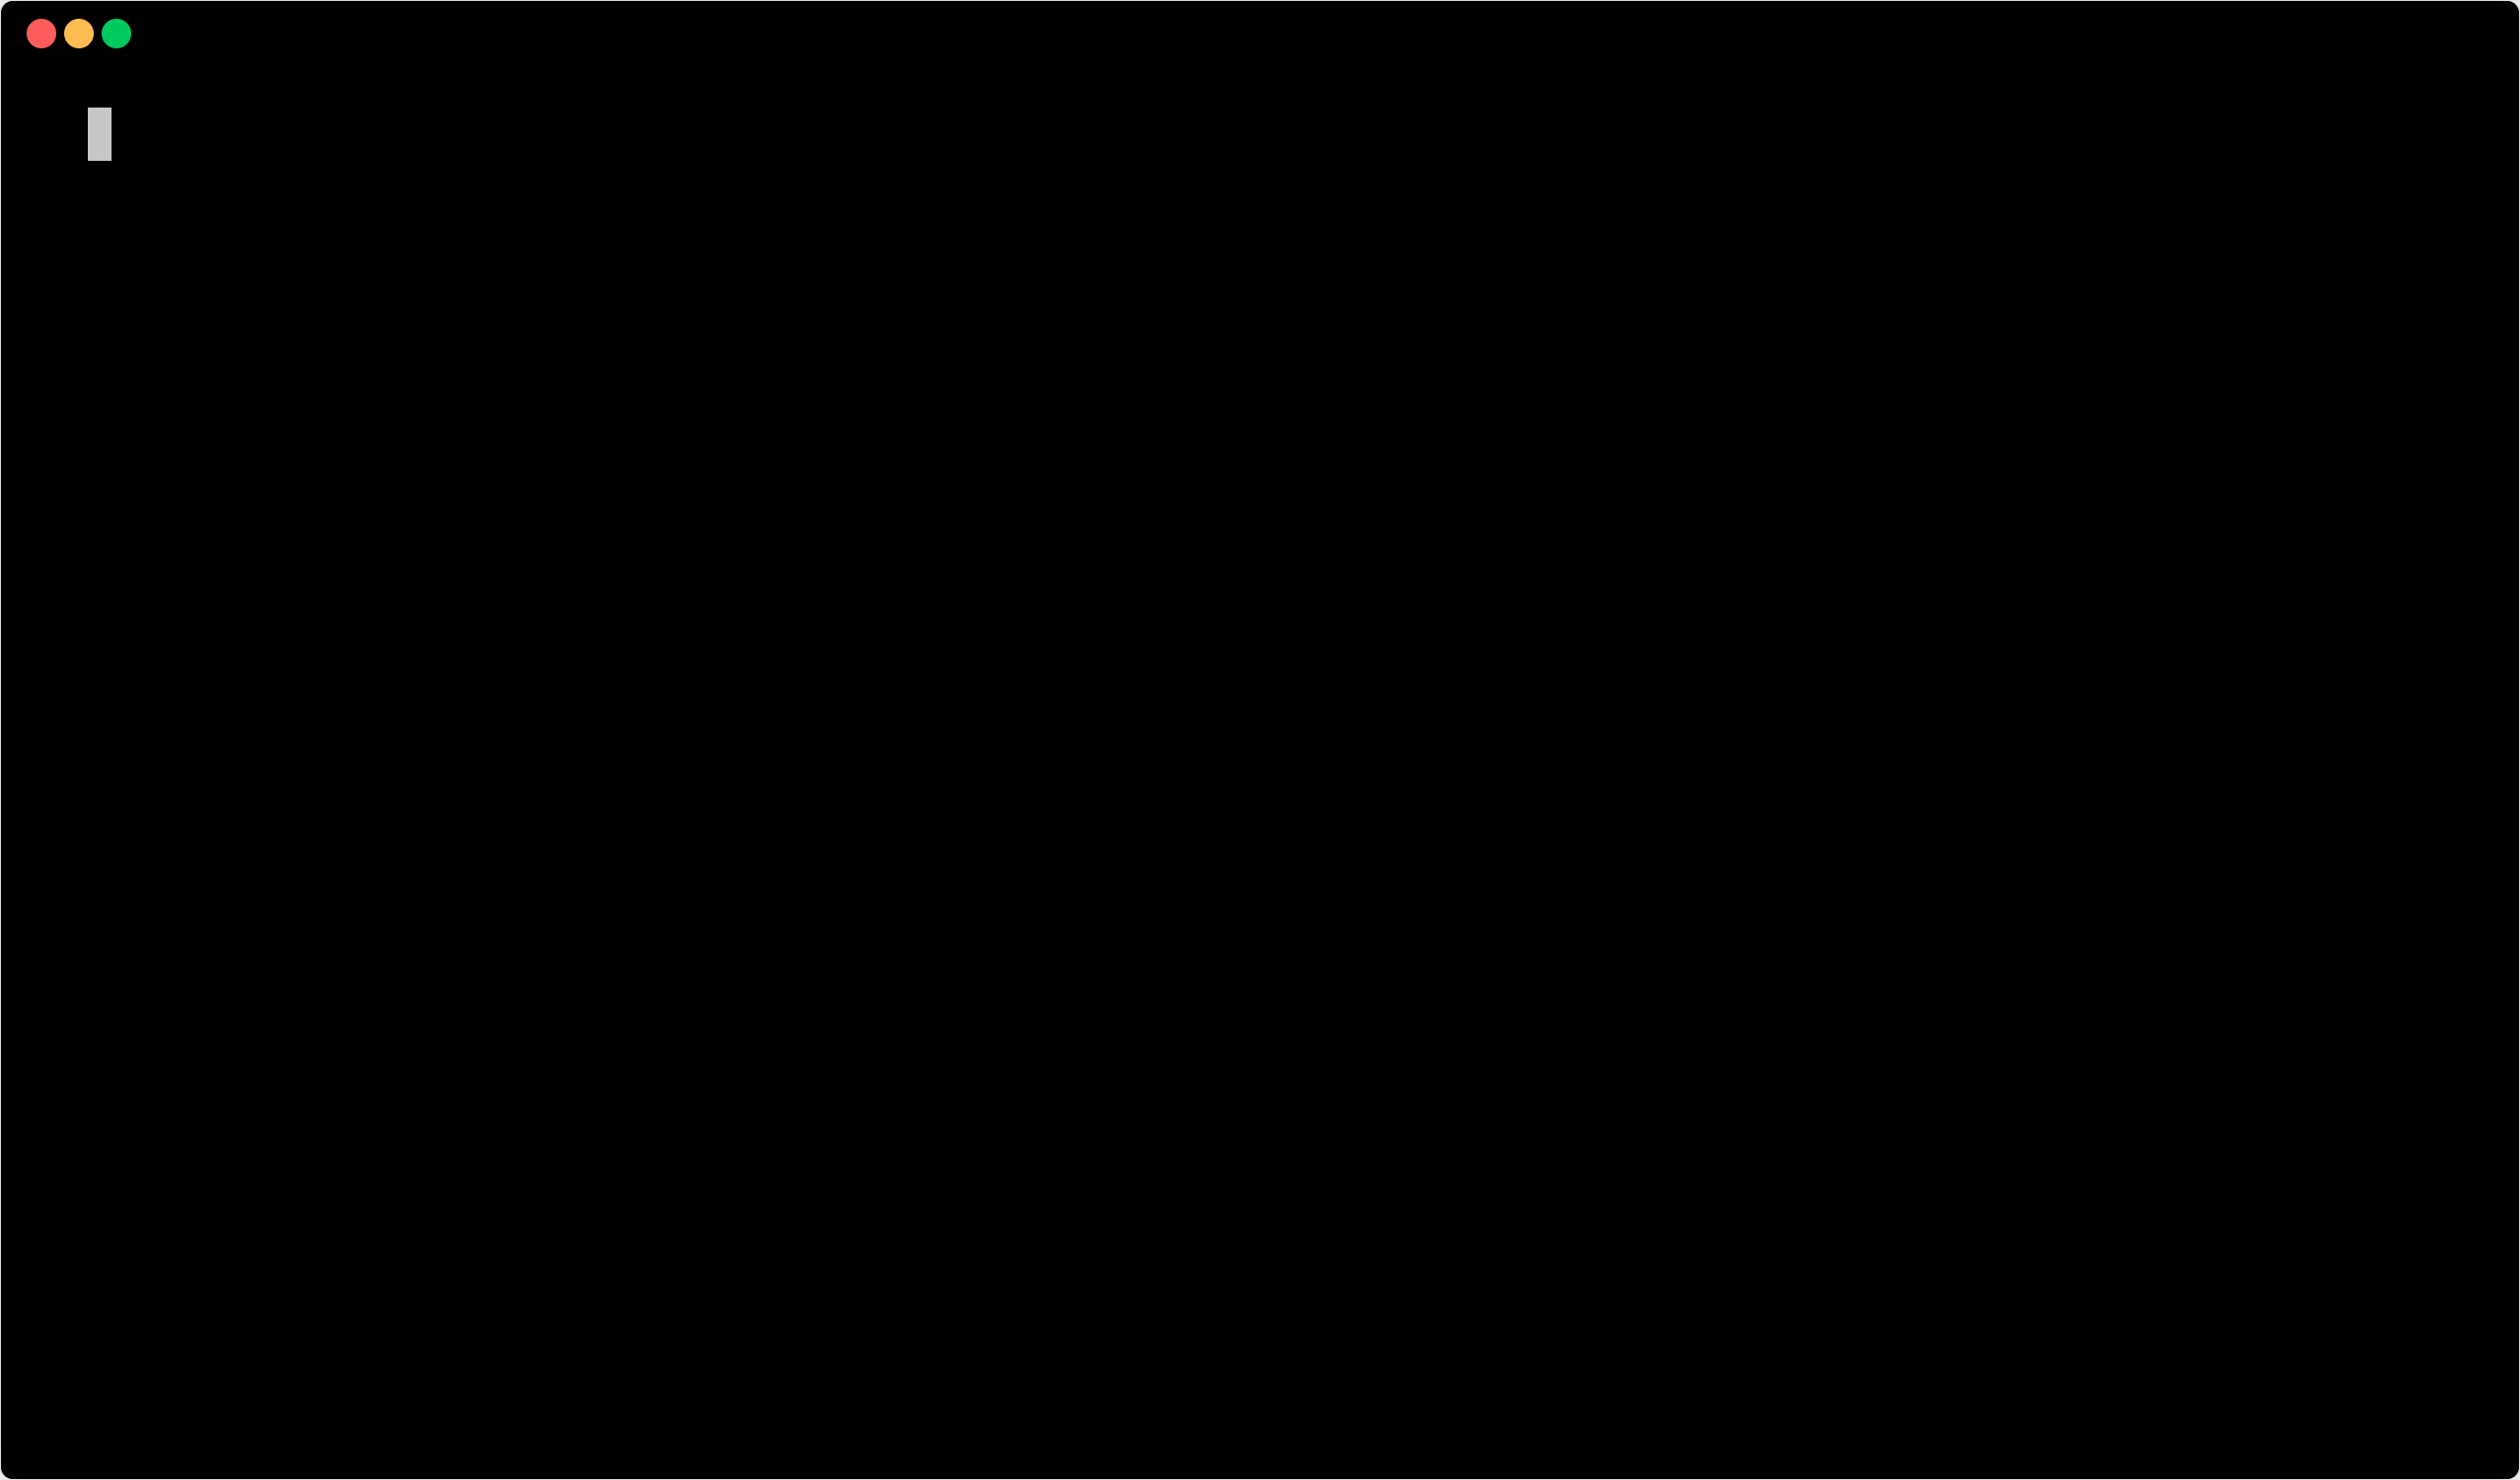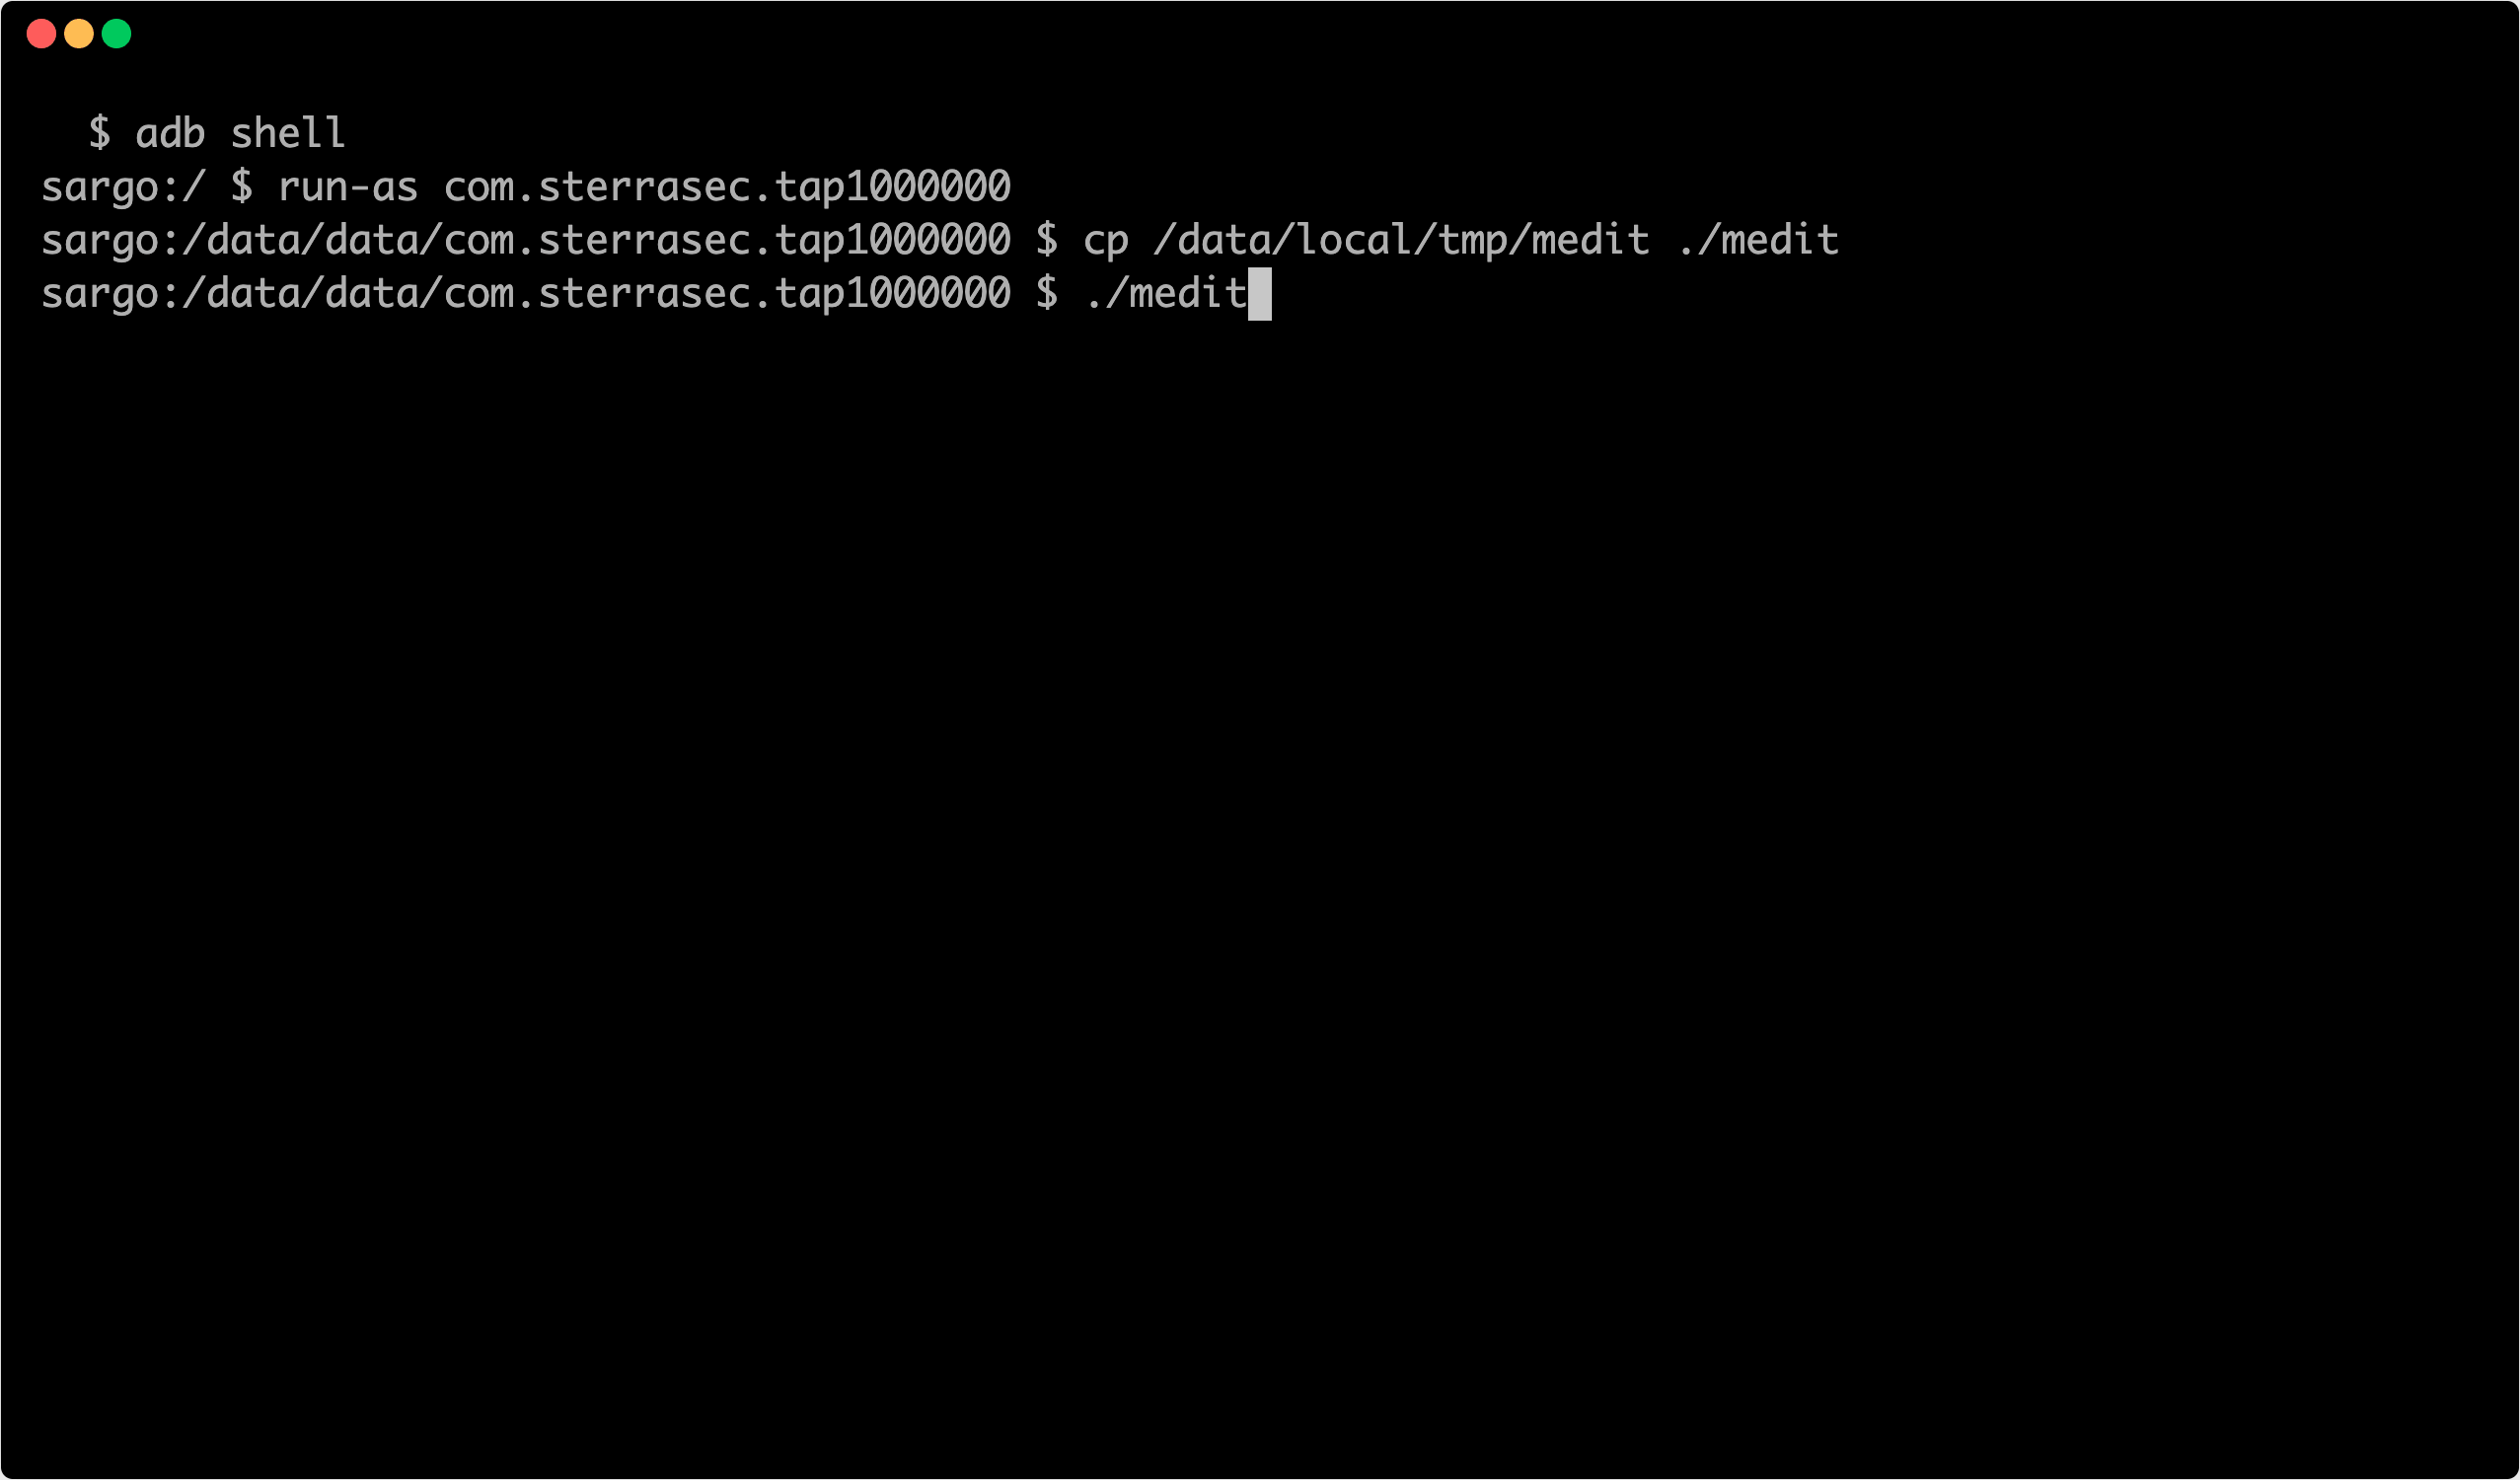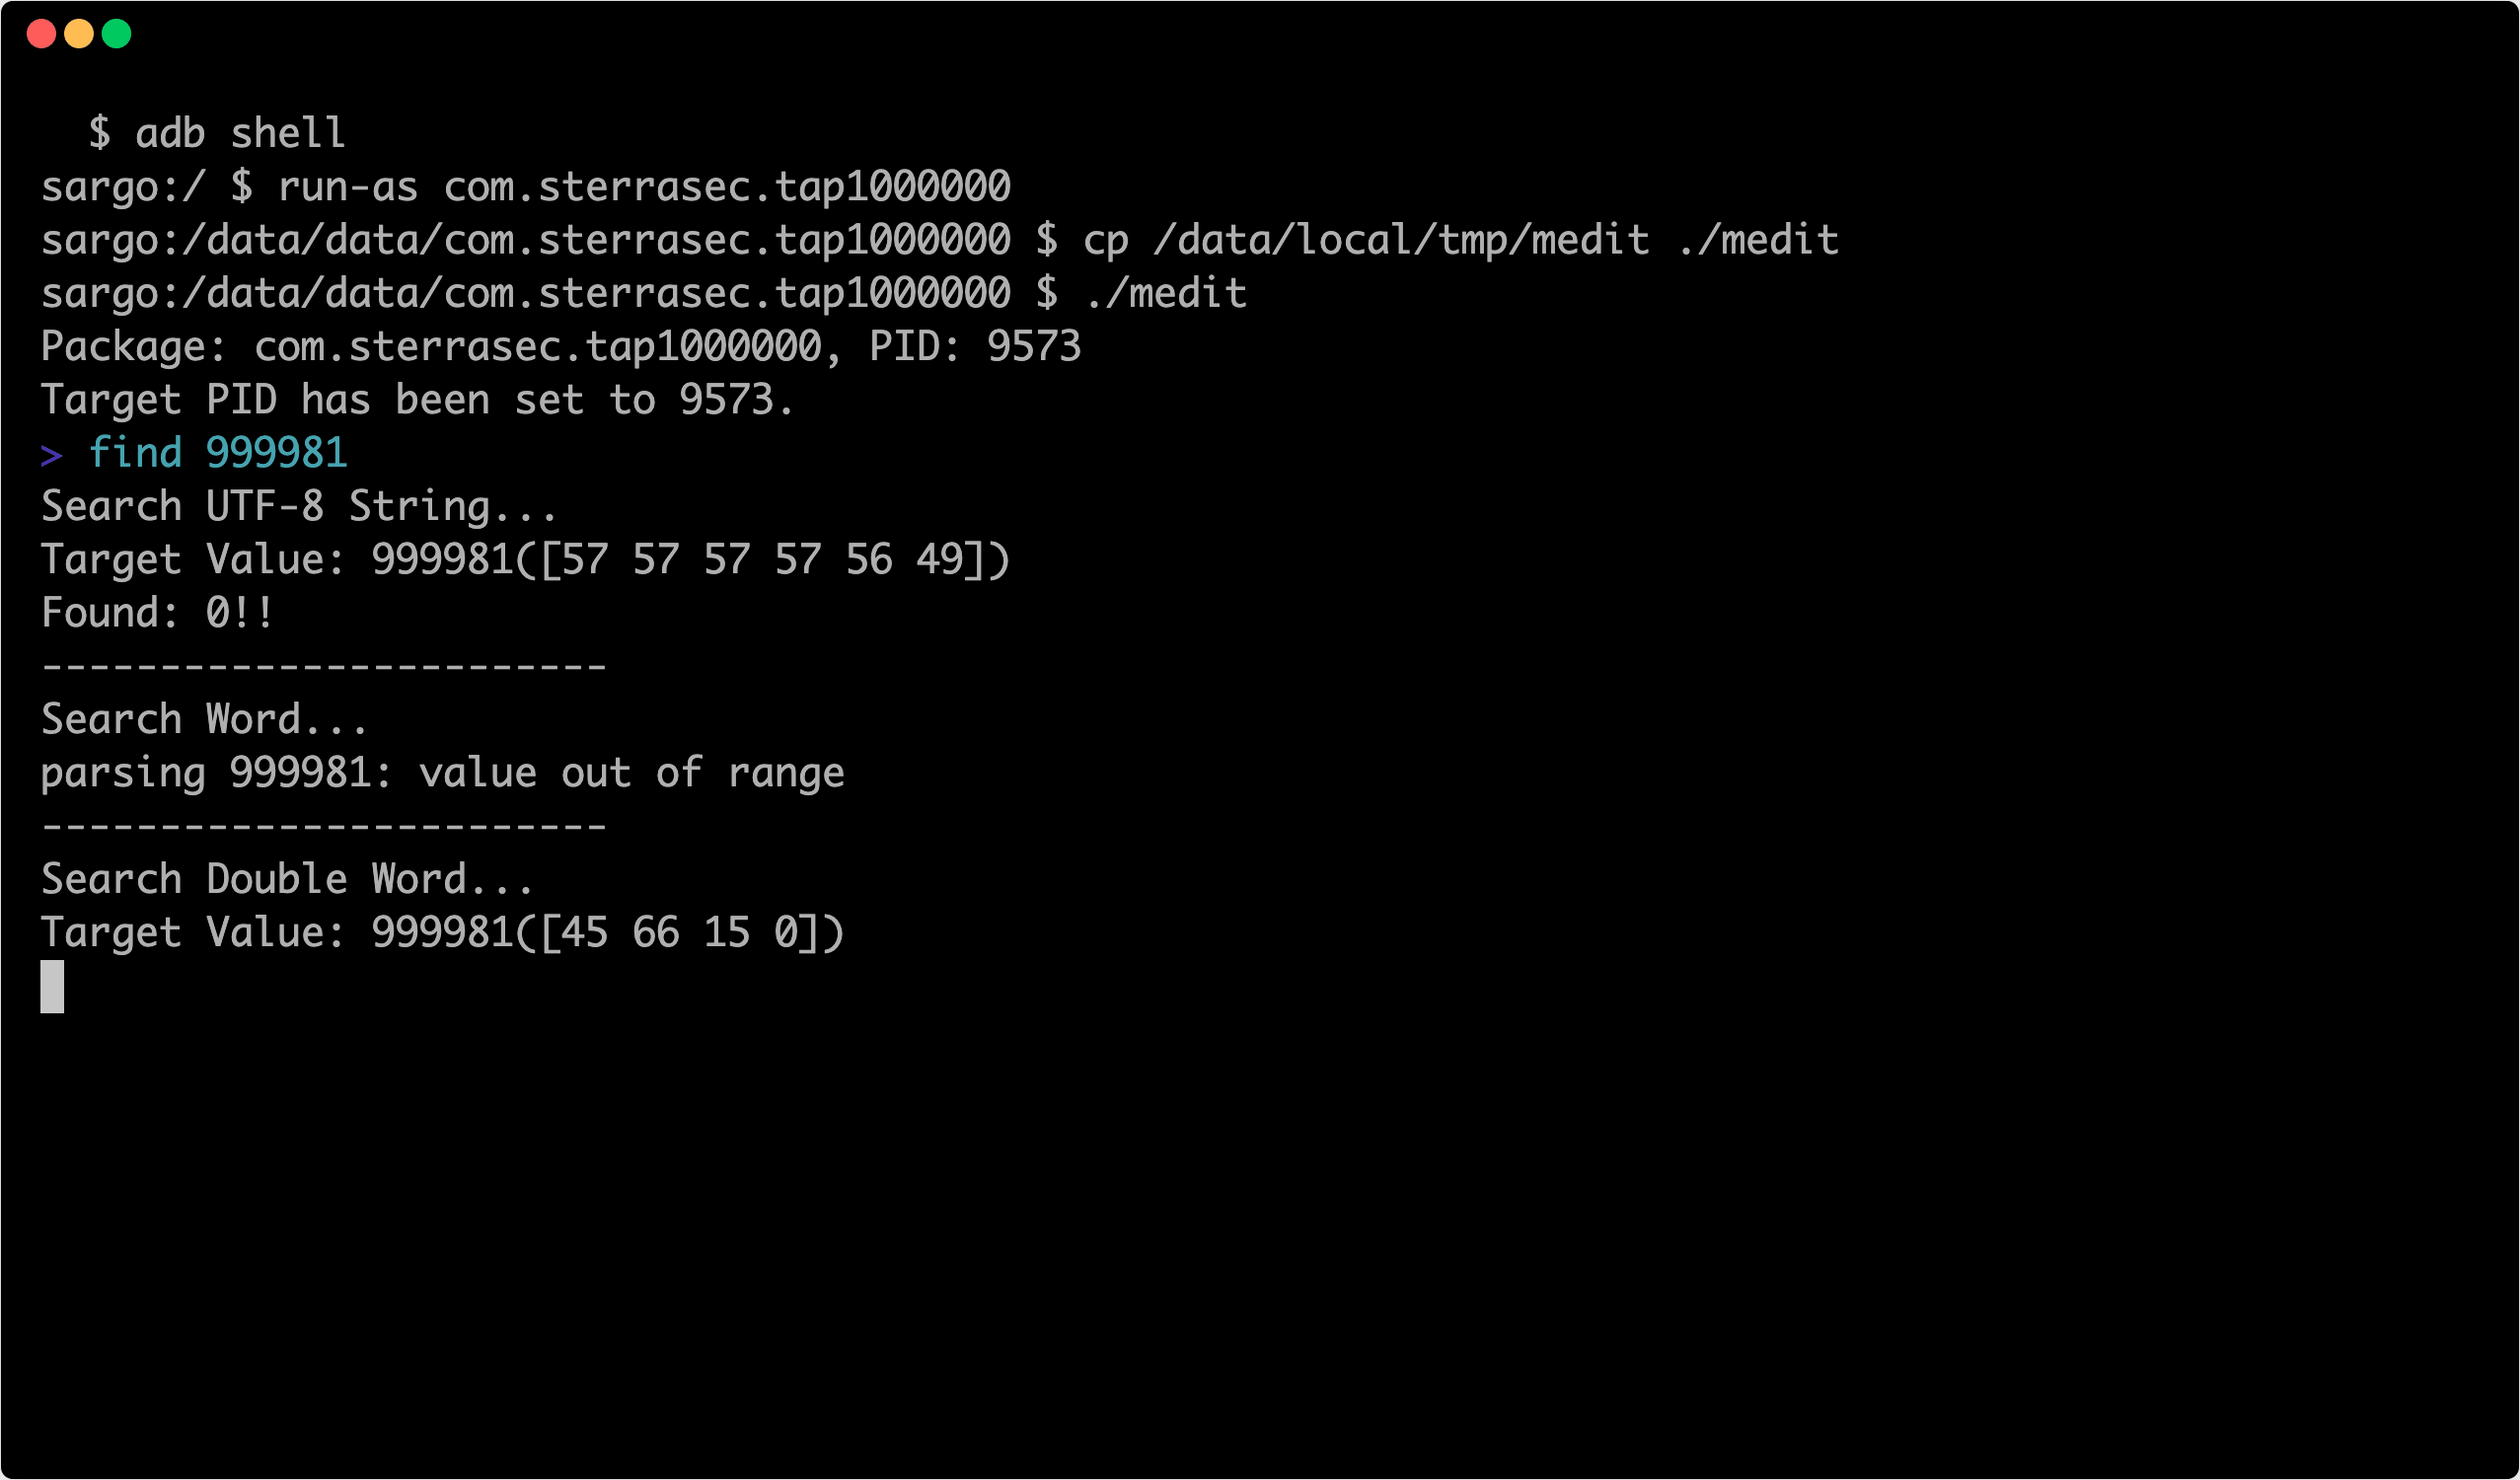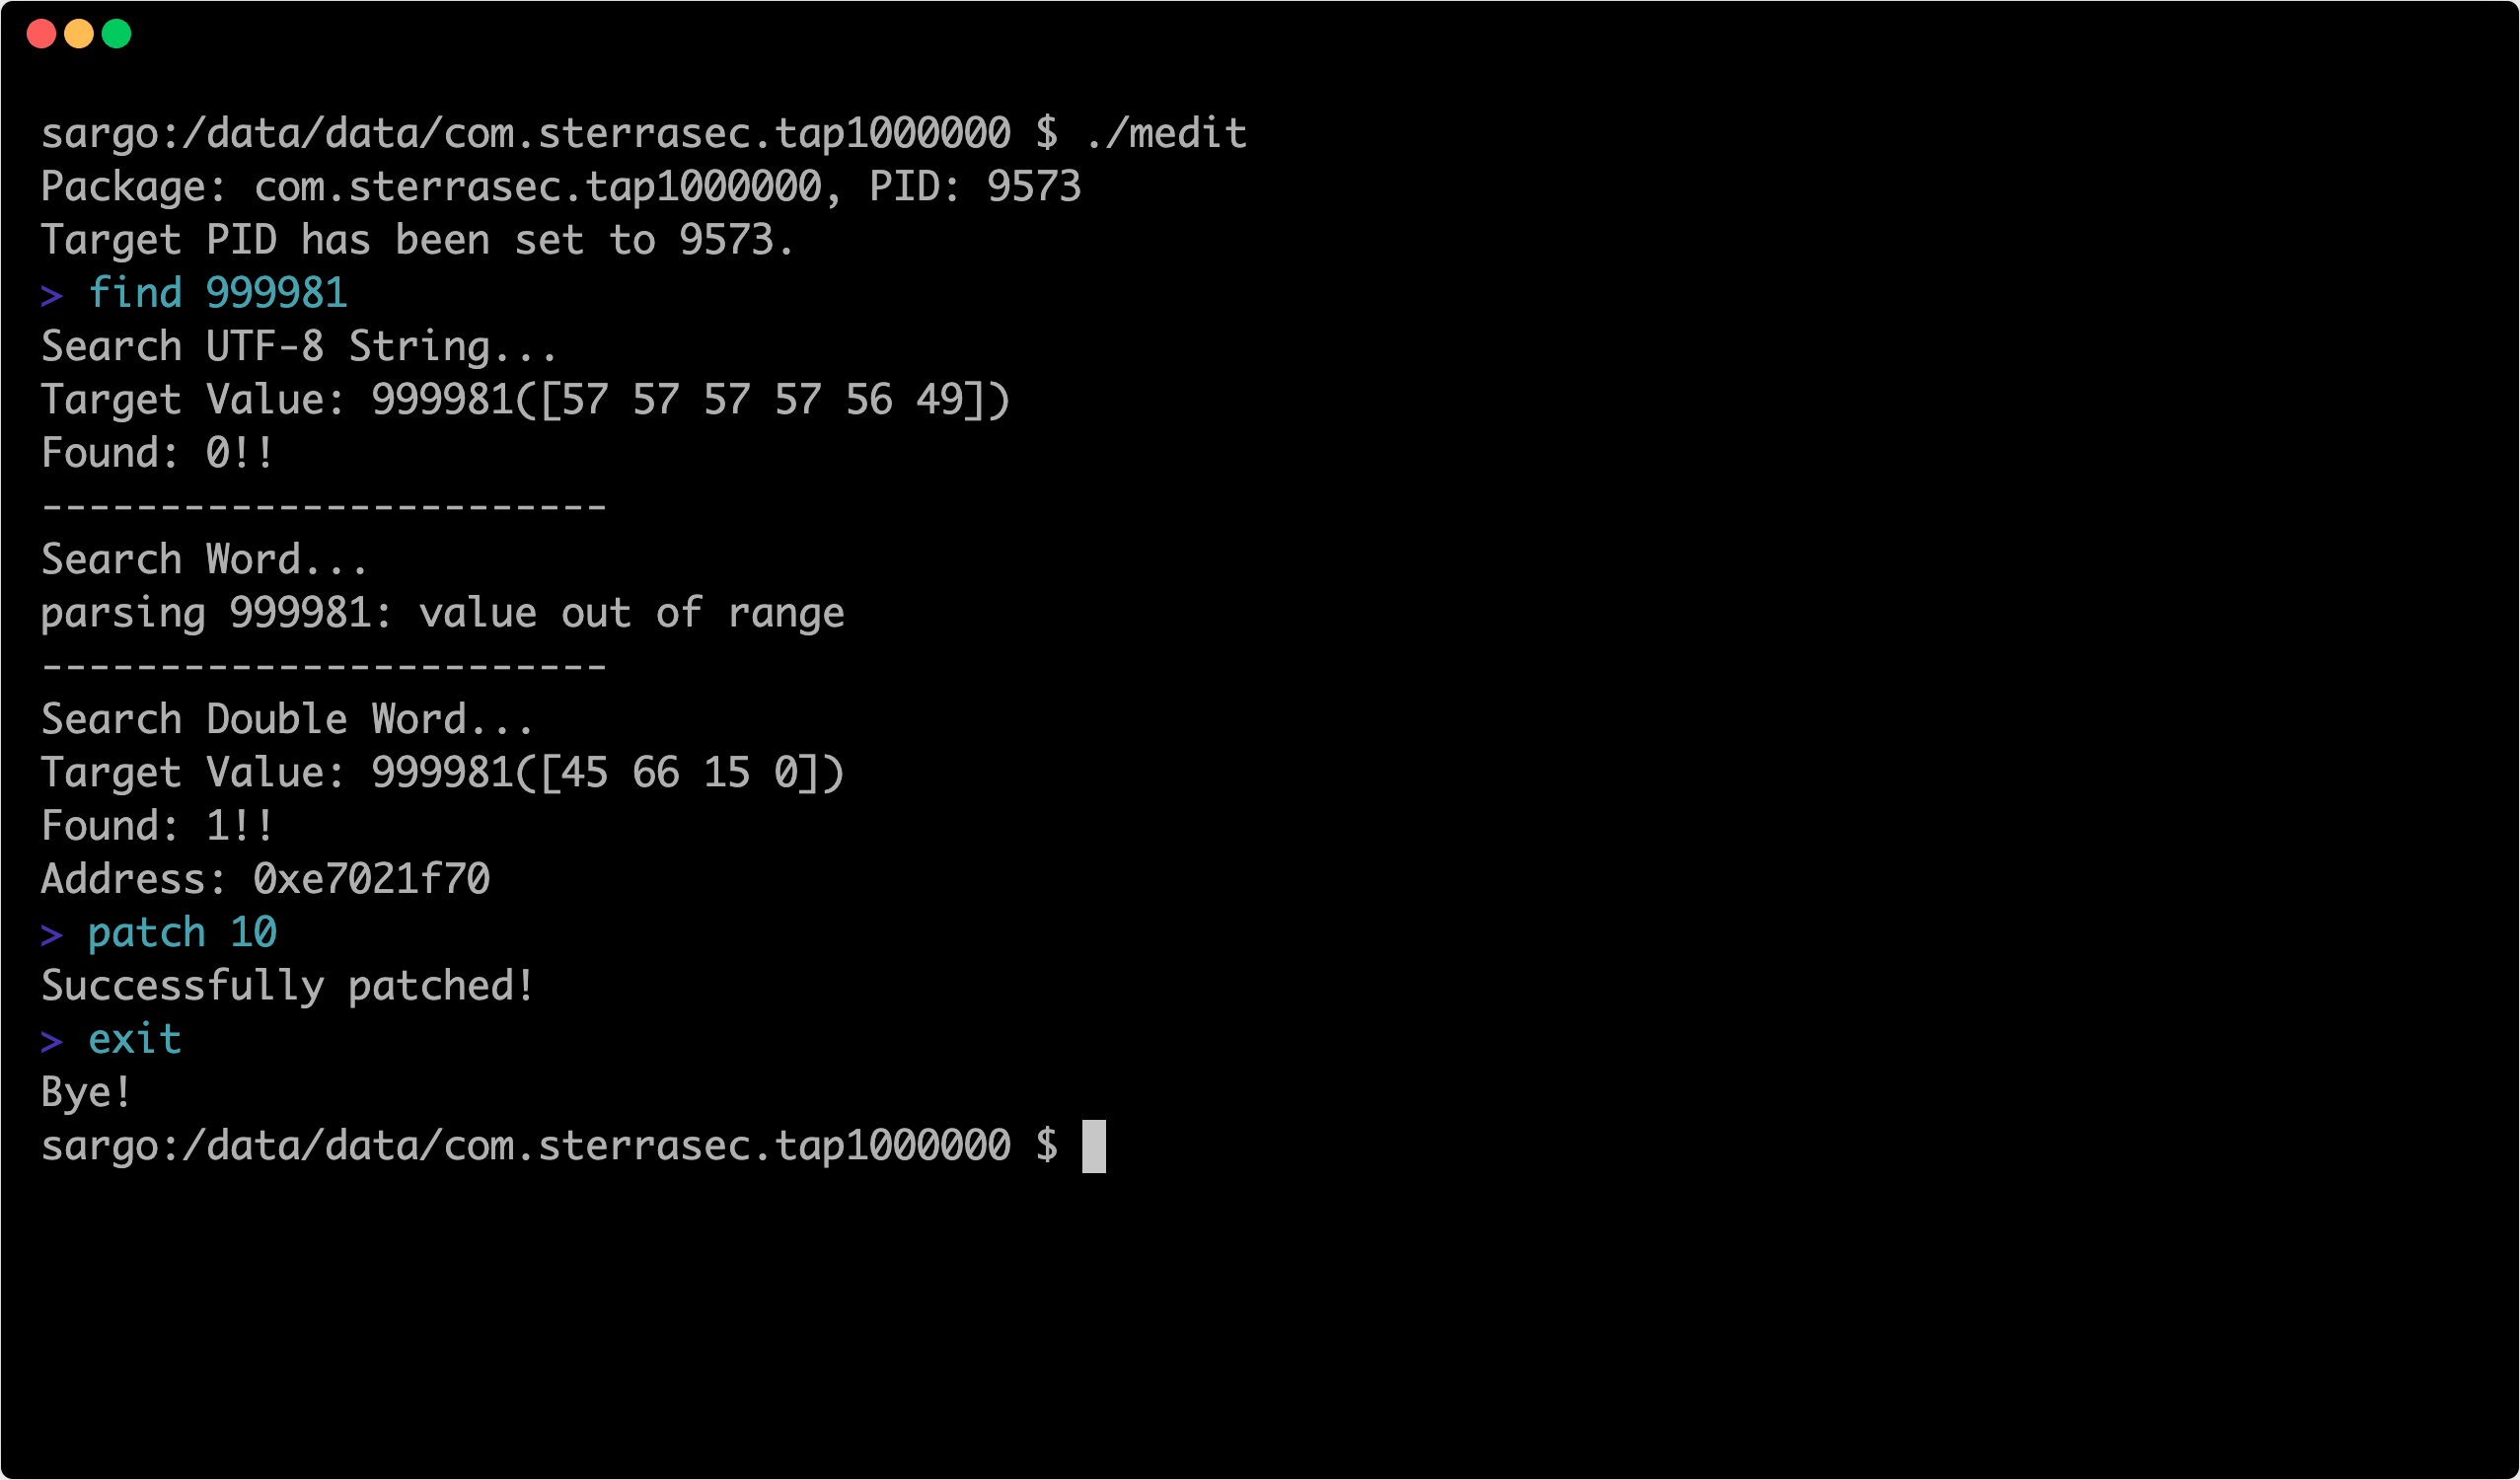
Esta é uma demonstração que usa o apk-medit para zerar um jogo que requer um milhão de toques para ser concluído.
Baixe o binário em GitHub Releases, por favor envie o binário para /data/local/tmp/ em um dispositivo Android.
Binários são fornecidos para arm64 (dispositivos físicos) e amd64 (emuladores Android x86_64, por exemplo, em PCs Windows). Verifique a ABI do seu dispositivo com adb shell getprop ro.product.cpu.abi.
$ adb push medit /data/local/tmp/medit
medit: 1 file pushed. 29.0 MB/s (3135769 bytes in 0.103s)
Você pode compilar com o comando make. Ele requer um compilador Go.
Após a compilação ser concluída, se o adb estiver conectado, ele envia o binário compilado para /data/local/tmp/ em um dispositivo Android.
$ make
GOOS=linux GOARCH=arm64 GOARM=7 go build -o medit
/bin/sh -c "adb push medit /data/local/tmp/medit"
medit: 1 file pushed. 23.7 MB/s (3131205 bytes in 0.126s)
Para compilar para um emulador Android x86_64, use o alvo build-x86_64 em vez disso.
$ make build-x86_64 deploy
GOOS=linux GOARCH=amd64 go build -o medit
/bin/sh -c "adb push medit /data/local/tmp/medit"
No Cmd e PowerShell do Windows 10, o painel de descrição de comandos sempre ativo se desloca para cima e cobre o prompt (#37).
Quando o medit detecta um console do tipo Windows (uma compilação nativa do Windows, ou TERM vazio/dumb), ele imprime a lista de comandos uma vez na inicialização e desativa o painel ao vivo; Tab ainda completa nomes de comandos.
APK_MEDIT_LIVE_HELP=1 / 0 força o painel ao vivo a ligar ou desligar.APK_MEDIT_WINDOWS_CONSOLE=1 / 0 substitui a detecção de console.Use o comando run-as para ler arquivos usados pelo app alvo, então o apk-medit só pode ser usado com apps que tenham o atributo debuggable habilitado.
Para habilitar o atributo debuggable, abra AndroidManifest.xml, adicione o seguinte atributo xml no nó xml application:
android:debuggable="true"
Você também pode usar sterrasec/apkutil para habilitar facilmente o atributo debuggable sem editar AndroidManifest.xml, é útil.
$ apkutil debuggable <target-apk-name>.apk
Após executar o comando run-as, o diretório é alterado automaticamente. Então copie o medit de /data/local/tmp/.
Executar o medit inicia um prompt interativo.
$ adb shell
$ pm list packages # to check <target-package-name>
$ run-as <target-package-name>
$ cp /data/local/tmp/medit ./medit
$ ./medit
Você também pode optar por não usar ptrace ao escrever na memória. Isso evita a detecção de depurador por ptrace, mas não funciona no Android 10 ou posterior devido ao SELinux.
$ ./medit -without-ptrace
Aqui estão os comandos disponíveis em um prompt interativo.
Busca o inteiro especificado na memória.
> find 999982
Search UTF-8 String...
Target Value: 999982([57 57 57 57 56 50])
Found: 0!
------------------------
Search Word...
parsing 999982: value out of range
------------------------
Search Double Word...
Target Value: 999982([46 66 15 0])
Found: 1!
Address: 0xe7021f70
Você também pode especificar o tipo de dado como string, word, dword, qword.
> find dword 999996
Search Double Word...
Target Value: 999996([60 66 15 0])
Found: 1!
Address: 0xe7021f70
Filtra resultados de busca anteriores que correspondem aos resultados da busca atual.
> filter 993881
Check previous results of searching dword...
Target Value: 993881([89 42 15 0])
Found: 1!
Address: 0xe7021f70
Escreve o valor especificado no endereço encontrado pela busca.
> patch 10
...
Successfully patched!
Encontra o processo alvo e, se houver apenas um, o especifica como alvo. ps é executado automaticamente na inicialização.
> ps
Package: jp.sterrasec.tap1000000, PID: 4398
Target PID has been set to 4398.
Se o pid alvo for definido por ps, anexa ao processo alvo, parando todos os processos no app via ptrace.
> attach
Target PID: 4398
Attached TID: 4398
Attached TID: 4405
Attached TID: 4407
Attached TID: 4408
Attached TID: 4410
Attached TID: 4411
Attached TID: 4412
Attached TID: 4413
Attached TID: 4414
Attached TID: 4415
Attached TID: 4418
Attached TID: 4420
Attached TID: 4424
Attached TID: 4429
Attached TID: 4430
Attached TID: 4436
Attached TID: 4437
Attached TID: 4438
Attached TID: 4439
Attached TID: 4440
Attached TID: 4441
Attached TID: 4442
Se o pid alvo não estiver definido, ele pode ser especificado na linha de comando.
> attach <pid>
Desanexa do processo anexado.
> detach
Detached TID: 4398
Detached TID: 4405
Detached TID: 4407
Detached TID: 4408
Detached TID: 4410
Detached TID: 4411
Detached TID: 4412
Detached TID: 4413
Detached TID: 4414
Detached TID: 4415
Detached TID: 4418
Detached TID: 4420
Detached TID: 4424
Detached TID: 4429
Detached TID: 4430
Detached TID: 4436
Detached TID: 4437
Detached TID: 4438
Detached TID: 4439
Detached TID: 4440
Detached TID: 4441
Detached TID: 4442
Exibe o dump de memória como hexdump.
