 stephanev/risk-analysis-editor
Editor de análise de risco baseado em navegador para criar matrizes de risco, registros de risco e planos de ação. Suporta EBIOS RM, ISO 27005 e CNIL DPIA com arquivos .rae.json offline.

 Risk Analysis Editor (RAE)
English · Français
Ferramenta autônoma para construir e visualizar matrizes de risco — risco inerente (bruto) e risco residual (líquido) — com um formato de arquivo aberto e documentado, .rae.json.
Sem instalação: a ferramenta roda inteiramente no seu navegador. Duas demos prontas para abrir: 📊 uma análise de risco inspirada no EBIOS RM (12 riscos, 11 medidas) e 🛡️ um exemplo da parte de análise de risco de um DPIA, inspirado no método PIA da CNIL, focado em eventos temidos, controles e risco residual (12 riscos, 12 medidas) — ambas exibindo descrições, notas, tags coloridas, barras de progresso, responsáveis e justificativas por vínculo, além de um modelo de objetos reutilizável (valores de negócio, ativos de suporte, fontes de risco, partes interessadas, cenários…) e um relatório pré-configurado. O download fornece o arquivo HTML único da última versão: clique duas vezes para trabalhar offline.
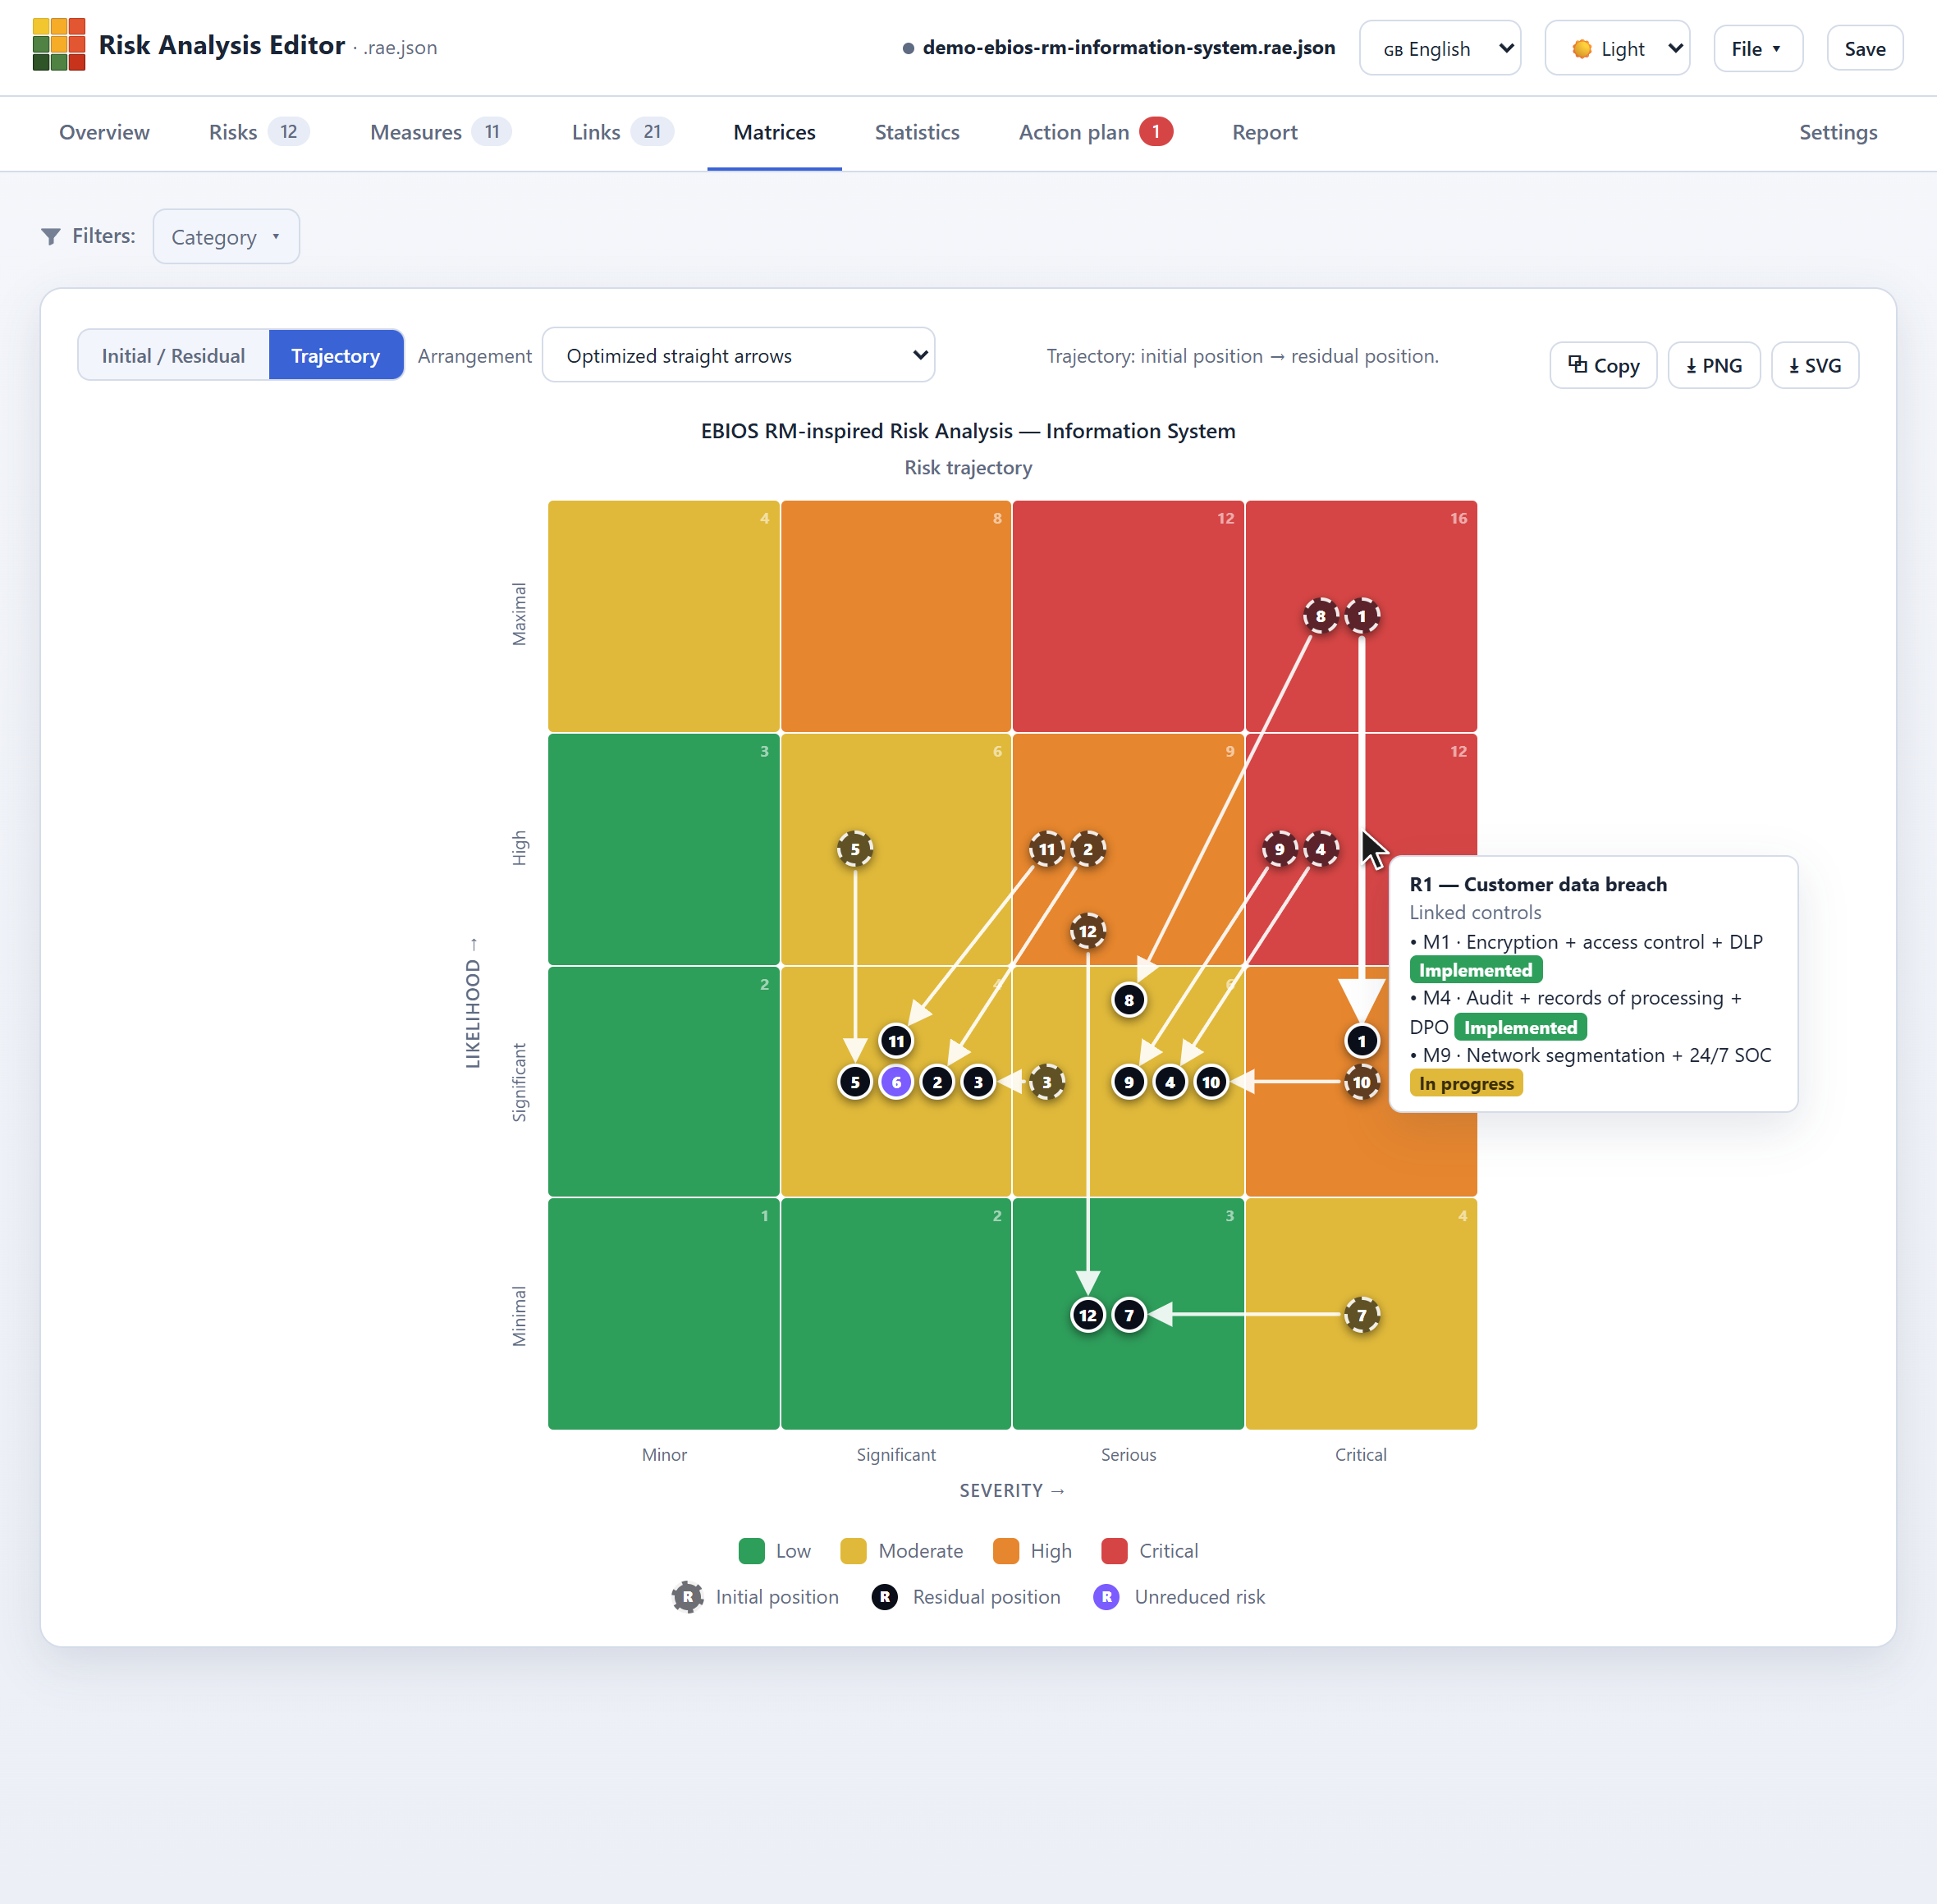
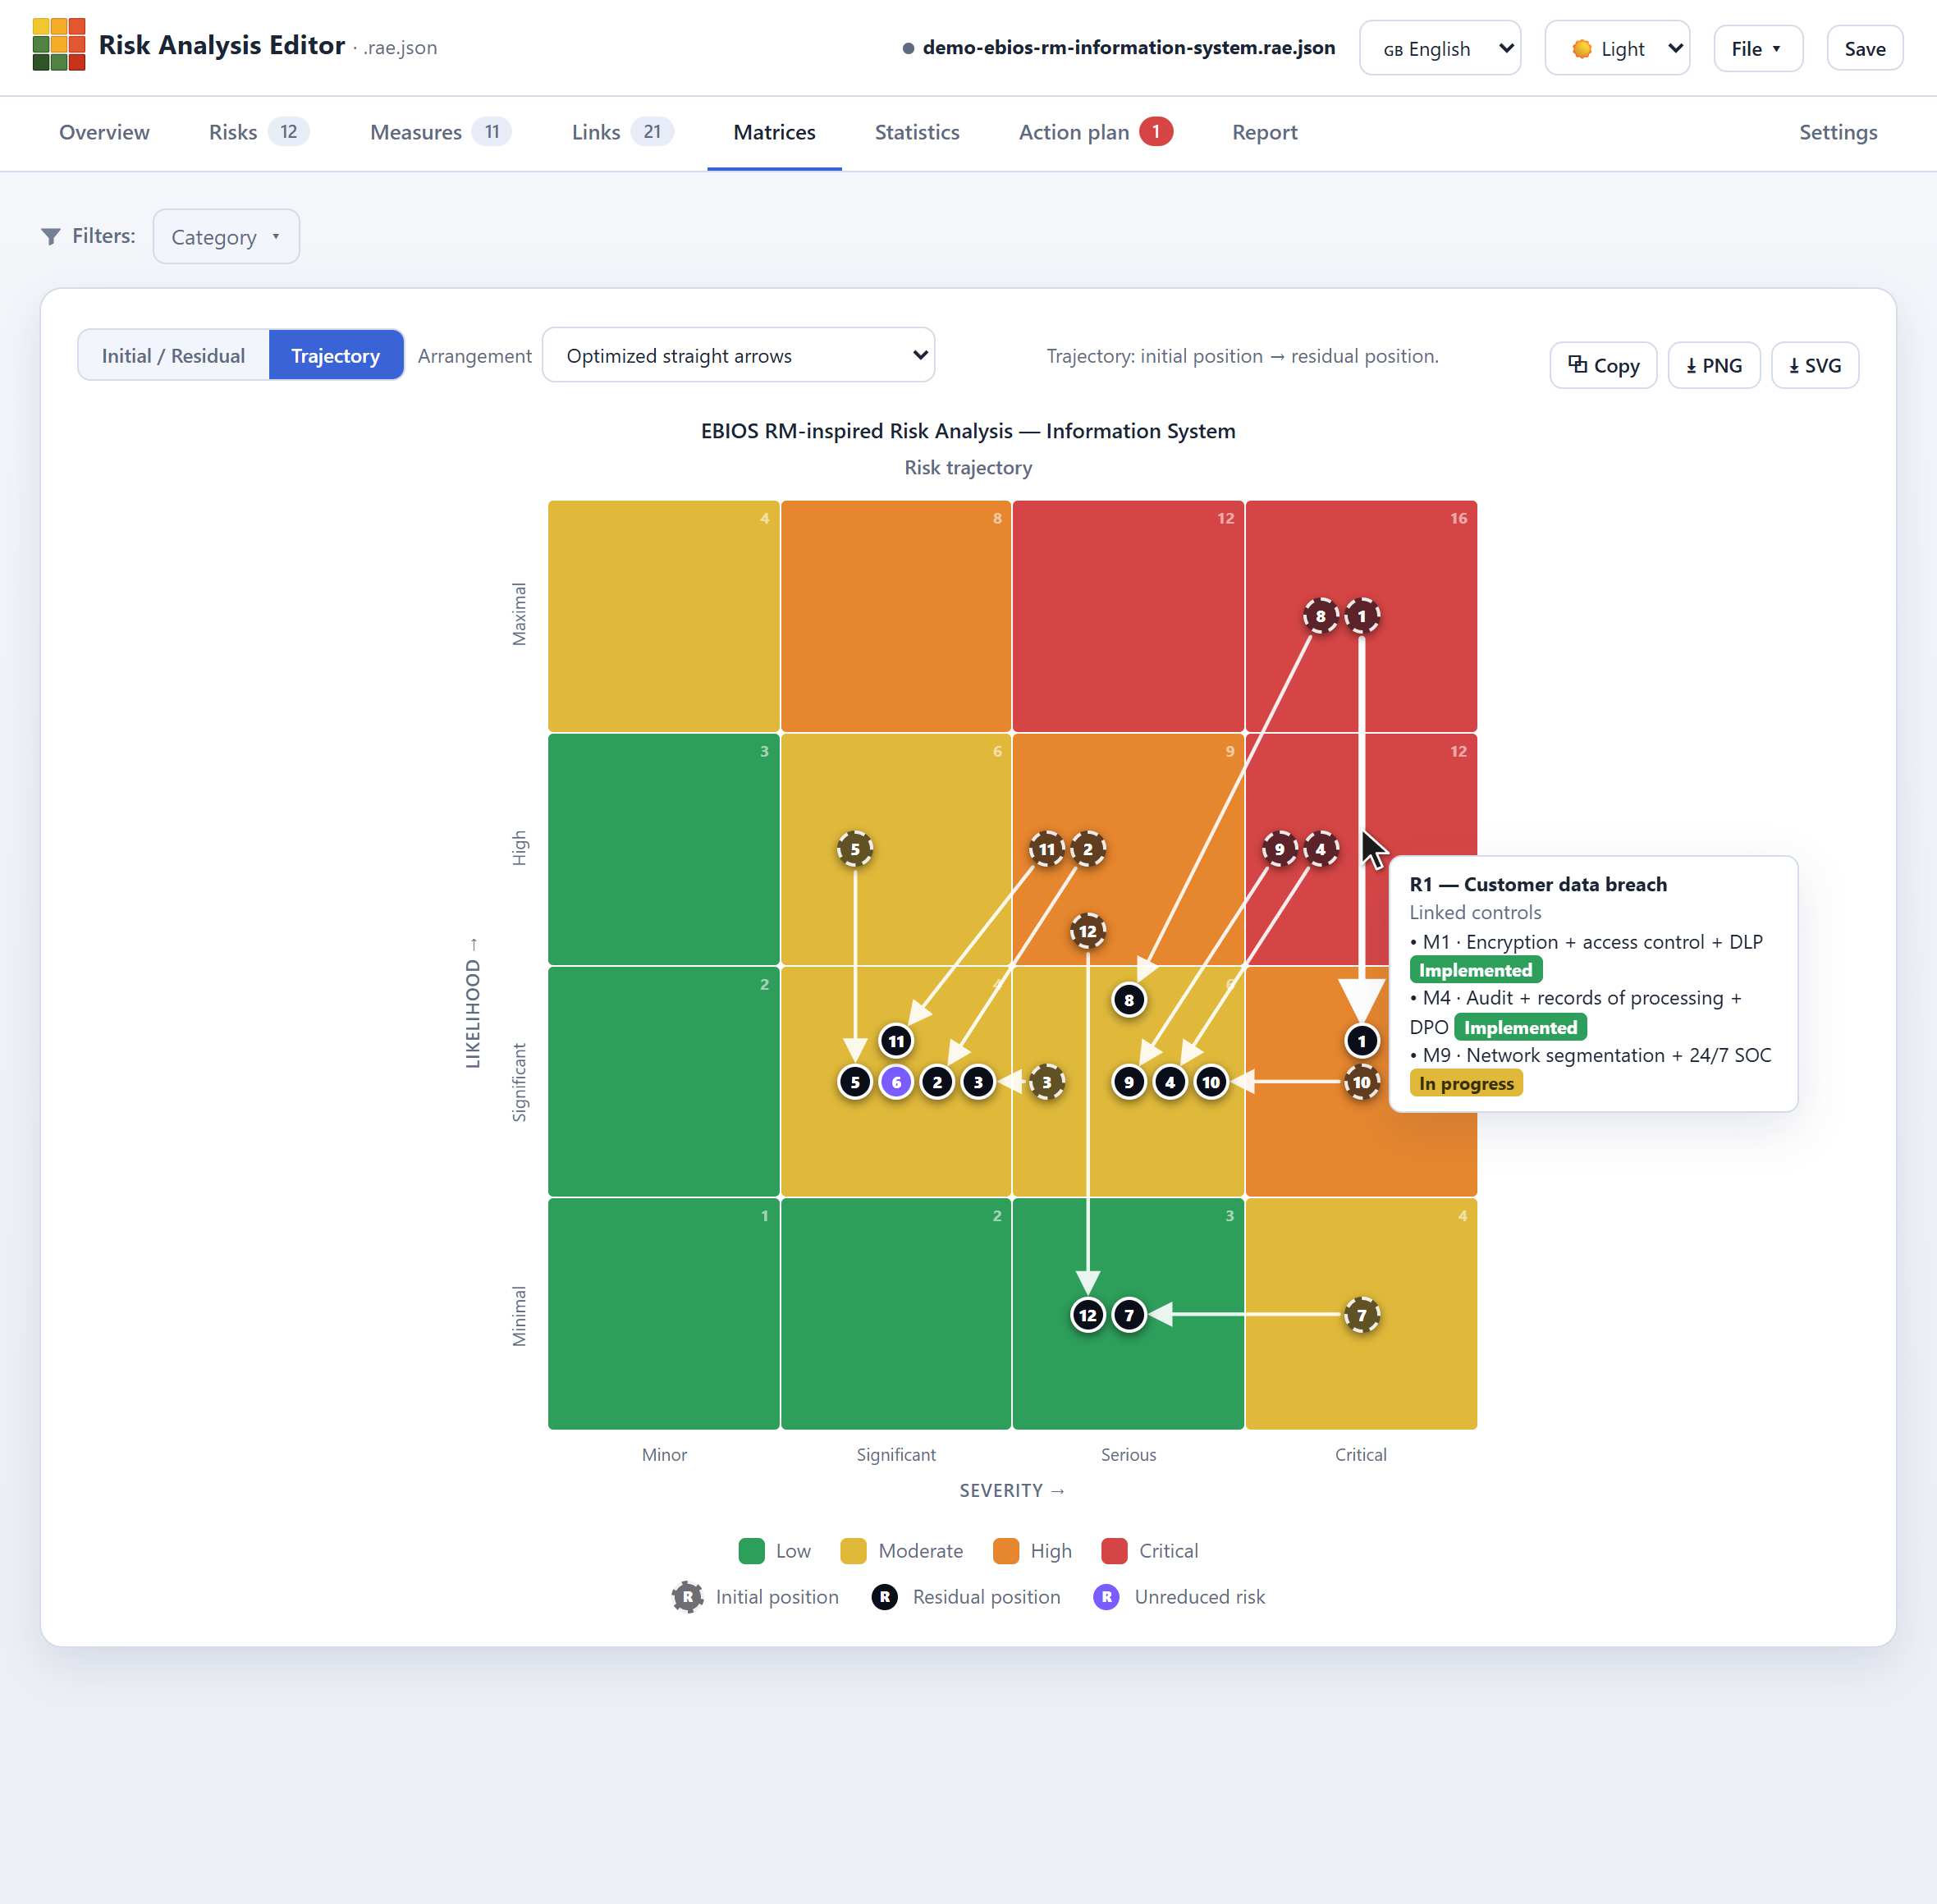
Matrizes › Trajetória: cada seta liga a posição inicial de um risco (contorno tracejado) à sua posição residual (contorno sólido).
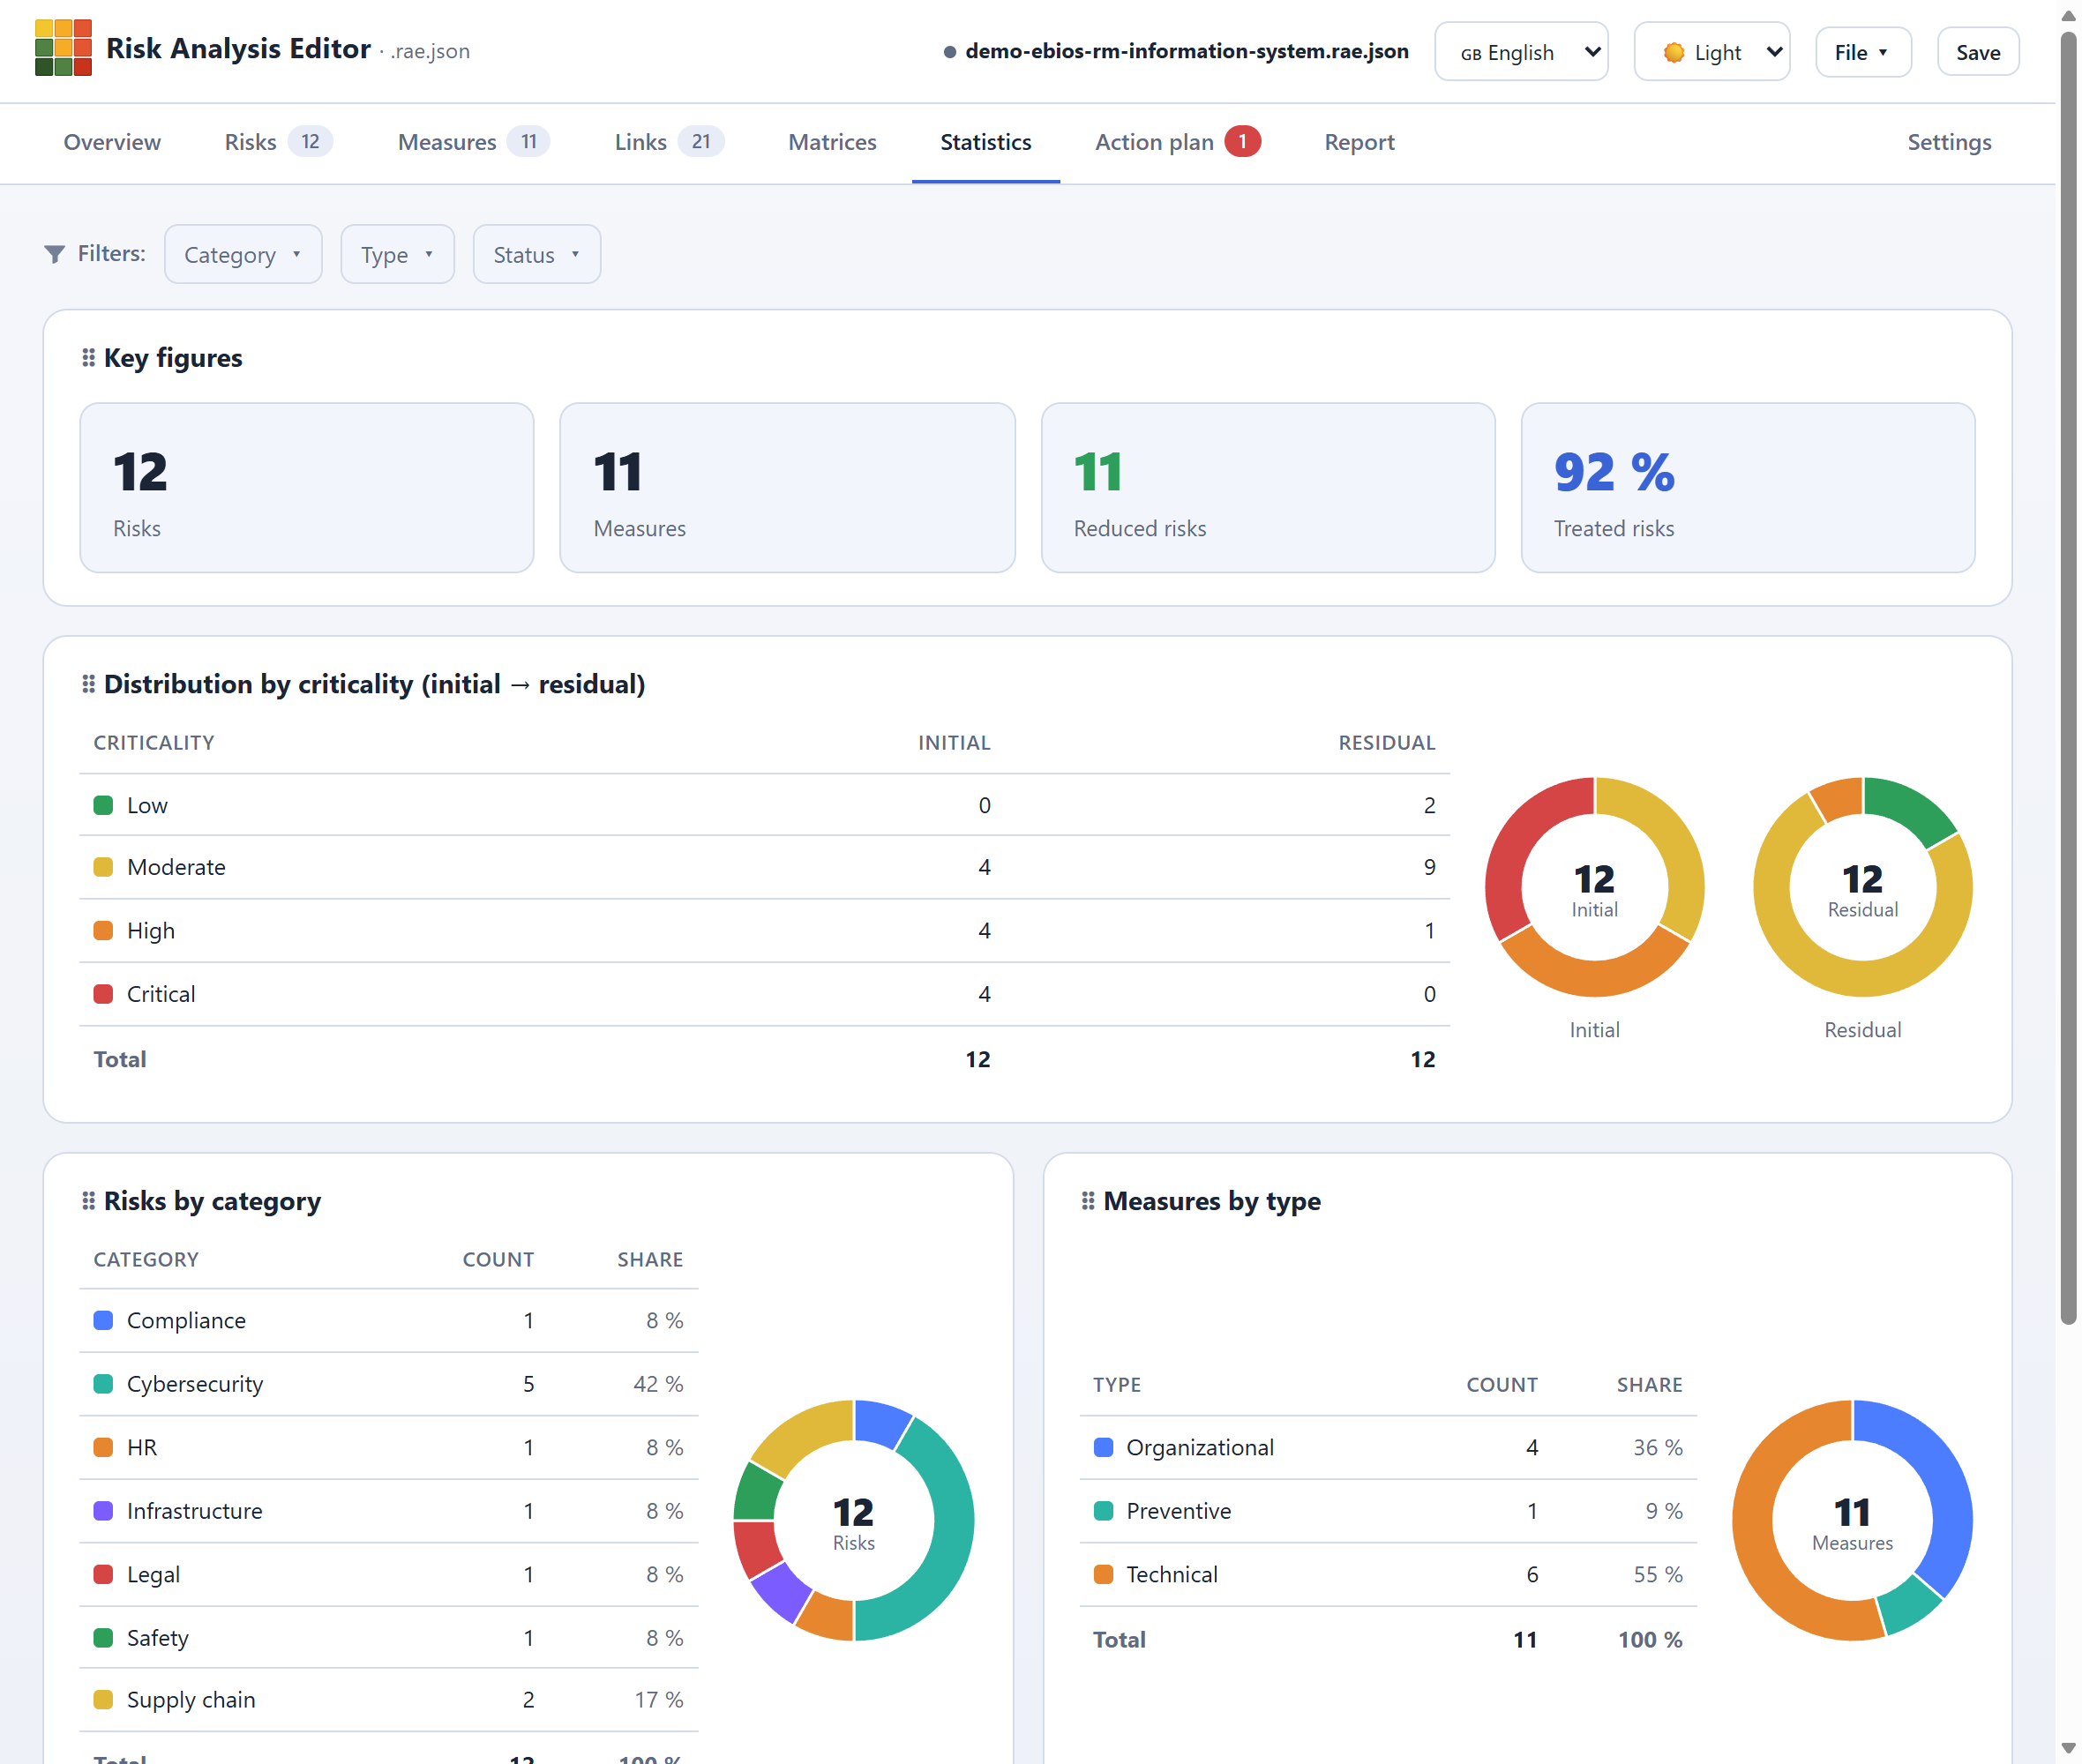
Aba Estatísticas: contadores e distribuições principais — por criticidade (inicial → residual), categoria, tipo e status de medida, campo personalizado e cobertura — como tabelas e/ou gráficos (donut ou pizza). A grade é personalizável e reorganizável por arrastar e soltar, e segue o filtro ativo.
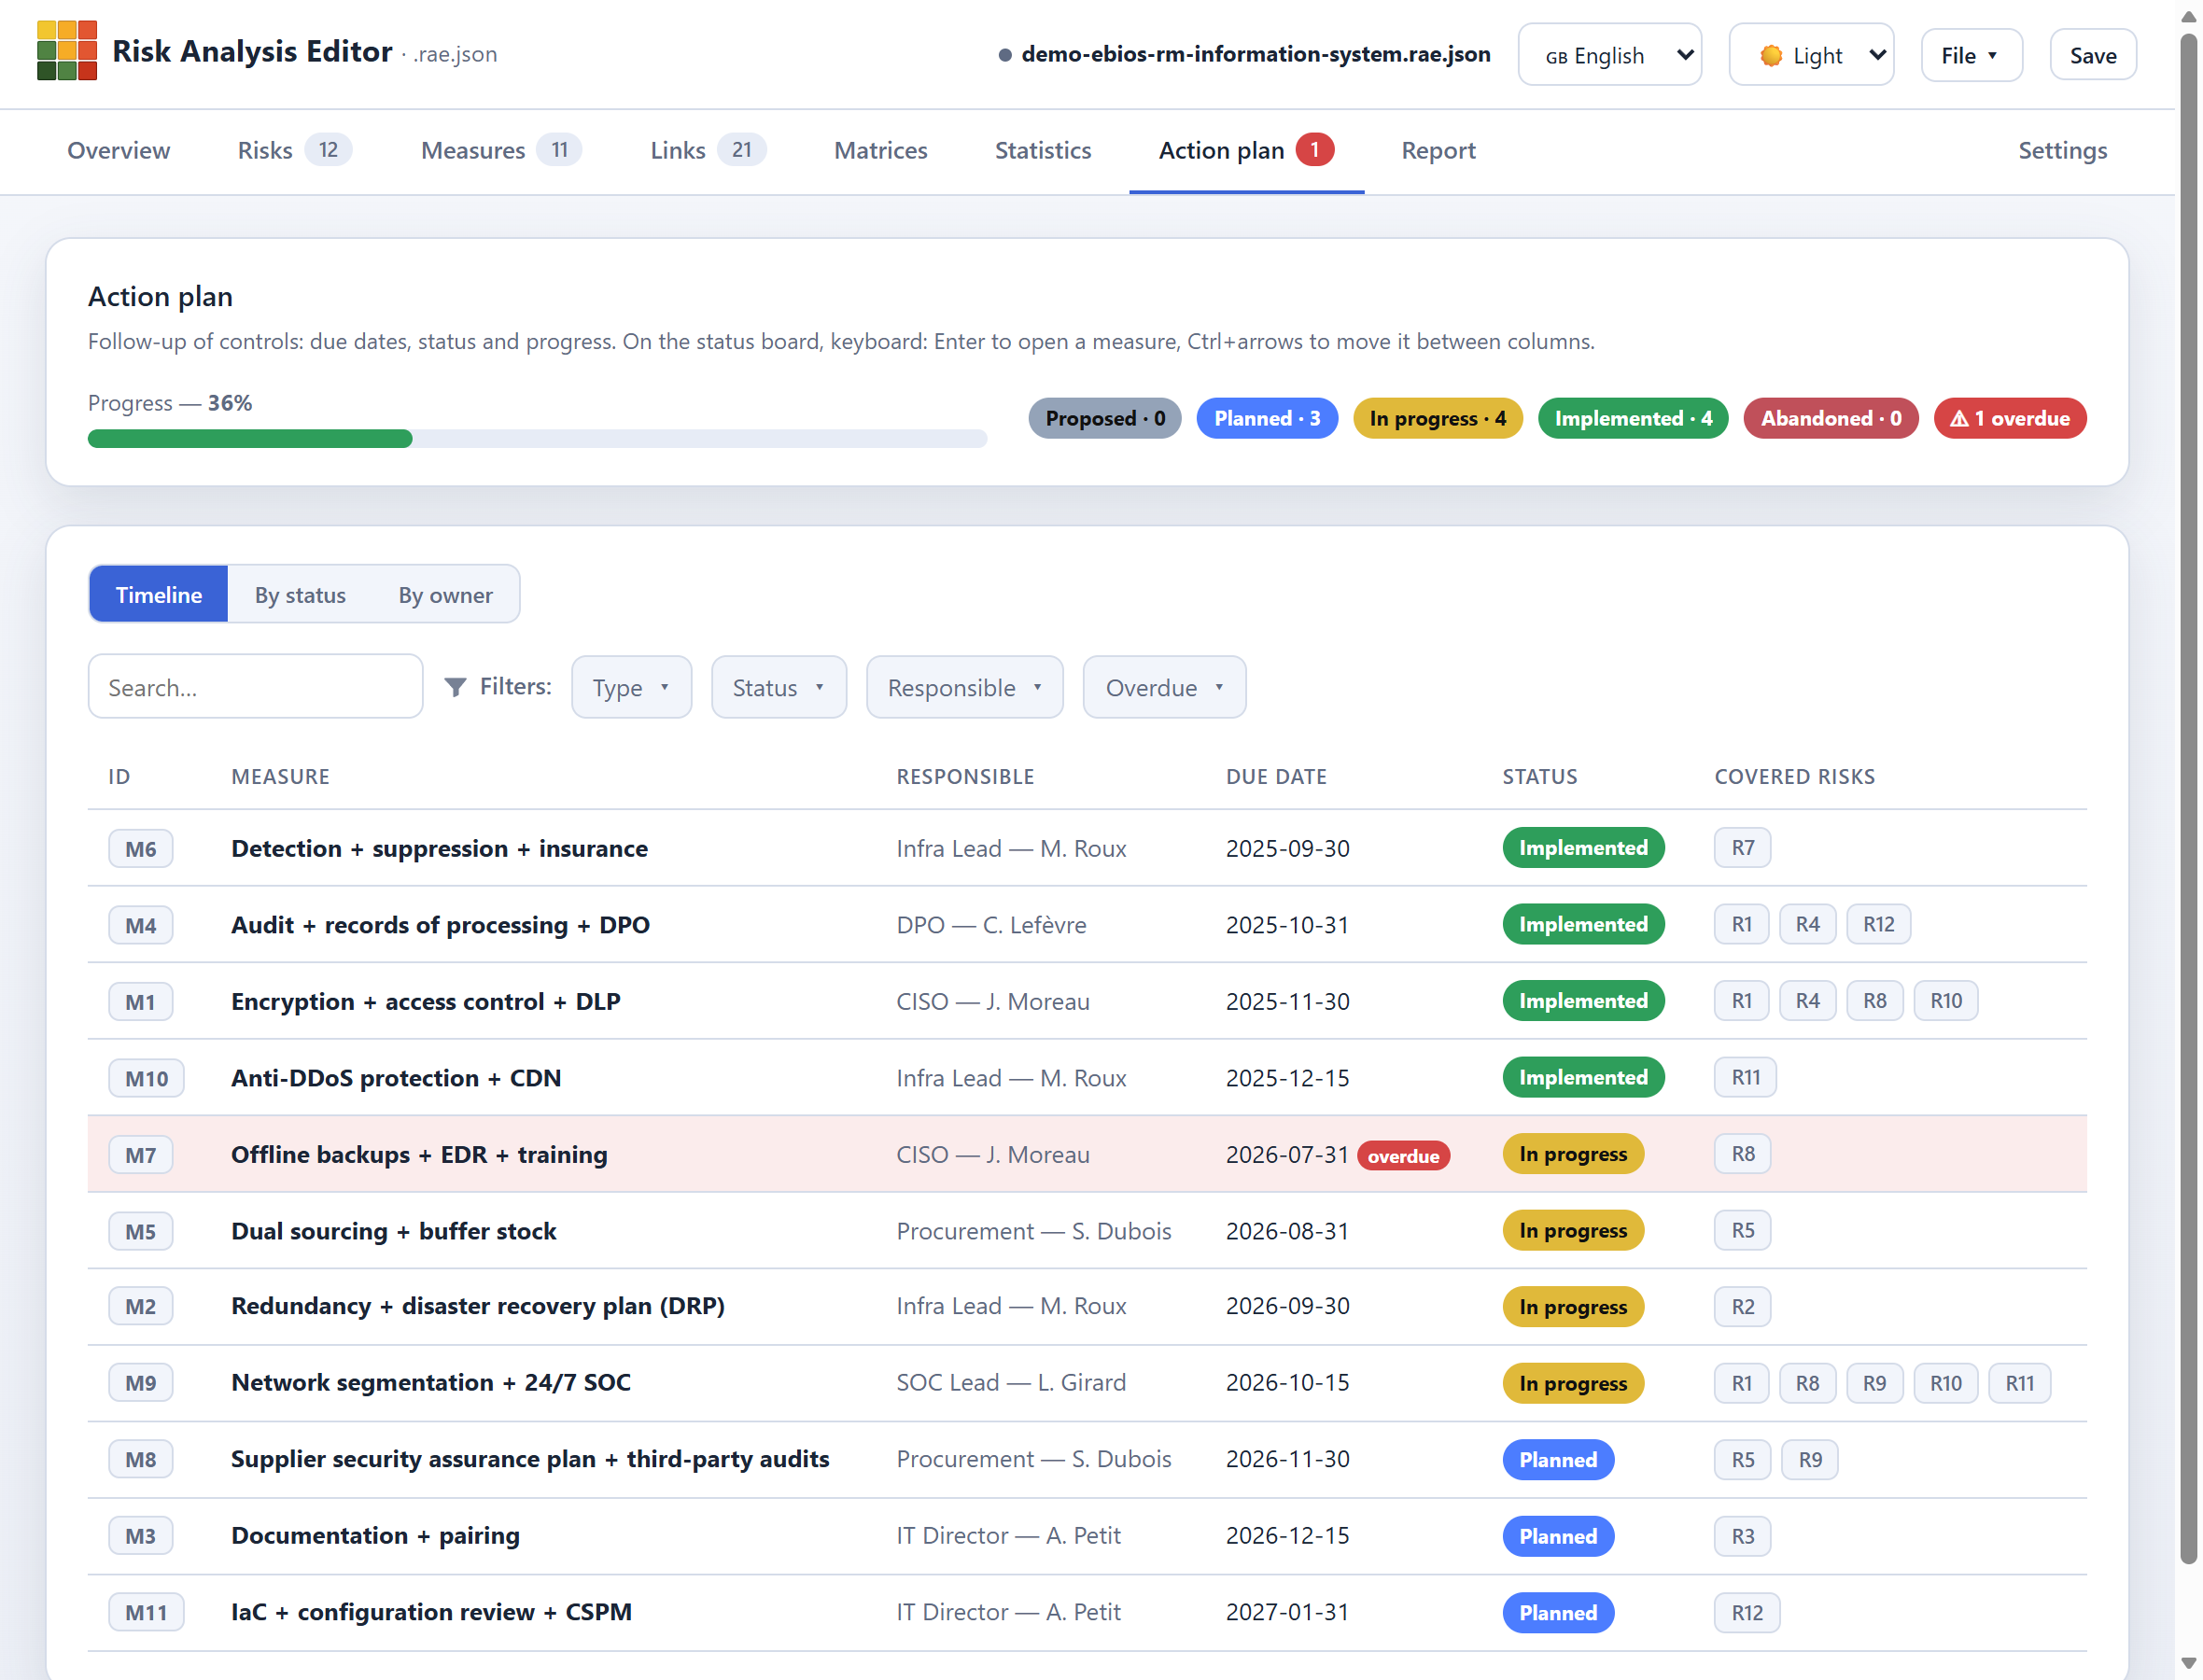
Plano de ação — cronograma: controles ordenados por data de vencimento, com responsável, status e riscos cobertos. Também disponível como quadro de status (kanban) e por responsável, com acompanhamento de progresso e atrasos.
O Risk Analysis Editor é um aplicativo web autônomo: um único arquivo HTML, sem dependência de rede ou de serviços externos em tempo de execução, que funciona offline (um simples clique duplo basta — sem instalação, sem servidor).
Ele permite realizar uma análise de risco genérica e estruturada: configuração de pontuação, entrada de riscos e medidas, avaliação inicial e residual, plano de ação, visualizações e relatórios.
A ferramenta baseia-se em um modelo genérico e configurável, adaptável a um framework interno e utilizável para estruturar e apresentar análises conduzidas em abordagens como ISO 27005, EBIOS RM ou DPIA. A grade é amplamente configurável: dimensões, eixos, níveis, rótulos, limiares, cores e método de pontuação; ela é salva dentro do arquivo.
Toda a análise cabe em um arquivo .rae.json autocontido: grade, riscos, medidas, vínculos e avaliações inicial/residual. O formato é especificado (documentação técnica, em francês) e acompanha um esquema JSON para validação (schema-analyse-risque.json). Os nomes das propriedades estão em inglês; os valores (rótulos, descrições) permanecem no idioma da própria análise.
Site oficial: www.risk-analysis-editor.com — apresentação, capturas de tela e links.
Canal no YouTube: @RiskAnalysisEditor — tutoriais em vídeo.
Primeiros passos: o guia do usuário ilustrado (em francês) percorre cada tela e funcionalidade.
Ponto de entrada: abra o aplicativo online — ou, para uso offline, baixe o repositório e abra app/risk-analysis-editor.html com um simples duplo clique.
O RAE concentra-se na estruturação, avaliação e apresentação de registros de riscos e medidas: definição da grade de pontuação, avaliação inicial e residual, vinculação de medidas aos riscos, acompanhamento do plano de ação, visualização das matrizes e geração de relatórios.
Seu modelo genérico e configurável permite trabalhar com diferentes abordagens — notadamente ISO 27005, EBIOS RM, DPIA/PIA CNIL ou um framework interno — sem impor uma única metodologia. Os modelos e exemplos fornecidos são inspirados nessas abordagens e servem como pontos de partida prontos para adaptação. O RAE não visa, contudo, reproduzir o conjunto completo de etapas, objetos e controles específicos de cada método: sua implementação completa permanece orientada pelos frameworks aplicáveis e pelo contexto da análise.
O RAE oferece, assim, um framework mais estruturado e consistente do que um conjunto de planilhas, permanecendo mais leve, mais portátil e mais simples de implantar do que uma plataforma de GRC. É particularmente adequado para análises independentes, workshops, projetos de consultoria e organizações que desejam manter o controle local de seus dados em um formato aberto e documentado.
