
 sromanhu/cve-2023-44771_zenariocms--stored-xss---page-layout
O Zenariocms 9.4.59197 é afetado por uma vulnerabilidade de Cross-Site Scripting (XSS) que permite que atacantes executem código arbitrário por meio de um payload malicioso no Page Layout.

Descrição: A vulnerabilidade de Cross-Site Scripting no ZenarioCMS v.9.4.59197 permite que um atacante local execute código arbitrário por meio de um script malicioso no Page Layout.
Vetores de Ataque: A exploração de uma vulnerabilidade na sanitização da entrada no Page Layout permite injetar código JavaScript que será executado quando o usuário acessar a página web.
Ao entrar no painel, iremos para o "Layout - Page Layout" do Menu de Administração.
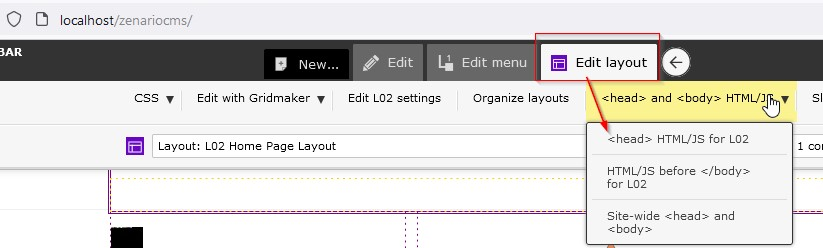
Clicamos em Edit Layout e adicionamos o seguinte payload:

Na imagem a seguir, você pode ver o código incorporado que executa o payload na página web principal.

