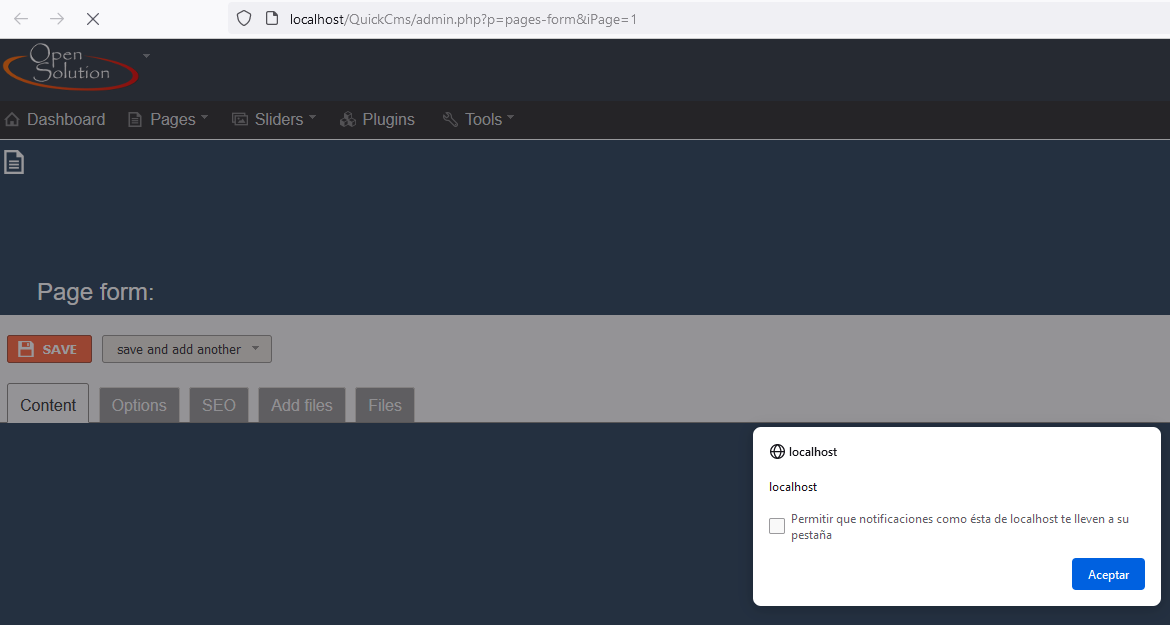
 sromanhu/cve-2023-43345-quick-cms-stored-xss---pages-content
O Quick CMS 6.7 é afetado por uma vulnerabilidade de Cross-Site Scripting (XSS) que permite que atacantes executem código arbitrário por meio de um payload malicioso no campo Content- Name no menu Pages.

Descrição: Uma vulnerabilidade de Cross-Site Scripting (XSS) no Quick CMS v6.7 permite que um atacante local execute código arbitrário através de um script malicioso no campo Content - Name no menu Pages.
Vetores de Ataque: Scripting: uma vulnerabilidade na sanitização da entrada no campo Name do Content do menu Pages permite injetar código JavaScript que será executado quando o usuário acessar a página web.
Ao entrar no painel, iremos para a seção "Content - Name" de Pages.
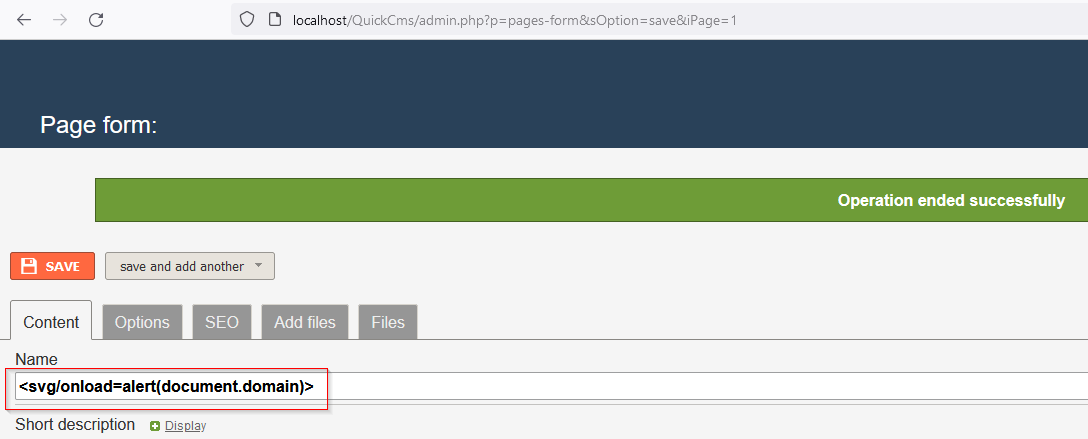
Editamos as Configurações desse Conteúdo e vemos que podemos injetar código JavaScript arbitrário no campo Name.
<svg/onload=alert(document.domain)>
Na imagem a seguir, você pode ver o código incorporado que executa o payload na página web principal.