 srlabs/certiception
Um honeypot de ADCS para capturar atacantes na sua rede interna.

Certiception é um honeypot para Serviços de Certificados do Active Directory (ADCS), projetado para atrair atacantes com uma isca realista e atraente que dispara alertas altamente relevantes.
Desenvolvido pela equipe de Red Team da SRLabs, o Certiception cria um modelo de certificado com aparência vulnerável no seu ambiente ADCS, configura restrições para impedir a exploração e auxilia na configuração de alertas eficazes.
Lançado originalmente na Troopers24, o Certiception acompanha um guia estratégico para engano eficaz: O guia do Red Teamer para engano
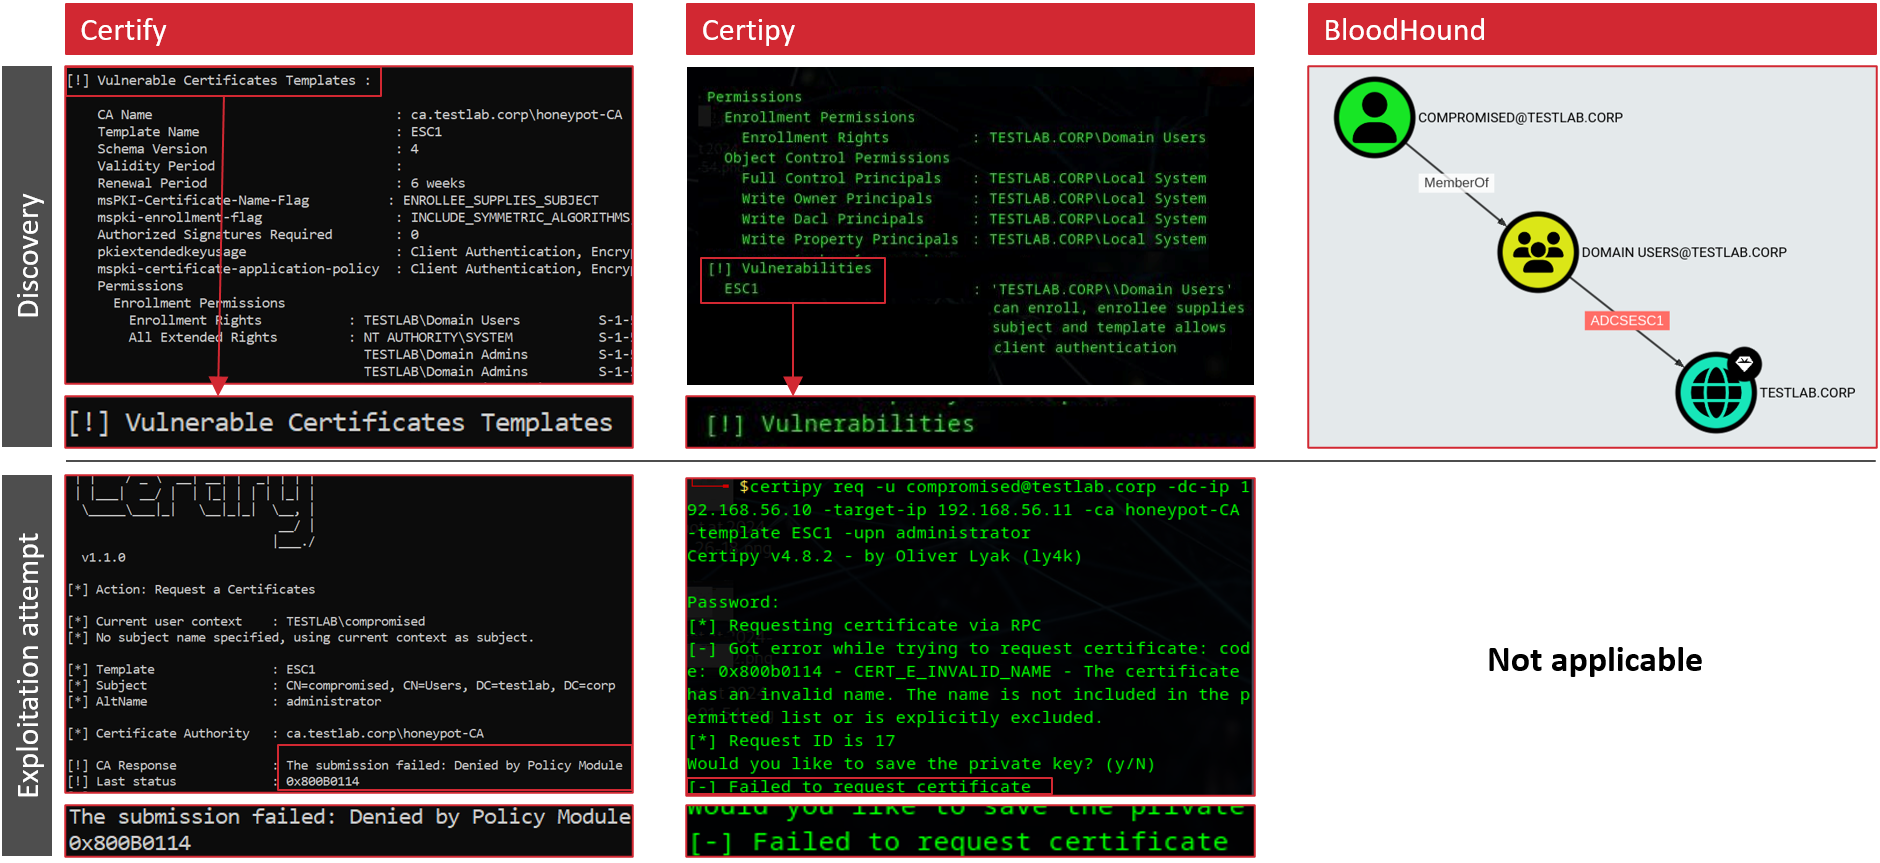
tl;dr: Da perspectiva do atacante: Parece vulnerável, a exploração falha.
Em nossos engajamentos de Red Team e Gerenciamento de Incidentes, observamos regularmente que movimento lateral e escalonamento de privilégios passam despercebidos. Se as detecções chegam a disparar, não são respondidas em tempo hábil, pois falsos positivos são comuns. Acreditamos que honeypots internos (também conhecidos como canários, também conhecidos como tecnologia de engano) são uma forma eficaz de os defensores capturarem ameaças que atravessam as defesas iniciais.
Honeypots internos são armadilhas intencionais para atacantes, posicionadas na sua rede. Eles parecem vulneráveis, mas disparam um alerta na exploração. Eis por que acreditamos que o engano tem grande potencial:
Apesar do seu potencial, encontramos regularmente configurações de engano fundamentalmente ineficazes. Para ajudar os defensores a criar honeypots mais eficazes, o Certiception vem com um extenso guia de estratégia de engano.
Os Serviços de Certificados do Active Directory (ADCS) são um local ideal para um honeypot:
Foi por isso que construímos o Certiception.
O Certiception configura uma nova AC no seu ambiente e cria um honeypot ESC1.
Ele é implementado como um playbook Ansible que chama múltiplos roles. No geral, as seguintes etapas são executadas:
Parâmetros como o nome da AC ou do modelo podem ser personalizados para disfarçar o honeypot.
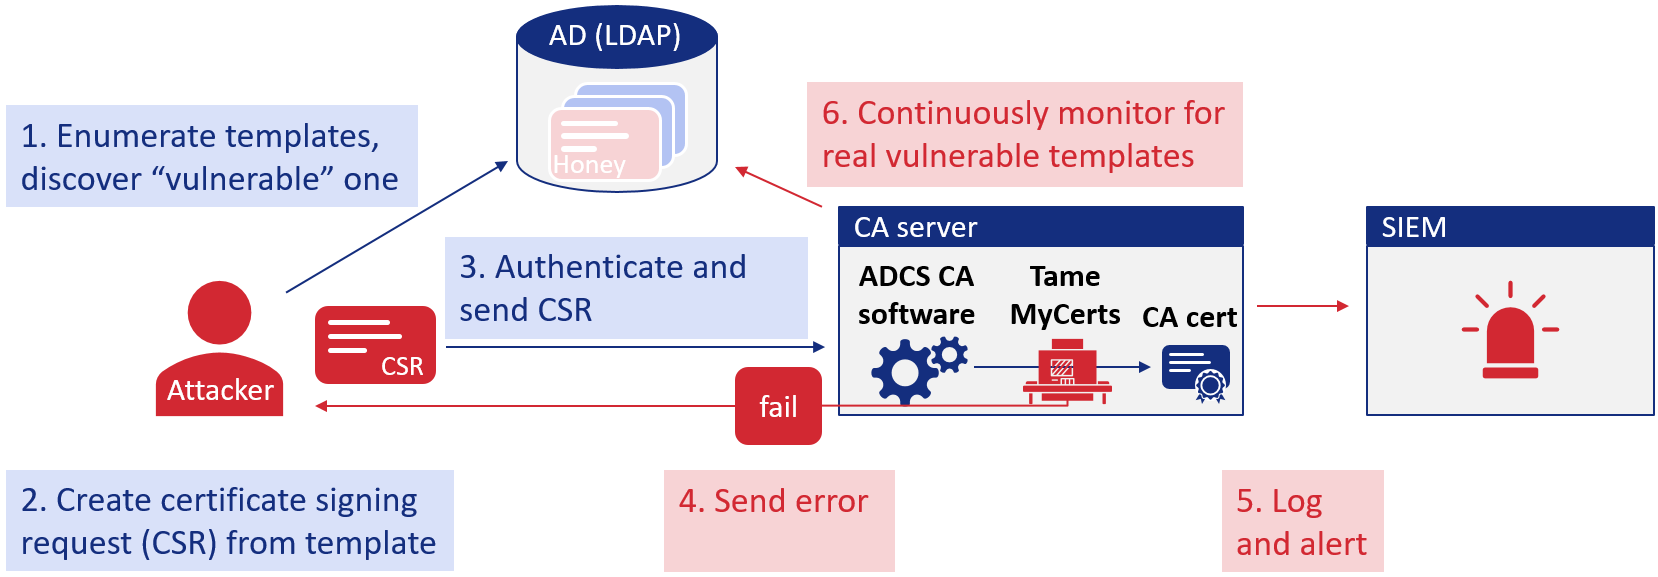
Então é assim que o Certiception funciona:
Suporte para outros tipos de vulnerabilidades ESC e a capacidade de adicionar modelos honeypot a ACs existentes estão planejados para o futuro.
O Certiception usa eventos nativos do Windows da AC e eventos gerados pelo módulo de política TameMyCerts. Para obter os eventos nativos da AC com as informações necessárias, o Certiception habilita o log de auditoria estendido no servidor da AC honeypot.
Sugerimos alertar sobre eventos críticos e médios:
| Origem do evento | ID do evento | Alerta |
|---|---|---|
| TameMyCerts | 6 – CSR negada devido a violação de política | CRÍTICO - tentativa de exploração via SAN |
| Log de Segurança do Windows | 4886 – Solicitação de registro de certificado | MÉDIO - O modelo honey foi usado |
| Log de Segurança do Windows | 4887 – Certificado emitido | Não usado; 4886 tem maior cobertura |
| Log de Segurança do Windows | 4888 – Solicitação de certificado negada | Não usado; TameMyCerts 6 é mais preciso quando a emissão falha sem intenção maliciosa |
O Certiception gera regras SIGMA prontas para uso para os dois alertas diferentes. Você só precisa garantir que os respectivos IDs de evento sejam integrados ao seu SIEM e então configurar os alertas com as regras SIGMA.
Versões futuras podem introduzir regras SIGMA novas ou adicionais.
Siga estas etapas para configurar seu honeypot ADCS.
Observação: ainda estamos melhorando a estabilidade em diferentes configurações de laboratório de teste no que diz respeito a quais contas são usadas para as tarefas de configuração. Se quiser experimentar, provavelmente é melhor esperar mais uma semana :)
inventoryhost_vars/honeypotCA.ymlansible-playbook -i inventory playbooks/certiception.yml
Esta ferramenta é fornecida sem qualquer garantia. Ela combina software existente, automatizando instalação e configuração. Você é responsável por todas as etapas de instalação e configuração executadas pelo Certiception.
Se você usar esta ferramenta, recomendamos fortemente que leia o código-fonte para entender o que está configurando e verifique sua instalação após a configuração.
