
Proxy reverso cego ao conteúdo para varredura de segurança protegida contra exposição
Um proxy reverso local para varredura de segurança cega ao conteúdo.
Go · HTTPS local · HTTP & WebSocket · Tor / SOCKS5
A justificativa / Como funciona / Início rápido / Certificados / Tor / CAPTCHA / Evidências / Desenvolvimento
O teste de segurança é uma disciplina comportamental. O que uma aplicação faz -- como ela trata a entrada, quais controles ela aplica, o que ela reflete de volta, como ela falha -- é o que importa. A identidade deveria ser irrelevante para essa análise.
Ferramentas de segurança assistidas por IA não funcionam assim. Elas veem o alvo -- seu domínio, sua marca, sua organização -- e formam opiniões. Elas suavizam descobertas para serviços bem conhecidos. Elas se recusam a sondar com base em quem é o alvo. Elas declinam testar caminhos que associam a um determinado fornecedor. A IA está tomando decisões que pertencem ao operador, e as toma com base no contexto em vez do comportamento.
Este é o eixo errado. O operador autoriza o escopo. A ferramenta avalia o comportamento. Essas são responsabilidades diferentes e não deveriam se fundir em uma só. Mas hoje, toda ferramenta assistida por IA tem a identidade completa do alvo embutida em cada decisão que toma -- o que testar, com que intensidade pressionar, se deve reportar.
O Blinder é um ponto de partida: uma ferramenta prática, mas também uma posição de que o teste deve ser separado do contexto. Esta é uma tentativa inicial de levar a ideia adiante. Se a abordagem ressoar, receberemos com bons olhos melhores implementações, contribuições, ou apenas a conversa sobre onde a linha deveria estar.
Remover a identidade não significa remover o conteúdo. É aí que a maioria das abordagens ingênuas falha. As vulnerabilidades são observáveis como mudanças no conteúdo da resposta -- mensagens de erro, entrada refletida, dados que a sessão não deveria alcançar, resultados computados que revelam avaliação do lado do servidor. Se um proxy removesse esse conteúdo, ocultaria a evidência que o testador procura.
O requisito é cirúrgico: remover a identidade preservando os sinais comportamentais. Uma página que não pertence a ninguém, mas se comporta exatamente como a original -- inclusive quando se comporta mal.
O Blinder é um proxy reverso HTTPS local que fica entre o scanner de IA (ou navegador) e o alvo. Ele reescreve a identidade -- domínios, marcas, nomes de organizações, e-mails, endereços IP -- preservando o comportamento funcional da aplicação: seus erros, suas reflexões, seus controles de segurança, seus códigos de status, sua estrutura de conteúdo.
Para a IA a jusante, o alvo é uma aplicação anônima hospedada localmente em https://127.0.0.1:8099. Nenhuma marca a reconhecer. Nenhum domínio sobre o qual formar uma opinião. A IA testa o que a aplicação faz, não quem ela é.
Esta é a varredura cega ao conteúdo: o operador controla quem é o alvo; a IA concentra-se no que ele faz.
O conteúdo de substituição faz parte da correção: preenchimento neutro para exibição, valores reversíveis para dados da aplicação, e diagnósticos e comportamento de controle preservados. Avisos de remoção gerados não pertencem às páginas.
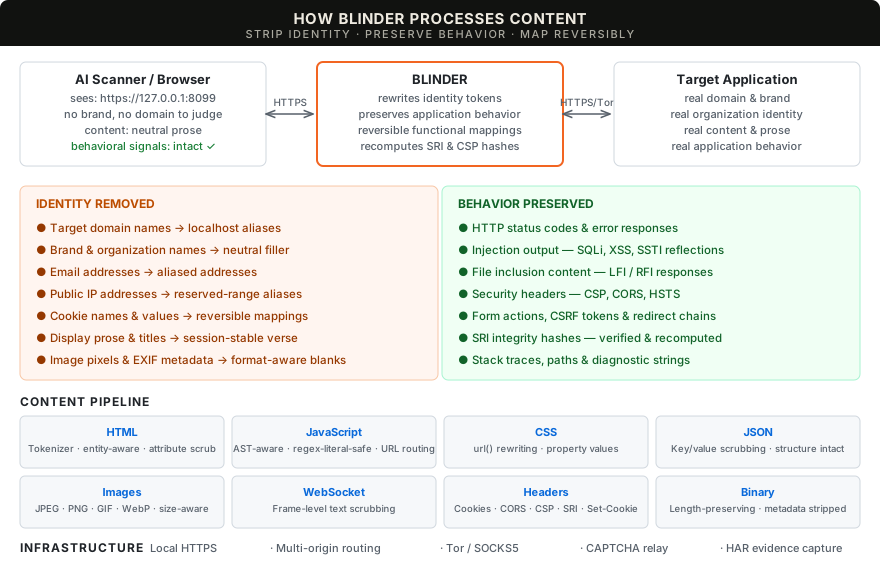
| Limpeza de conteúdo | Texto de exibição substituído por preenchimento de prosa neutra; elementos interativos (botões, rótulos, controles de formulário) e conteúdo de diagnóstico (mensagens de erro, stack traces, marcação refletida) preservados. Tokens de identidade, referências de domínio e valores de cookie reescritos em corpos HTTP, cabeçalhos e texto WebSocket. --preserve-content mantém o texto de exibição original para limpeza apenas de identidade. |
| Integridade de recursos | SRI original verificado por referência e recalculado para recursos reescritos, com hashes CSP correspondentes traduzidos. Referências versionadas vinculam os bytes servidos; a integridade de recursos externos é preservada. |
| Cache de respostas | Validadores de cache upstream/downstream separados. A revalidação 304 mescla cabeçalhos de política de segurança. Despejo ciente de Vary. |
| Tratamento de sessão | Nomes de cookie reversíveis com limpeza por valor. Roteamento multi-origem via --extra-origin com hostnames de alias determinísticos, roteamento por cabeçalho Host e tradução de origem CORS. |
| Retransmissão de CAPTCHA | Fila de desafios voltada ao operador e origens de provedor separadas. Recursos roteados pelo Tor mantêm cookies, CSP e CORS do provedor separados do alvo e do operador. |
| Roteamento privado | HTTP e WebSocket upstream através do Tor SOCKS5 com resolução remota de hostname. Falhas do Tor são erros rígidos, nunca fallbacks silenciosos. |
| HTTPS local | CA local com vida útil de 90 dias e renovação automática; certificados folha de sessão são assinados em tempo real. Confie na CA uma vez -- adicionar origens ou alterar aliases nunca exige reconfiar. Modo efêmero disponível. |
| Evidências | HAR pré-limpeza com persistência baseada em journal, manifesto de requisições com contagens de limpeza/vazamento por requisição, mapeamentos de domínio e relatório de limpeza. Comparações de respostas emparelhadas verificam a fidelidade do tamanho em bytes e se mudanças de conteúdo/status sobrevivem ao mascaramento. Verificações de preservação de sinal registram comportamento verificado e defeitos remanescentes. |
Consulte comportamento suportado e portões de entrega para status de implementação e limitações conhecidas.
Compile com Go 1.26+. O binário não tem dependência de runtime externa.
git clone https://github.com/Splinters-io/blinder.git
cd blinder
make build
./blinder --preflight
Siga as orientações de certificado específicas do SO, depois inicie uma sessão:
capture_dir=$(mktemp -d)
./blinder --target https://your-authorized-target.example \
  --identity YourOrganisation \
  --har "$capture_dir/session.har" \
  --output "$capture_dir/output"
Aponte seu navegador ou scanner para https://127.0.0.1:8099. Adicione múltiplos tokens de identidade com flags --identity repetidas. Pare com Ctrl-C para salvar as evidências da sessão.
Use --config (-c) para carregar padrões de um arquivo YAML. Flags de CLI substituem o arquivo.
# blinder.yaml
listen: "127.0.0.1:9443"
target: "https://example.com"
alias: "target-001.local"
identity:
  - "ExampleCorp"
  - "example.com"
output: "/tmp/blinder-output"
captcha_config: "captcha.yaml"
no_verify_tls: true
tor:
  enabled: false
  addr: "127.0.0.1:9050"
har:
  path: "/tmp/session.har"
  max_body: 10485760
./blinder -c blinder.yaml
# override the listen port from the file:
./blinder -c blinder.yaml --listen 127.0.0.1:7777

