 speed47/spectre-meltdown-checker
Verificador de vulnerabilidade/mitigação para Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown para Linux & BSD

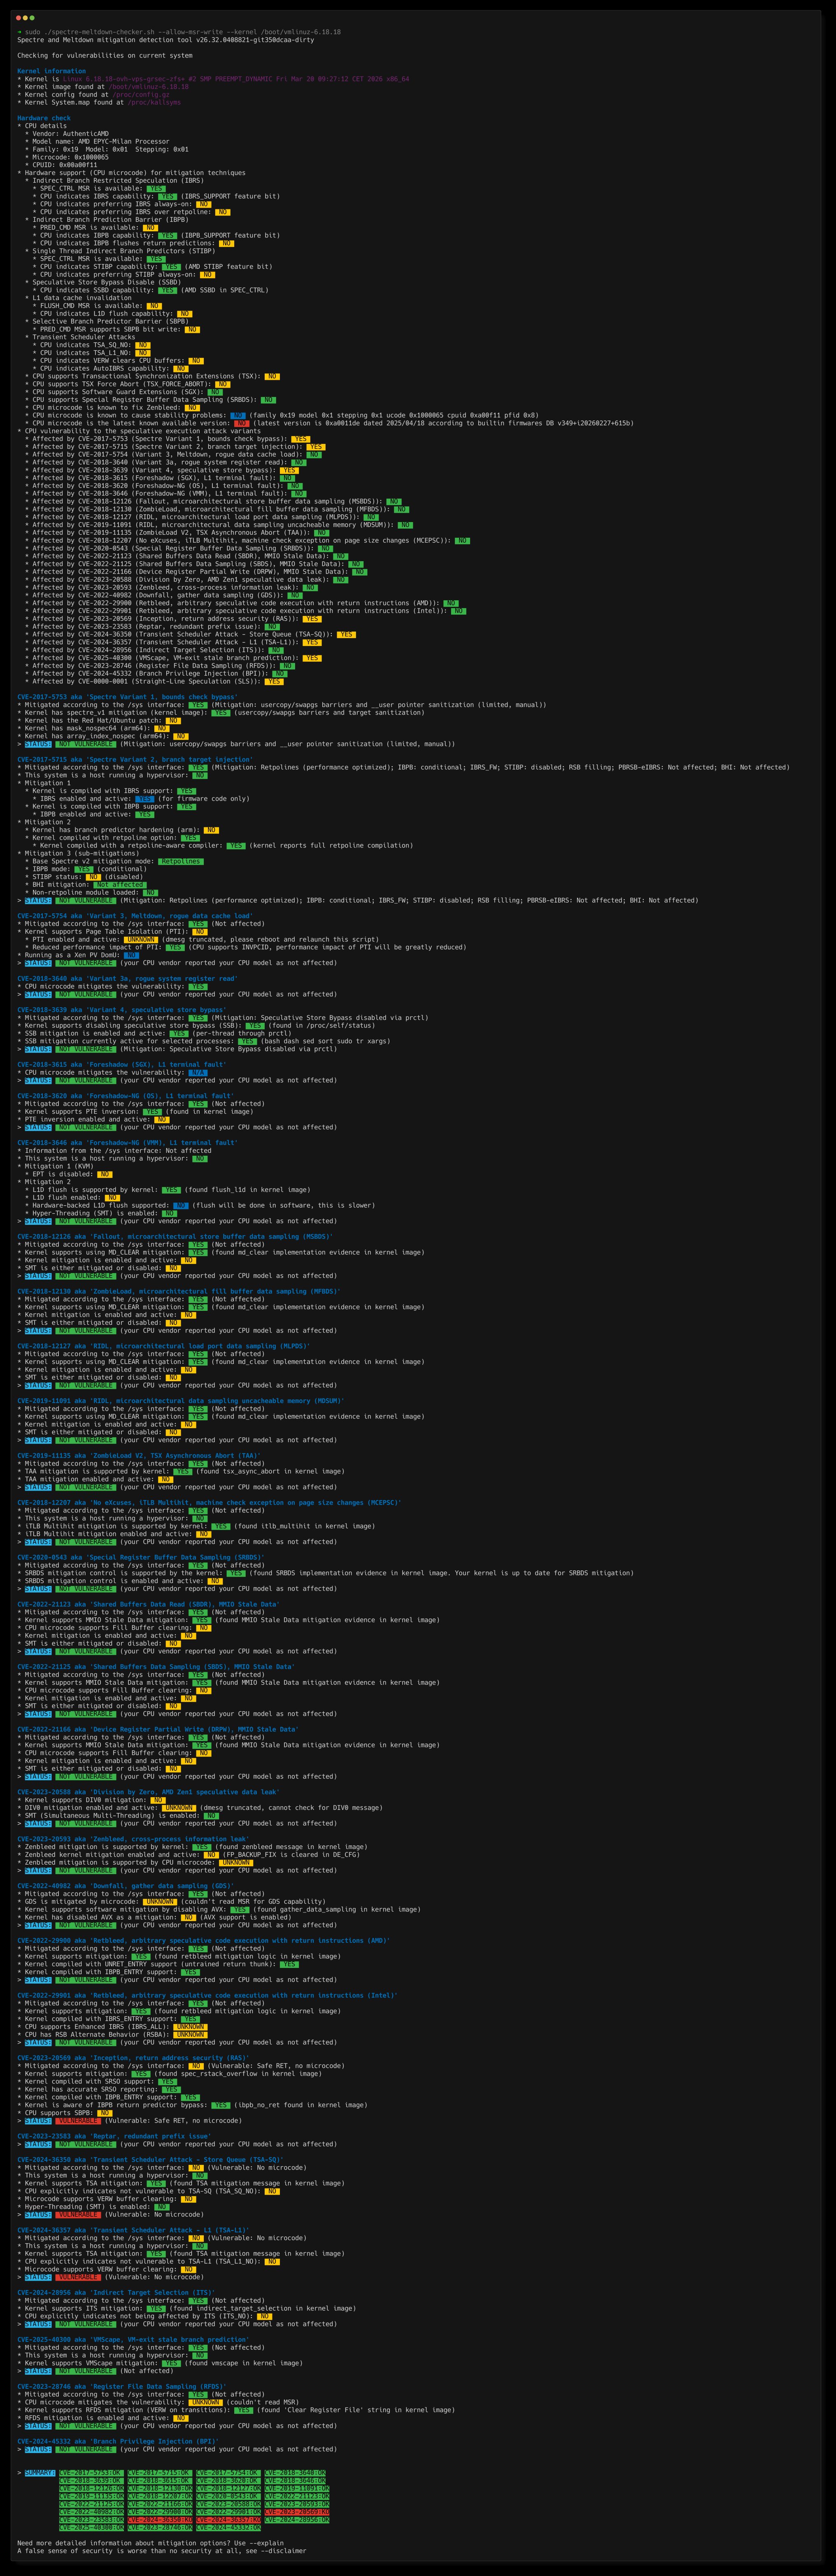
Um script shell autossuficiente para avaliar a resiliência do seu sistema contra as várias CVEs de execução transiente publicadas desde o início de 2018, e orientá-lo sobre como mitigá-las.
| CVE | Nome | Aliases |
|---|---|---|
| CVE-2017-5753 | Contorno de Verificação de Limite | Spectre V1 |
| CVE-2017-5715 | Injeção de Alvo de Desvio | Spectre V2 |
| CVE-2017-5754 | Carga de Cache de Dados Desonesta | Meltdown |
| CVE-2018-3640 | Leitura de Registro do Sistema Desonesta | Variante 3a |
| CVE-2018-3639 | Desvio Especulativo de Armazenamento | Variante 4, SSB |
| CVE-2018-3615 | Falha de Terminal L1 | Foreshadow (SGX) |
| CVE-2018-3620 | Falha de Terminal L1 | Foreshadow-NG (OS/SMM) |
| CVE-2018-3646 | Falha de Terminal L1 | Foreshadow-NG (VMM) |
| CVE-2018-12126 | Amostragem de Dados do Buffer de Armazenamento Microarquitetural | MSBDS, Fallout |
| CVE-2018-12127 | Amostragem de Dados da Porta de Carga Microarquitetural | MLPDS, RIDL |
| CVE-2018-12130 | Amostragem de Dados do Buffer de Preenchimento Microarquitetural | MFBDS, ZombieLoad |
| CVE-2018-12207 | Exceção de Verificação de Máquina em Alterações de Tamanho de Página | iTLB Multihit, No eXcuses |
| CVE-2019-11091 | Amostragem de Dados Microarquiteturais de Memória Não-Cacheável | MDSUM, RIDL |
| CVE-2019-11135 | Abandono Assíncrono TSX | TAA, ZombieLoad V2 |
| CVE-2020-0543 | Amostragem de Dados do Buffer de Registro Especial | SRBDS, CROSSTalk |
| CVE-2022-21123 | Leitura de Dados de Buffers Compartilhados | SBDR, MMIO Stale Data |
| CVE-2022-21125 | Amostragem de Dados de Buffers Compartilhados | SBDS, MMIO Stale Data |
| CVE-2022-21166 | Gravação Parcial de Registro de Dispositivo | DRPW, MMIO Stale Data |
| CVE-2022-29900 | Execução de Código Especulativo Arbitrário com Instruções de Retorno | Retbleed (AMD) |
| CVE-2022-29901 | Execução de Código Especulativo Arbitrário com Instruções de Retorno | Retbleed (Intel), RSBA |
| CVE-2022-40982 | Amostragem de Dados Gather | Downfall, GDS |
| CVE-2023-20569 | Segurança de Endereço de Retorno | Inception, SRSO |
| CVE-2023-20588 | Vazamento de Dados Especulativo por Divisão por Zero AMD | DIV0 |
| CVE-2023-20593 | Vazamento de Informações Entre Processos | Zenbleed |
| CVE-2023-23583 | Problema de Prefixo Redundante | Reptar |
| CVE-2023-28746 | Amostragem de Dados do Arquivo de Registro | RFDS |
| CVE-2024-28956 | Seleção Indireta de Alvo | ITS |
| CVE-2024-36350 | Ataque de Escalonador Transiente, Fila de Armazenamento | TSA-SQ |
| CVE-2024-36357 | Ataque de Escalonador Transiente, L1 | TSA-L1 |
| CVE-2025-40300 | Predição de Desvio Estagnada em Saída de VM | VMScape |
| CVE-2024-45332 | Injeção de Privilégio de Desvio | BPI |
| CVE-2025-54505 | Vazamento de Dados Estagnados do Divisor de Ponto Flutuante AMD Zen1 | FPDSS |
As seguintes entradas são errata de silício ARM64 que o kernel contorna ativamente. Elas não têm CVE atribuída; são rastreadas apenas pelos números de errata da ARM. Selecione-as com --errata <número> ou o mnemônico --variant associado.
| ID | Nome | Núcleos afetados |
|---|---|---|
| CVE-0001-0001 | Corrupção de TLB AT Especulativa (errata 1165522, 1319367, 1319537, 1530923) | Cortex-A55/A57/A72/A76 |
| CVE-0001-0002 | Carga não privilegiada especulativa (errata 2966298, 3117295) | Cortex-A510/A520 |
| CVE-0001-0003 | MSR SSBS não auto-sincronizante (errata 3194386 + irmãos) | Cortex-A76/A77/A78/A78C/A710/A715/A720/A720AE/A725, X1/X1C/X2/X3/X4/X925, Neoverse-N1/N2/N3/V1/V2/V3/V3AE |
Dependendo da sua situação, a tabela abaixo responde se um atacante em uma determinada posição pode extrair dados de um determinado alvo. A coluna "Userland → Kernel" também se aplica dentro de uma VM (userland da VM vs. kernel da VM), pois os mesmos mecanismos de CPU estão em jogo independentemente da virtualização.
