
Ferramenta de auditoria de segurança de código aberto, multiplataforma e multipropósito
Nota: O DevAudit utiliza a base de dados OSS Index, que possui alguns limites de taxa. Se notar que está a atingir o limite, por favor, abra uma issue. Utilizadores autenticados têm um limite mais alto, e estamos a implementar a autenticação no DevAudit em breve. A maioria dos utilizadores não autenticados provavelmente não notará o limite para muitos casos de uso. Geralmente, só se aplica em projetos muito grandes ou com volumes elevados.
Obtenha a versão mais recente na página de releases.

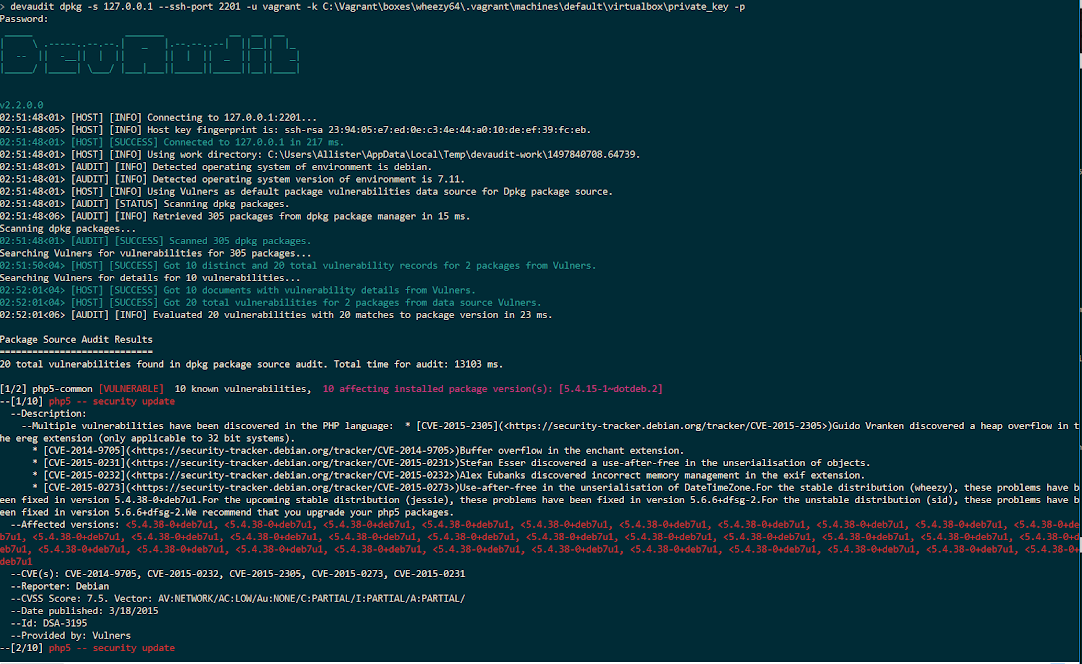
O DevAudit é uma ferramenta de auditoria de segurança open-source, multiplataforma e multi-propósito, direcionada a programadores e equipas que adotam DevOps e DevSecOps, que deteta vulnerabilidades de segurança em vários níveis da pilha de soluções. O DevAudit fornece uma vasta gama de capacidades de auditoria que automatizam práticas de segurança e a implementação de auditorias de segurança no ciclo de vida de desenvolvimento de software. O DevAudit pode analisar as dependências de pacotes do sistema operativo e da aplicação, as configurações da aplicação e do servidor de aplicações, e o código da aplicação, em busca de potenciais vulnerabilidades com base em dados agregados por fornecedores como OSS Index e Vulners a partir de uma ampla variedade de fontes e feeds de dados, como o feed de dados CVE da National Vulnerability Database (NVD), o feed de dados do Debian Security Advisories, o Drupal Security Advisories, entre muitos outros.
O DevAudit ajuda os programadores a abordar pelo menos 4 dos riscos OWASP Top 10 no desenvolvimento de aplicações web:
assim como riscos classificados pela MITRE no dicionário CWE, como CWE-2 Ambiente e CWE-200 Divulgação de Informação
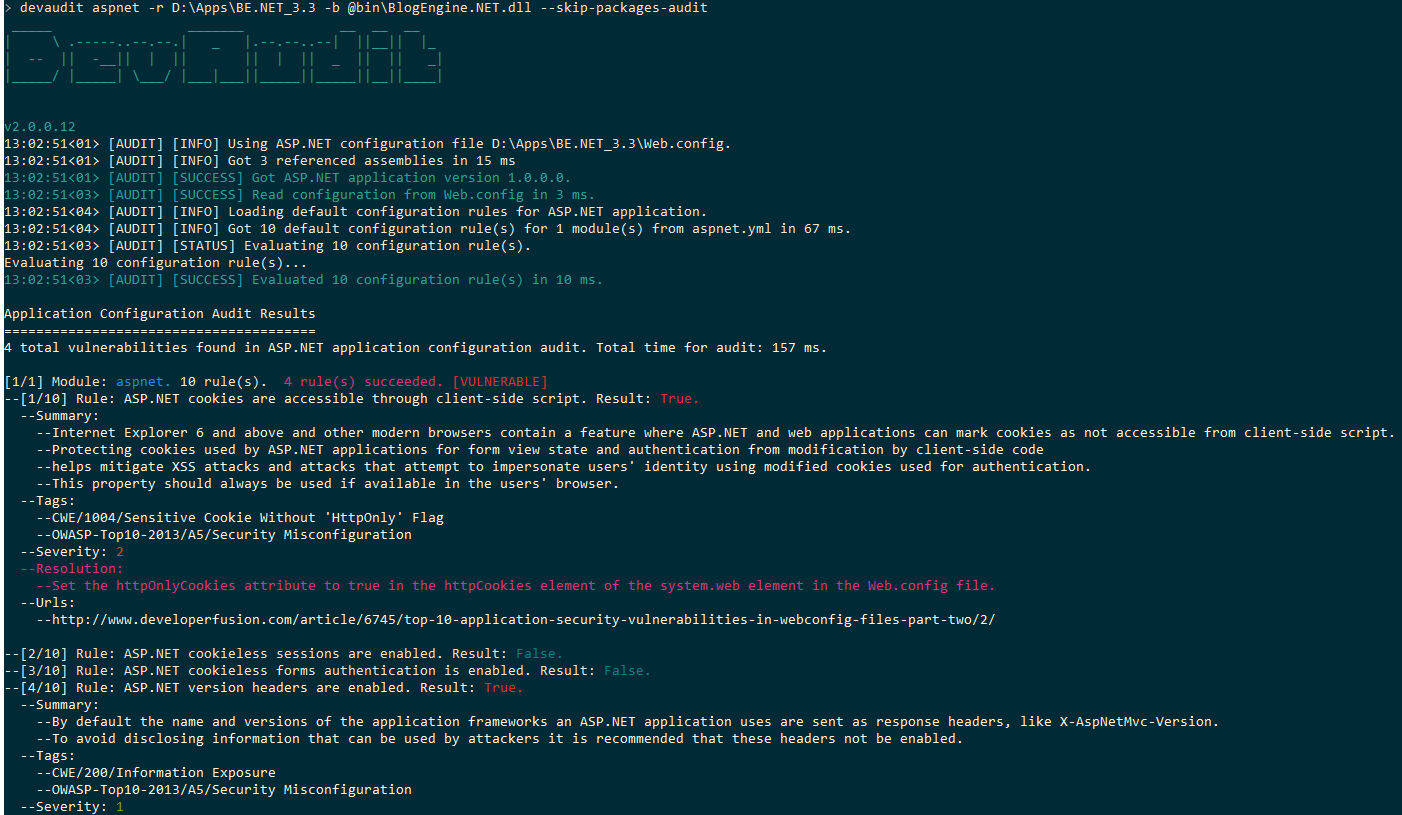 À medida que o desenvolvimento avança e as suas capacidades amadurecem, o DevAudit conseguirá abordar os outros riscos das listas OWASP Top 10 e CWE, como Injeção e XSS. Com o foco em aplicações web, cloud e multiutilizador distribuídas, o desenvolvimento de software hoje é cada vez mais complexo, com problemas de segurança e potenciais vulnerabilidades a surgir em todos os níveis da pilha em que os programadores confiam para entregar aplicações. O objetivo do DevAudit é fornecer uma plataforma para automatizar a implementação de revisões de segurança de desenvolvimento e melhores práticas em todos os níveis da pilha de soluções, desde dependências de pacotes de bibliotecas até à configuração de aplicações e servidores, passando pelo código-fonte.
Multiplataforma com uma imagem Docker também disponível. O DevAudit funciona no Windows e Linux, com suporte planeado para *BSD, Mac e ARM Linux. Apenas é necessária uma versão atualizada do .NET ou Mono para executar o DevAudit. Uma imagem Docker do DevAudit pode também ser obtida do Docker Hub e executada sem necessidade de instalar o Mono.
Interface CLI. O DevAudit tem uma interface CLI com uma opção para saída não interativa, podendo ser facilmente integrado em pipelines de CI ou como tarefas de linha de comandos pós-compilação em IDEs de programadores. O trabalho de integração da biblioteca principal de auditoria em GUIs de IDE já começou com a extensão Audit.Net para Visual Studio.
Dados de vulnerabilidades continuamente atualizados. O DevAudit utiliza fornecedores de dados backend como OSS Index e Vulners que fornecem dados de vulnerabilidades continuamente atualizados, compilados a partir de uma ampla gama de feeds e fontes de dados de segurança, como os feeds CVE da NVD, Drupal Security Advisories, entre outros. Será adicionado suporte para fornecedores adicionais de vulnerabilidades e dados de pacotes, como vFeed e Libraries.io.
Auditar dependências de pacotes do sistema operativo e de desenvolvimento. O DevAudit audita as aplicações e pacotes Windows instalados via Windows MSI, Chocolatey e OneGet, bem como pacotes Linux Debian, Ubuntu e CentOS instalados via Dpkg, RPM e YUM, à procura de vulnerabilidades reportadas para versões específicas das aplicações e pacotes. Para dependências de pacotes de desenvolvimento e bibliotecas, o DevAudit audita dependências NuGet v2 para .NET, dependências Yarn/NPM e Bower para Node.js, e dependências de pacotes Composer para PHP. O suporte para outros gestores de pacotes para diferentes linguagens é adicionado regularmente.
Auditar configurações de servidores de aplicações. O DevAudit audita a versão do servidor e a configuração do servidor para os servidores OpenSSH sshd, Apache httpd, MySQL/MariaDB, PostgreSQL e Nginx, com muitos mais a caminho. A auditoria de configuração é baseada na biblioteca Alpheus e é feita utilizando análise sintática completa dos ficheiros de configuração do servidor. As regras de configuração do servidor são armazenadas em ficheiros de texto YAML e podem ser personalizadas de acordo com as necessidades dos programadores. O suporte para muito mais servidores e aplicações, bem como tipos de análise como auditoria de bases de dados, é adicionado regularmente.


