
Plataforma aberta de inteligência de vulnerabilidades, inteligência agregada em um único painel, com correlação e consultas de IOC, totalmente auto-hospedada. Todos os recursos são abertos e gratuitos. A maioria dos recursos autenticados tem limites generosos de API para o plano gratuito.
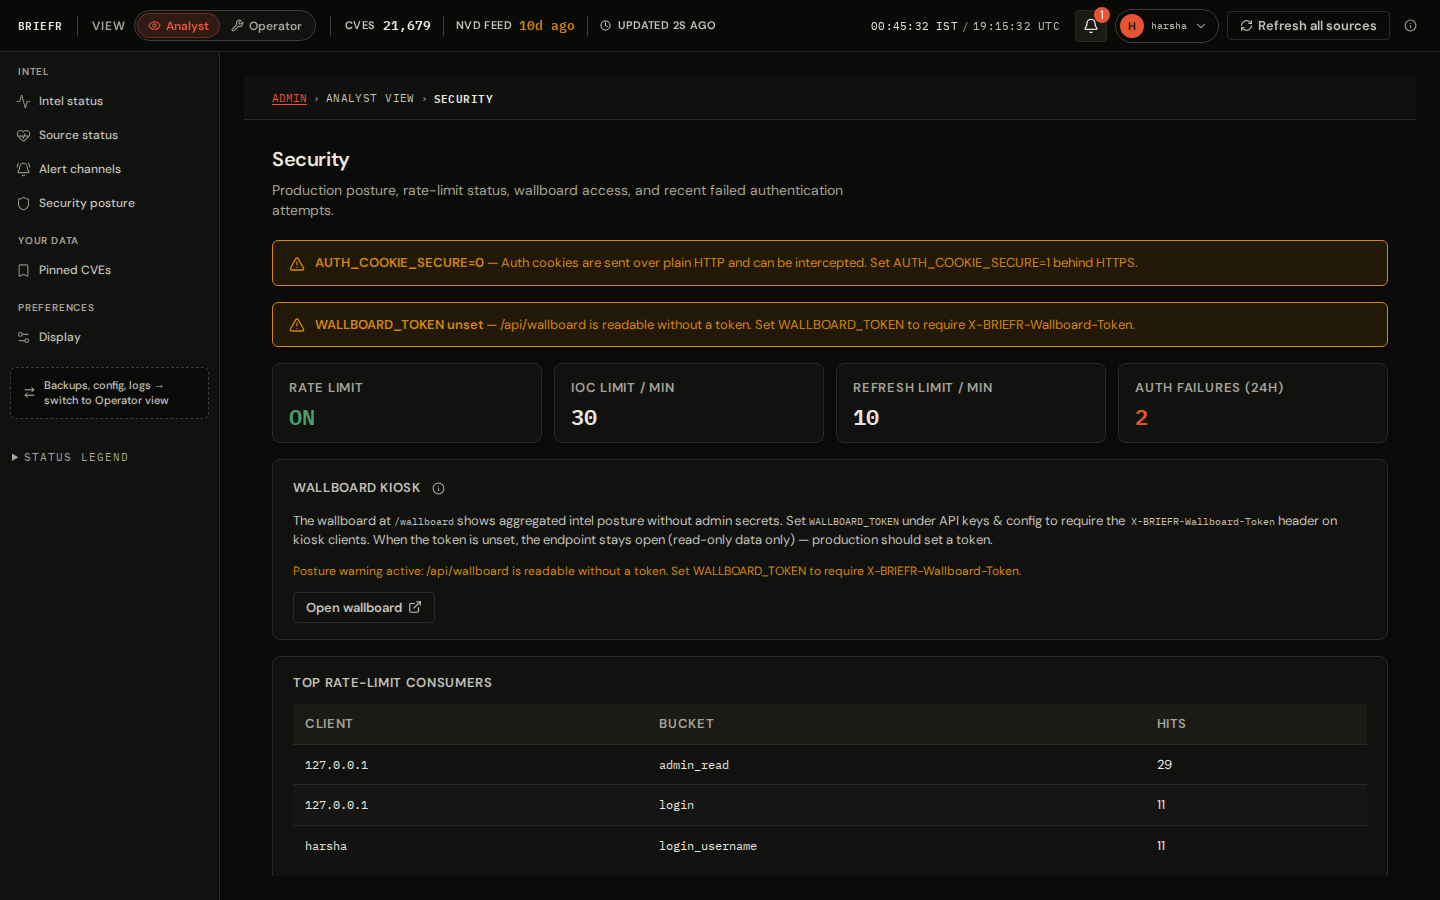
<p align="center"> <img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEFR morning brief — prioritized CVE queue and heatmap" width="720"/> </p> <h1 align="center">BRIEFR</h1> <p align="center"><strong>Inteligência de CVE auto-hospedada para analistas que precisam de respostas, não de mais um feed bruto</strong></p> <p align="center"> <img alt="License: Apache-2.0" src="https://img.shields.io/badge/License-Apache--2.0-blue.svg"> <img alt="Python 3.11+" src="https://img.shields.io/badge/Python-3.11+-blue.svg"> <img alt="React 19" src="https://img.shields.io/badge/React-19.2-61DAFB.svg?logo=react&logoColor=white"> <img alt="PostgreSQL 16" src="https://img.shields.io/badge/PostgreSQL-16-336791.svg?logo=postgresql&logoColor=white"> <img alt="Self-hosted" src="https://img.shields.io/badge/Self--hosted-yes-success.svg"> </p> <p align="center"> <a href="https://briefrdemo.projectjupiter.in">Demonstração ao vivo</a> · <a href="https://docs.projectjupiter.in">Documentação</a> · <a href="#quick-start">Início rápido</a> · <a href="#screenshots">Capturas de tela</a> </p> --- ## O que é o BRIEFR? O BRIEFR é um **painel de inteligência de CVE auto-hospedado**. Ele coleta feeds públicos de vulnerabilidades e ameaças para o **seu** banco de dados PostgreSQL e oferece uma interface em modo escuro para trabalhar com eles: resumo matinal, feed pesquisável, consulta de IOC, grafo de investigação, avisos e ferramentas de detecção. Você não precisa navegar pelo NVD a cada carregamento de página. Os agendadores sincronizam as fontes upstream em uma programação; a interface lê o que já está armazenado localmente. --- ## Por que o BRIEFR? - **Economize tempo na triagem** — Prioridade Operacional (P1–P4), pontuação de ameaça e relevância de stack destacam o que importa primeiro, em vez de uma ordenação plana por severidade. - **Um só lugar para trabalhar** — Resumo, feed, painel de detalhes, enriquecimento de IOC, grafo de inteligência armazenada e pacotes de caça do Forge compartilham a mesma sessão e lista de observação. - **Pontuação explicável** — Priorização e correlação baseadas em regras; narração opcional por LLM nas bordas, não um número de risco de caixa-preta. - **Saída de detecção** — Sigma, trechos de SIEM e YARA a partir de um espelho local do SigmaHQ, além de modelos de classe do BRIEFR vinculados ao contexto CWE/ATT&CK. - **Seus dados continuam seus** — Postgres auto-hospedado, Apache 2.0, sem dependência de SaaS de fornecedor. --- ## Para quem é? - **Analistas de SOC e vulnerabilidades** que precisam de uma fila diária e contexto profundo de CVE - **Engenheiros de detecção** que mapeiam CVEs para ATT&CK e exportam conteúdo de caça - **Pequenas equipes de segurança** que querem uma ferramenta em vez de cinco abas de navegador e planilhas - **Operadores** que precisam de backups do Postgres, saúde dos agendadores e gerenciamento de chaves de API na própria infraestrutura Não é um scanner nem um produto de ASM — o BRIEFR prioriza **CVEs conhecidos** contra o seu stack; ele não descobre ativos na sua rede. --- ## O que você obtém | Área | O que faz | |------|----------------| | **BRIEF** | Fila matinal — KEV com vencimento próximo, movimentações de EPSS, correspondências de stack | | **FEED** | Lista completa de CVEs, filtros, pesquisa híbrida, exportação | | **IOC LOOKUP** | VirusTotal, AbuseIPDB, GreyNoise, OTX e mais (com suas chaves de API) | | **INVESTIGATE** | Grafo de inteligência armazenada — pesquise CVE/IOC/técnica, aproxime/afaste, expanda saltos | | **ADVISORIES & INTEL** | Manchetes, avisos da CISA, estudos de caso do MITRE ATLAS | | **FORGE** | Mapa de cobertura do MITRE ATT&CK e geração de pacotes de caça | | **Admin** | Feeds, backups, webhooks, operações de IA, quiosque de painel | **Experimente sem instalar:** [briefrdemo.projectjupiter.in](https://briefrdemo.projectjupiter.in) — o mesmo shell de analista sobre dados de exemplo. --- ## Como os dados chegam até você 1. **Ingestão** — Trabalhos em segundo plano sincronizam NVD, CISA KEV, EPSS, MITRE, OTX, RSS e outras fontes para o PostgreSQL (respeitando os limites de taxa de cada provedor). 2. **Armazenamento** — Linhas de CVE, espelhos de enriquecimento, artefatos de correlação e embeddings opcionais de pgvector ficam no seu banco de dados. 3. **Trabalho** — A interface React lê do Postgres. Consultas de IOC e tarefas opcionais de LLM chamam APIs externas somente quando você solicita. 4. **Operação** — As superfícies de administração mostram atualização dos feeds, trabalhos dos agendadores, backups e saúde das chaves de API. Para profundidade de arquitetura, veja [Como funciona](https://github.com/soldier0x0/briefr/blob/main/docs/HOW_IT_WORKS.md) e [Design do sistema](https://github.com/soldier0x0/briefr/blob/main/docs/SYSTEM_DESIGN.md). --- ## Início rápido **Teste local** (fallback SQLite — bom para uma primeira olhada): ```bash git clone https://github.com/Soldier0x0/briefr.git && cd briefr cd backend && python3 -m venv .venv && source .venv/bin/activate pip install -r requirements-dev.txt && cp .env.example .env DATABASE_URL="" BRIEFR_REQUIRE_POSTGRES=0 uvicorn main:app --host 0.0.0.0 --port 8000 ``` ```bash cd ../frontend && npm install && npm run dev # http://localhost:5173 ``` Abra a interface e conclua a configuração inicial de administrador. **Caminho de produção** — PostgreSQL 16 + **pgvector** (`pgvector/pgvector:pg16`), depois o script de instalação: ```bash # Após o Postgres estar em execução — veja docs/SELF_HOST.md §3 bash deploy/briefr-install.sh curl -s http://127.0.0.1:8000/api/health | python3 -m json.tool ``` | Guia | Use quando | |-------|----------| | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | Instalação completa — Postgres de desenvolvimento, Debian/nginx de produção, notas sobre Docker | | [POSTGRES.md](https://github.com/soldier0x0/briefr/blob/main/docs/POSTGRES.md) | Backups, restauração, atualização do pgvector | | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | Abas e fluxos de trabalho do analista | | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | Algo quebrou | Documentação online: [docs.projectjupiter.in](https://docs.projectjupiter.in) --- ## Capturas de tela De uma implantação auto-hospedada (tema escuro, acento do BRIEFR `#e85533`). <table> <tr> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEF tab" width="360" /><br><sub>BRIEF</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/49de99aecd60c08fe50e023fbf7ff2069b641a52b99e1d034d35bea0fceaad12.png" alt="FEED tab" width="360" /><br><sub>FEED</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/ecb17a3ceaa150f8b62d0bd7b0e0395ddb4561e92999d73b5eb7c16d602e86e6.png" alt="CVE detail drawer" width="360" /><br><sub>Detalhe do CVE</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/investigate.png" alt="INVESTIGATE graph" width="360" /><br><sub>INVESTIGATE</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/5f863e0bec74820a3452f2d9d768c5d691d80815f0b11d1cf83f087e719322d9.png" alt="IOC LOOKUP" width="360" /><br><sub>IOC LOOKUP</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/advisories-intel.png" alt="Advisories and Intel" width="360" /><br><sub>Avisos & Intel</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/forge.png" alt="FORGE MITRE coverage and hunt packs" width="360" /><br><sub>FORGE</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-analyst.png" alt="Admin analyst view" width="360" /><br><sub>Admin · Analista</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-operator.png" alt="Admin operator view" width="360" /><br><sub>Admin · Operador</sub></td> </tr> </table> --- ## Documentação | Quero… | Documento | |------------|-----| | Instalar | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | | Usar a interface | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | | Corrigir um problema | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | | Contrato da API | [API_REFERENCE.md](https://github.com/soldier0x0/briefr/blob/main/docs/API_REFERENCE.md) | | O que é entregue | [PRODUCT_STATUS.md](https://github.com/soldier0x0/briefr/blob/main/docs/PRODUCT_STATUS.md) | | Contribuir | [CONTRIBUTING.md](https://github.com/soldier0x0/briefr/blob/main/CONTRIBUTING.md) | --- ## Licença Apache License 2.0 — veja [LICENSE](https://github.com/soldier0x0/briefr/blob/main/LICENSE). Relatórios de segurança: [SECURITY.md](https://github.com/soldier0x0/briefr/blob/main/SECURITY.md). Copyright © 2026 Sai Harsha Vardhan.

