
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
firefox-rce-nssmil — Implementação JavaScript autônoma educacional do exploit público para CVE-2016-9079 (Firefox Use-After-Free), adaptada do módulo original do Exploit-DB/Metasploit. | Kitploit
Ferramentas/GitHubGitHub/soham23/firefox-rce-nssmil
Frameworks de ExploraçãoAnálise de VulnerabilidadesExploração de Aplicações WebCTFAprendizado e EducaçãoExploração de Binários
GitHubsoham23/firefox-rce-nssmil

firefox-rce-nssmil

Implementação JavaScript autônoma educacional do exploit público para CVE-2016-9079 (Firefox Use-After-Free), adaptada do módulo original do Exploit-DB/Metasploit.

Ver Repositório
134há 4 mesesAinda não revisado
Compartilhar

Firefox RCE (CVE-2016-9079) – Port JavaScript Educacional

Implementação educacional do exploit público para CVE-2016-9079, adaptado do módulo original do Exploit-DB/Metasploit para uso independente.

Aviso

Este repositório é fornecido estritamente para fins educacionais e de pesquisa. Ele contém uma portabilidade JavaScript de um exploit publicamente disponível para estudo de técnicas históricas de exploração de navegadores. Não se destina ao uso não autorizado contra sistemas que você não possui ou não tem permissão para testar.


Visão Geral

Este repositório contém uma implementação JavaScript independente do exploit público para CVE-2016-9079, uma vulnerabilidade Use-After-Free (UAF) que afeta versões antigas do Mozilla Firefox.

A vulnerabilidade existe no subsistema de animação SMIL (Linguagem de Integração Multimídia Sincronizada) do Firefox e pode permitir execução remota de código sob condições específicas.

Diferentemente do exploit público original, distribuído como um módulo do Metasploit, este repositório fornece uma implementação baseada em navegador que pode ser servida a partir de um servidor HTTP simples.

Este repositório destina-se como uma referência educacional histórica, e não como uma ferramenta moderna de exploração.


Contexto

Enquanto me preparava para o OSCP, encontrei uma máquina CTF rodando uma versão antiga e vulnerável do Firefox.

Após enumeração, a exploração do navegador parecia ser o caminho pretendido para escalonamento de privilégios.

O exploit disponível publicamente no Exploit-DB estava implementado como um módulo do Metasploit. Como o exame OSCP restringe o uso do Metasploit, eu queria uma versão independente que pudesse ser executada sem o framework.

Após pesquisar o exploit público, adaptei-o para esta implementação JavaScript.

É importante observar que:

  • Eu não descobri o CVE-2016-9079.
  • Eu não desenvolvi o exploit original.
  • Também não afirmo entender completamente a lógica de exploração de baixo nível ou os internos do navegador envolvidos.
  • Este repositório existe para preservar uma implementação educacional independente que usei durante a preparação para o OSCP.

Sobre a Vulnerabilidade

CVE: CVE-2016-9079

Tipo: Use-After-Free (UAF)

Componente Afetado: Animação SMIL do Firefox (nsSMILTimeContainer)

Impacto: Execução Remota de Código

A vulnerabilidade é acionada através de objetos de animação SVG especialmente manipulados que causam uma condição use-after-free dentro do motor de animação do Firefox. O exploit então realiza manipulação de heap antes de executar uma cadeia ROP para obter execução de código.

Este repositório preserva a técnica de exploração documentada publicamente para fins educacionais.


Conteúdo do Repositório

index.html

O ponto de entrada principal.

Carrega os componentes JavaScript e aciona a vulnerabilidade quando aberto em uma versão compatível do Firefox.


worker.js

Contém a maior parte da lógica do exploit, incluindo:

  • heap spraying
  • preparação da memória
  • construção do payload
  • configuração do ROP
  • acionamento da vulnerabilidade

A implementação é adaptada do exploit publicamente disponível.


README.md

Documentação descrevendo a vulnerabilidade, o propósito do repositório e o uso.


Ambiente Testado

  • Firefox ESR 38.0.1
  • Windows 10 Versão 1903

Nenhuma compatibilidade com versões mais recentes do Firefox é esperada.
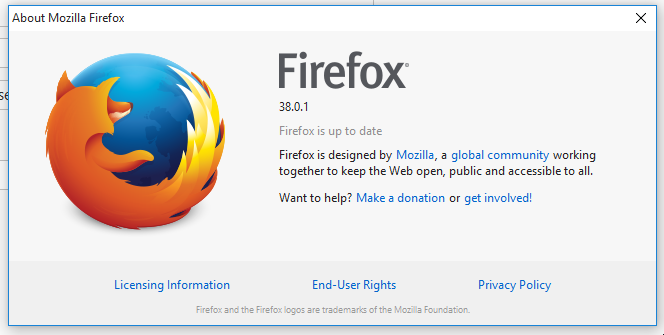
Versão do Firefox


Executando a Prova de Conceito

Pré-requisitos

  • Firefox ESR 38.0.1 (ou outra versão vulnerável)
  • Ambiente de teste Windows
  • Servidor HTTP Python (ou equivalente)

Iniciar um servidor HTTP local

python3 -m http.server 8000

Abrir o PoC

Navegue para:

http://<ip-do-servidor>:8000/index.html

a partir da instância vulnerável do Firefox.


Demonstração do Exploit

Exploit

Nota - Pode ser necessário tentar o exploit várias vezes.

Limitações

Este repositório é intencionalmente minimalista e não deve ser considerado um framework geral de exploração.

Em comparação com a implementação original do Metasploit:

  • A identificação de navegadores (fingerprinting) foi removida.
  • As verificações de sistema operacional foram removidas.
  • A validação de versão foi removida.
  • O exploit executa diretamente, sem realizar verificação de compatibilidade.

Como resultado, esta implementação deve ser usada apenas em ambientes controlados com versões compatíveis conhecidas.


Valor Educacional

Embora eu não tenha sido o autor do exploit original, adaptá-lo para uma implementação independente proporcionou uma exposição valiosa a conceitos como:

  • fluxos de trabalho de exploração de navegadores
  • vulnerabilidades históricas do Firefox
  • vulnerabilidades Use-After-Free
  • adaptação de exploits fora do framework Metasploit
  • construção de ambientes independentes de prova de conceito

Este repositório complementa meu trabalho em segurança de aplicações e bug bounty ao documentar parte do meu processo de preparação para o OSCP.


Referências

  • Entrada do Exploit-DB para CVE-2016-9079

Licença

Este repositório é distribuído apenas para fins educacionais.

O crédito pela técnica de exploração original pertence aos pesquisadores originais e aos autores do exploit público. Este repositório apenas adapta a implementação publicamente disponível em um formato independente para uso educacional.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




