 snovvcrash/divideandscan
Divida os resultados completos da varredura de portas e use-os para execuções direcionadas do Nmap.

Divida Et Impera E Escaneie (e também mescle os resultados da varredura)


NixOS |  |
|---|---|
| NixOS | offsec.tools |
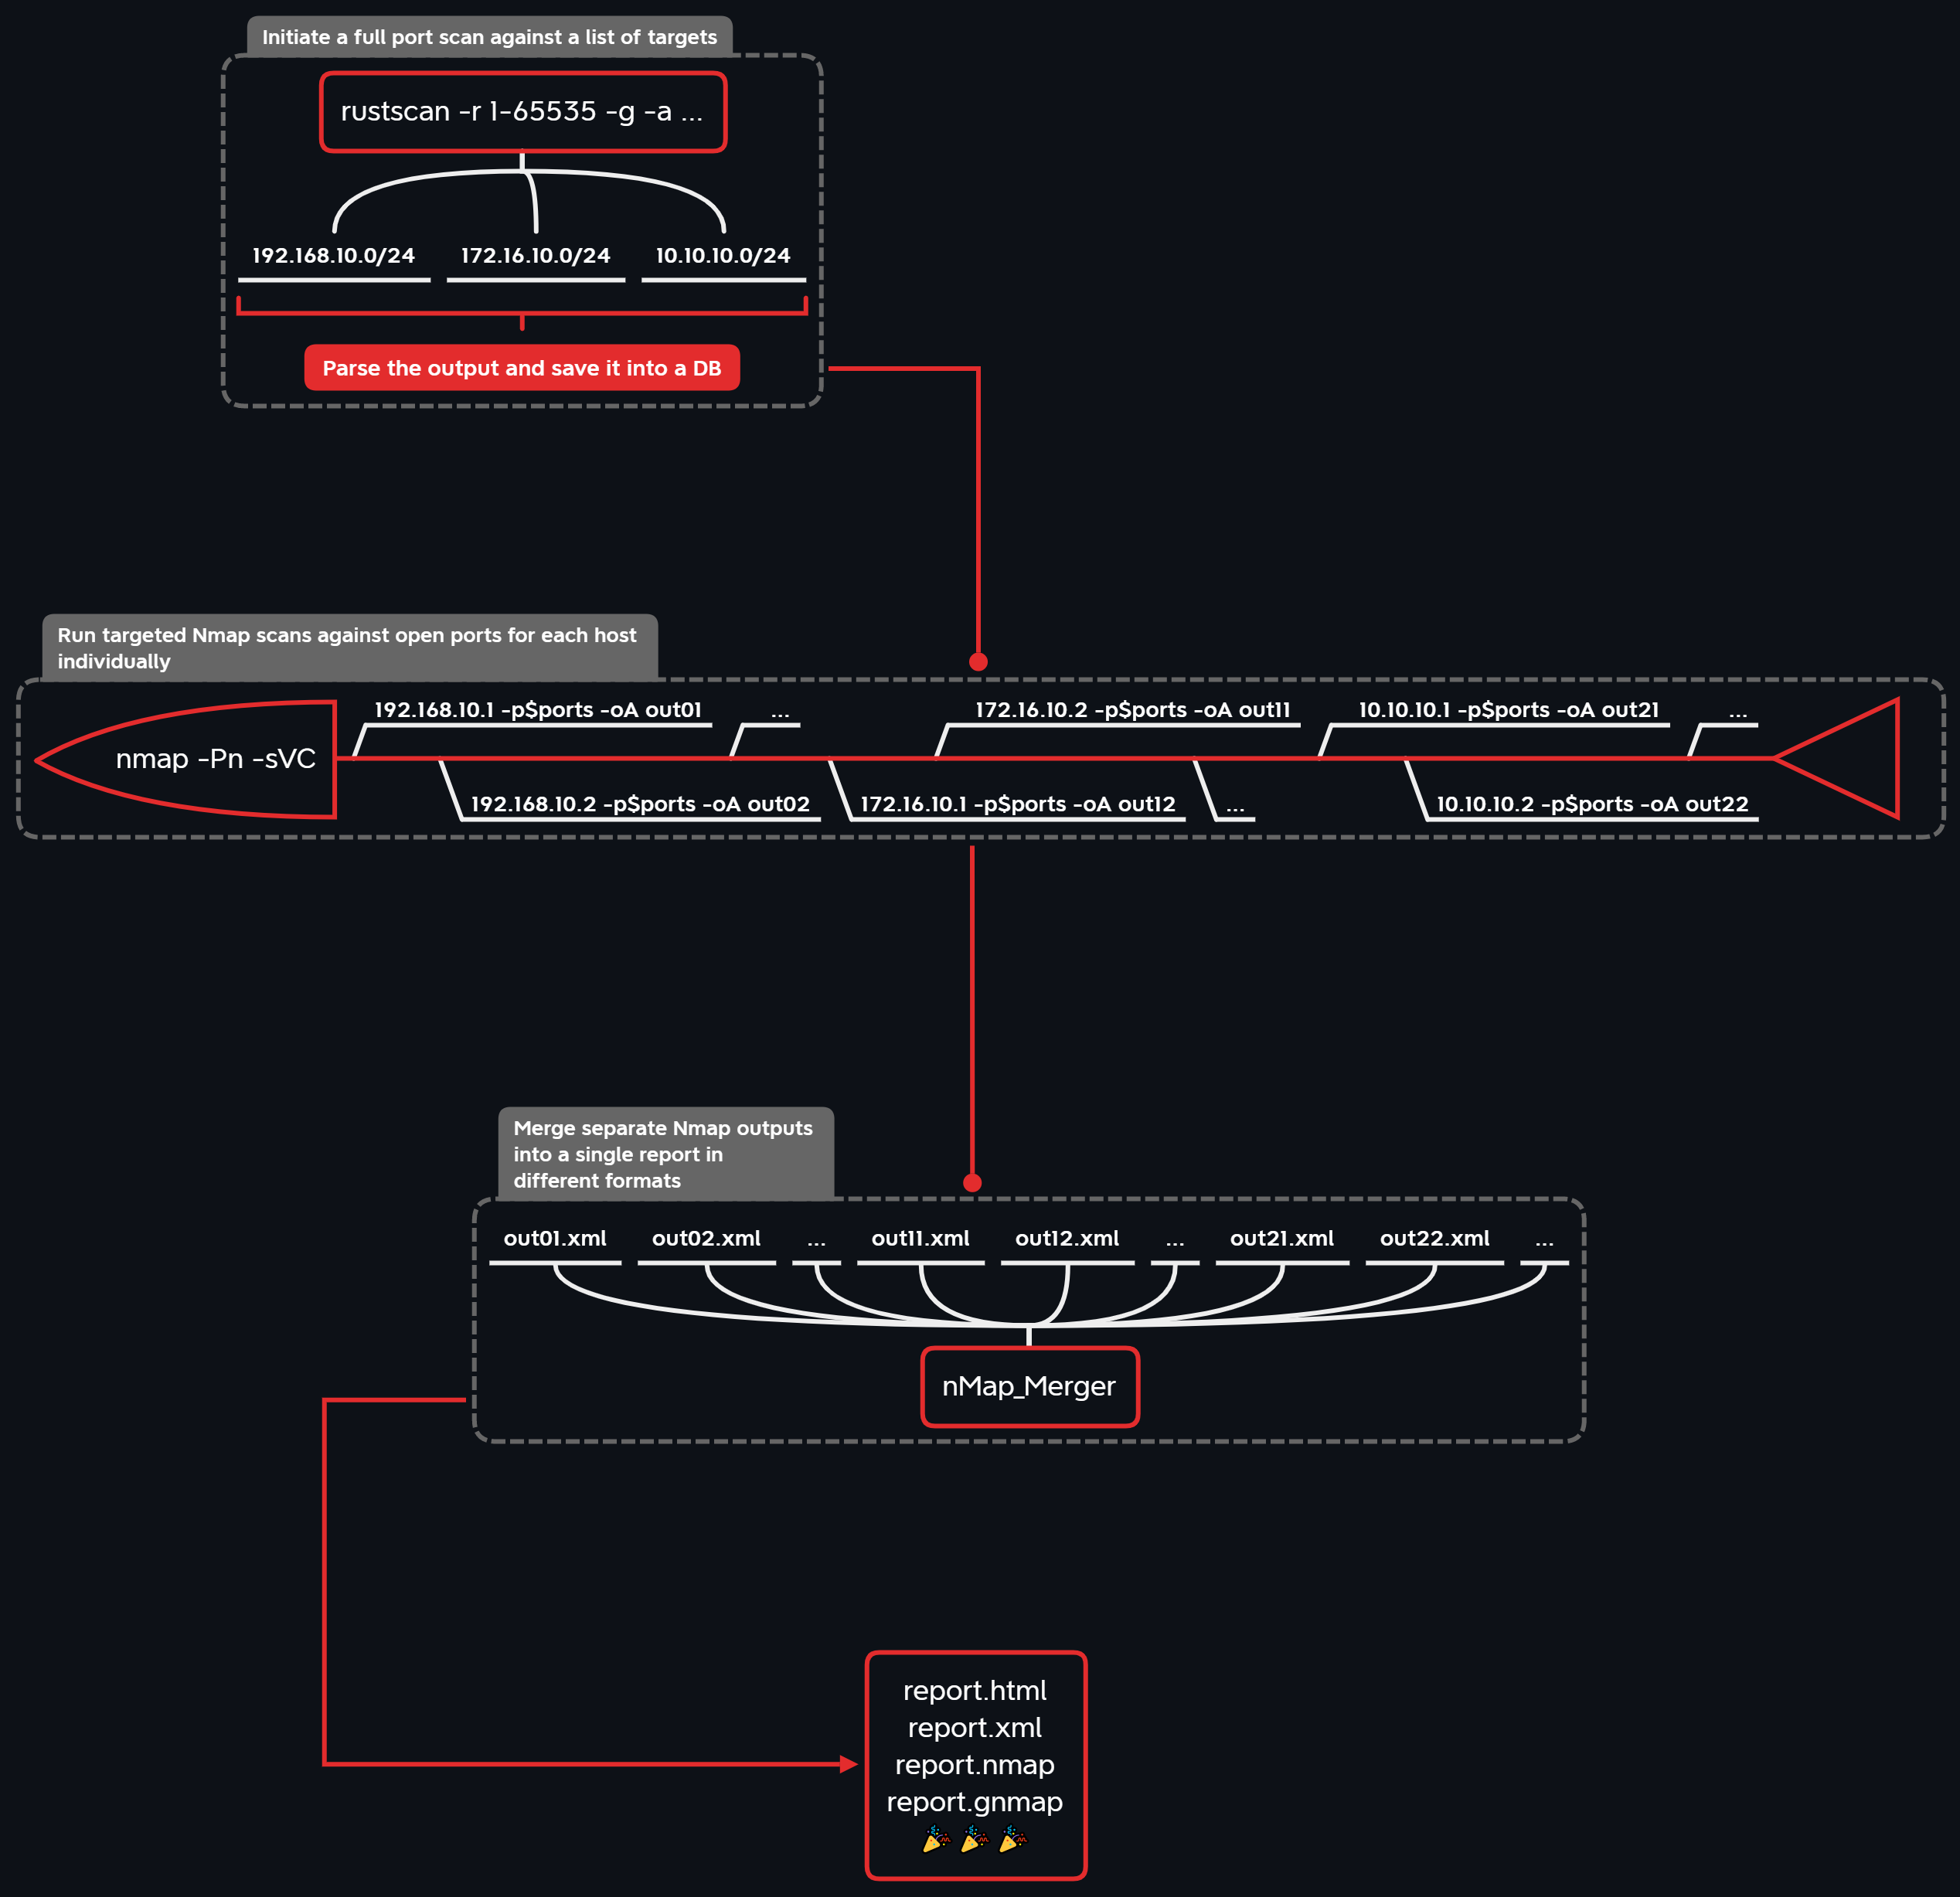
DivideAndScan é usado para automatizar eficientemente a rotina de varredura de portas, dividindo-a em 3 fases:
Para a 1ª fase, pretende-se usar um scanner de portas rápido*, cuja saída é analisada e armazenada em um único arquivo de banco de dados (TinyDB). Em seguida, durante a 2ª fase, varreduras Nmap individuais são lançadas para cada alvo com seu conjunto de portas abertas (o multiprocessamento é suportado) de acordo com os dados do banco de dados. Finalmente, na 3ª fase, as saídas Nmap separadas são mescladas em um único relatório em diferentes formatos (XML / HTML / texto simples / grepable) com nMap_Merger. A parte de visualização é fornecida pelo DrawNmap.
Casos de uso potenciais:
* Scanners de porta disponíveis:
AVISO. Todas as informações contidas neste repositório são fornecidas apenas para fins educacionais e de pesquisa. O autor não é responsável por qualquer uso ilegal desta ferramenta.
Para dividir e escanear com sucesso, precisamos de algumas boas ferramentas de varredura de portas (nos exemplos abaixo, os lançamentos do GitHub são obtidos via eget).
📑 Nota: se você não quiser lidar com dependências no seu sistema operacional host, vá para a parte do Docker.
sudo apt install nmap xsltproc -y
sudo nmap --script-updatedb
pushd /tmp
wget https://github.com/ivre/masscan/archive/refs/heads/master.zip -O masscan-master.zip
unzip masscan-master.zip
cd masscan-master
make
sudo make install
popd && rm -rf /tmp/masscan-master*
eget -t 2.0.1 -a amd64 RustScan/RustScan --to /tmp/rustscan.deb
sudo dpkg -i /tmp/rustscan.deb && rm /tmp/rustscan.deb
sudo wget https://gist.github.com/snovvcrash/8b85b900bd928493cd1ae33b2df318d8/raw/fe8628396616c4bf7a3e25f2c9d1acc2f36af0c0/rustscan-ports-top1000.toml -O /root/.rustscan.toml
sudo mkdir /opt/naabu
sudo eget -s linux/amd64 projectdiscovery/naabu --to /opt/naabu
sudo ln -sv /opt/naabu/naabu /usr/local/bin/naabu
sudo mkdir /opt/nimscan
sudo eget -a NimScan elddy/NimScan --to /opt/nimscan
sudo ln -sv /opt/nimscan/nimscan /usr/local/bin/nimscan
sudo mkdir /opt/sx
sudo eget -s linux/amd64 v-byte-cpu/sx --to /opt/sx
sudo ln -sv /opt/sx/sx /usr/local/bin/sx
sudo mkdir /opt/pd
sudo eget -s linux/amd64 projectdiscovery/dnsx --to /opt/pd
sudo ln -sv /opt/pd/dnsx /usr/local/bin/dnsx
DivideAndScan está disponível no PyPI como divideandscan, embora eu recomende instalá-lo a partir do GitHub com pipx para ter sempre a versão mais recente:
~$ pipx install -f "git+https://github.com/snovvcrash/DivideAndScan.git"
~$ das
Há também um lançamento empacotado com shiv (embora com tamanho de arquivo grande):
# shiv -e das.divideandscan:main -o das.pyz divideandscan
~$ wget https://github.com/snovvcrash/DivideAndScan/releases/latest/download/das.pyz && chmod +x das.pyz
~$ ./das.pyz
Para fins de depuração, você pode configurar um ambiente de desenvolvimento com poetry:
~$ git clone --recurse-submodules https://github.com/snovvcrash/DivideAndScan
~$ cd DivideAndScan
~$ poetry install
~$ poetry run das
📑 Nota: DivideAndScan usa sudo para executar todos os scanners de porta, então solicitará a senha quando os comandos de varredura forem invocados.
Você pode executar DivideAndScan em um contêiner Docker da seguinte forma:
~$ docker run --rm -it --name das -v ~/.das:/root/.das -v `pwd`:/app -p 8050:8050 snovvcrash/divideandscan
Como a ferramenta requer alguns dados de entrada e produz alguns dados de saída, você deve especificar seu diretório de trabalho atual como ponto de montagem em /app dentro do contêiner. Além disso, publicar a porta 8050 no host permite acessar o aplicativo Dash usado para visualização de relatórios Nmap.
Você pode querer definir um alias para tornar o comando base mais curto:
~$ alias das='docker run --rm -it --name das -v ~/.das:/root/.das -v `pwd`:/app -p 8050:8050 snovvcrash/divideandscan'
~$ das

