
Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-62168 — Scanner de prova de conceito para CVE-2025-62168, uma vulnerabilidade de divulgação de informações no Squid Proxy que expõe credenciais de autenticação HTTP, permitindo a detecção e validação de configurações afetadas. | Kitploit
Ferramentas/GitHubGitHub/shahroodcert/cve-2025-62168
Análise de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebTestes de Penetração
GitHubshahroodcert/cve-2025-62168

CVE-2025-62168

Scanner de prova de conceito para CVE-2025-62168, uma vulnerabilidade de divulgação de informações no Squid Proxy que expõe credenciais de autenticação HTTP, permitindo a detecção e validação de configurações afetadas.

Ver Repositório
16há 10 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-62168
Divulgação de Informações do Proxy Squid no Tratamento de Erros

Scanner (Detecção & PoC)

"Devido a uma falha na remoção de credenciais de Autenticação HTTP, o Squid é vulnerável a um ataque de Divulgação de Informações. Gravidade:

Este problema permite que um script contorne as proteções de segurança do navegador e descubra as credenciais que um cliente confiável usa para autenticar.

Este problema potencialmente permite que um cliente remoto identifique tokens de segurança ou credenciais usados internamente por uma aplicação web que utiliza o Squid para balanceamento de carga no backend.

Esses ataques não exigem que o Squid seja configurado com Autenticação HTTP."

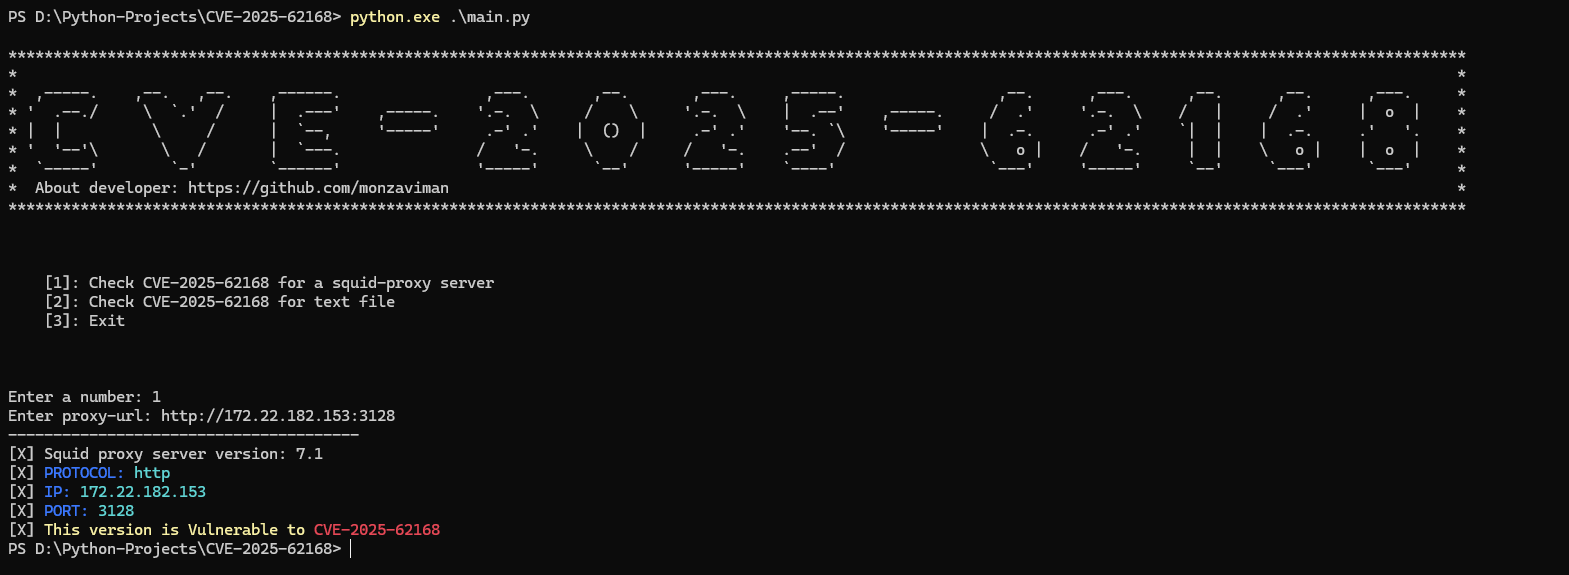
Como Usar

root@kitploit:~
use virtual enviroment & active
pip install -r requirements.txt

python3 main.py
Baixar ferramenta