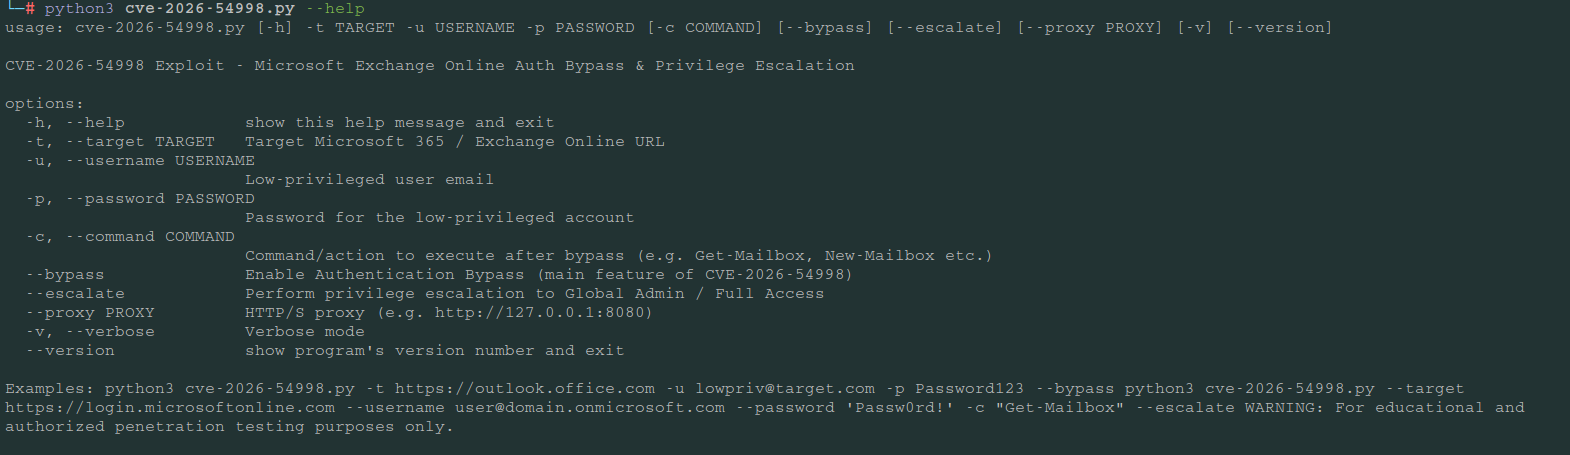
 sentinel-aidefense/cve-2026-54998-exp
Exploit de RCE CVE-2026-54998

AVISO LEGAL
Este repositório é apenas para fins educacionais e de pesquisa.
O autor não é responsável por qualquer uso indevido, dano ou atividades ilegais causadas pelo uso deste material.
Use por sua conta e risco. Respeite as leis aplicáveis e as diretrizes éticas.
CVE-2026-54998 é uma vulnerabilidade de Autorização Incorreta (CWE-863) no Microsoft Exchange Online. Ela permite que um atacante autenticado com privilégios de usuário de baixo nível eleve seus direitos de acesso além do escopo de autorização pretendido pela rede.
A vulnerabilidade foi publicada em 3 de julho de 2026. Pontuação CVSS v3.1: 8.8 (Alta).
Correção Disponível: Sim (lançada em 3 de julho de 2026 via GitHub Advisory GHSA-phr2-vr74-whpx).
A causa raiz são verificações de autorização inadequadas no Exchange Online. Um usuário autenticado com privilégios padrão/baixos pode manipular requisições para obter permissões de nível superior, permitindo ações além do escopo designado (por exemplo, acessar caixas de correio de outros usuários, funções administrativas, etc.).
Exploit - href
