 secureworks/squarephish
Ferramenta avançada de phishing que combina o fluxo de autenticação de código de dispositivo OAuth com códigos QR para colher tokens de autenticação da Microsoft usando pretextos de atualização de MFA.

SquarePhish é uma ferramenta de phishing avançada que utiliza uma técnica combinando o fluxo de autenticação de código do dispositivo OAuth e códigos QR.
Consulte PhishInSuits para mais detalhes sobre o uso do fluxo de código do dispositivo OAuth para ataques de phishing.
   _____                            _____  _     _     _
  / ____|                          |  __ \| |   (_)   | |
 | (___   __ _ _   _  __ _ _ __ ___| |__) | |__  _ ___| |__
  \___ \ / _` | | | |/ _` | '__/ _ \  ___/| '_ \| / __| '_ \
  ____) | (_| | |_| | (_| | | |  __/ |    | | | | \__ \ | | |
 |_____/ \__, |\__,_|\__,_|_|  \___|_|    |_| |_|_|___/_| |_|
            | |
            |_|
                     _________
                    |         | /(
                    | O       |/ (
                    |>        |\ (  v0.1.0
                    |_________| \(

usage: squish.py [-h] {email,server} ...

SquarePhish -- v0.1.0

optional arguments:
  -h, --help      show this help message and exit

modules:
  {email,server}
    email         send a malicious QR Code email to a provided victim
    server        host a malicious server QR Codes generated via the 'email' module will
                  point to that will activate the malicious OAuth Device Code flow
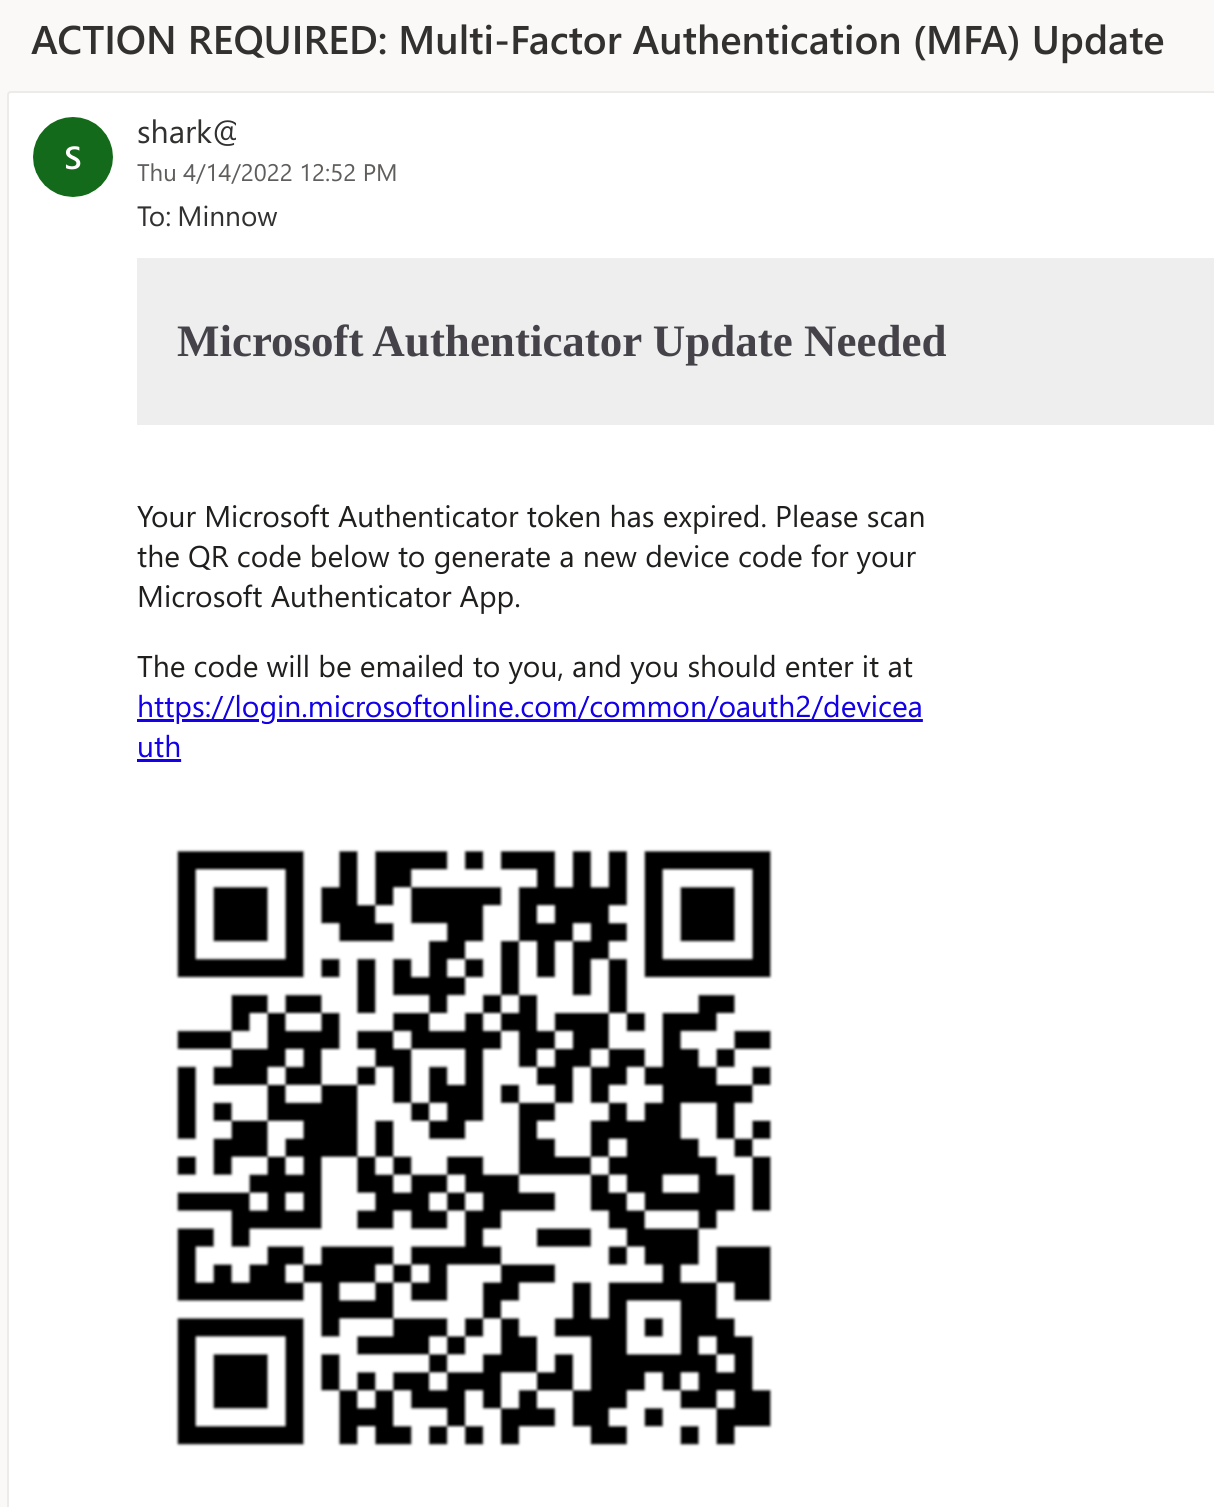
Um atacante pode usar o módulo email do SquarePhish para enviar um e-mail com um código QR malicioso para uma vítima. O pretexto padrão é que a vítima precisa atualizar a autenticação MFA da Microsoft para continuar usando o e-mail no celular. O ID do cliente atualmente em uso é o do aplicativo Microsoft Authenticator.
Ao enviar um código QR primeiro, o atacante pode evitar iniciar prematuramente o fluxo de código do dispositivo OAuth, que dura apenas 15 minutos.
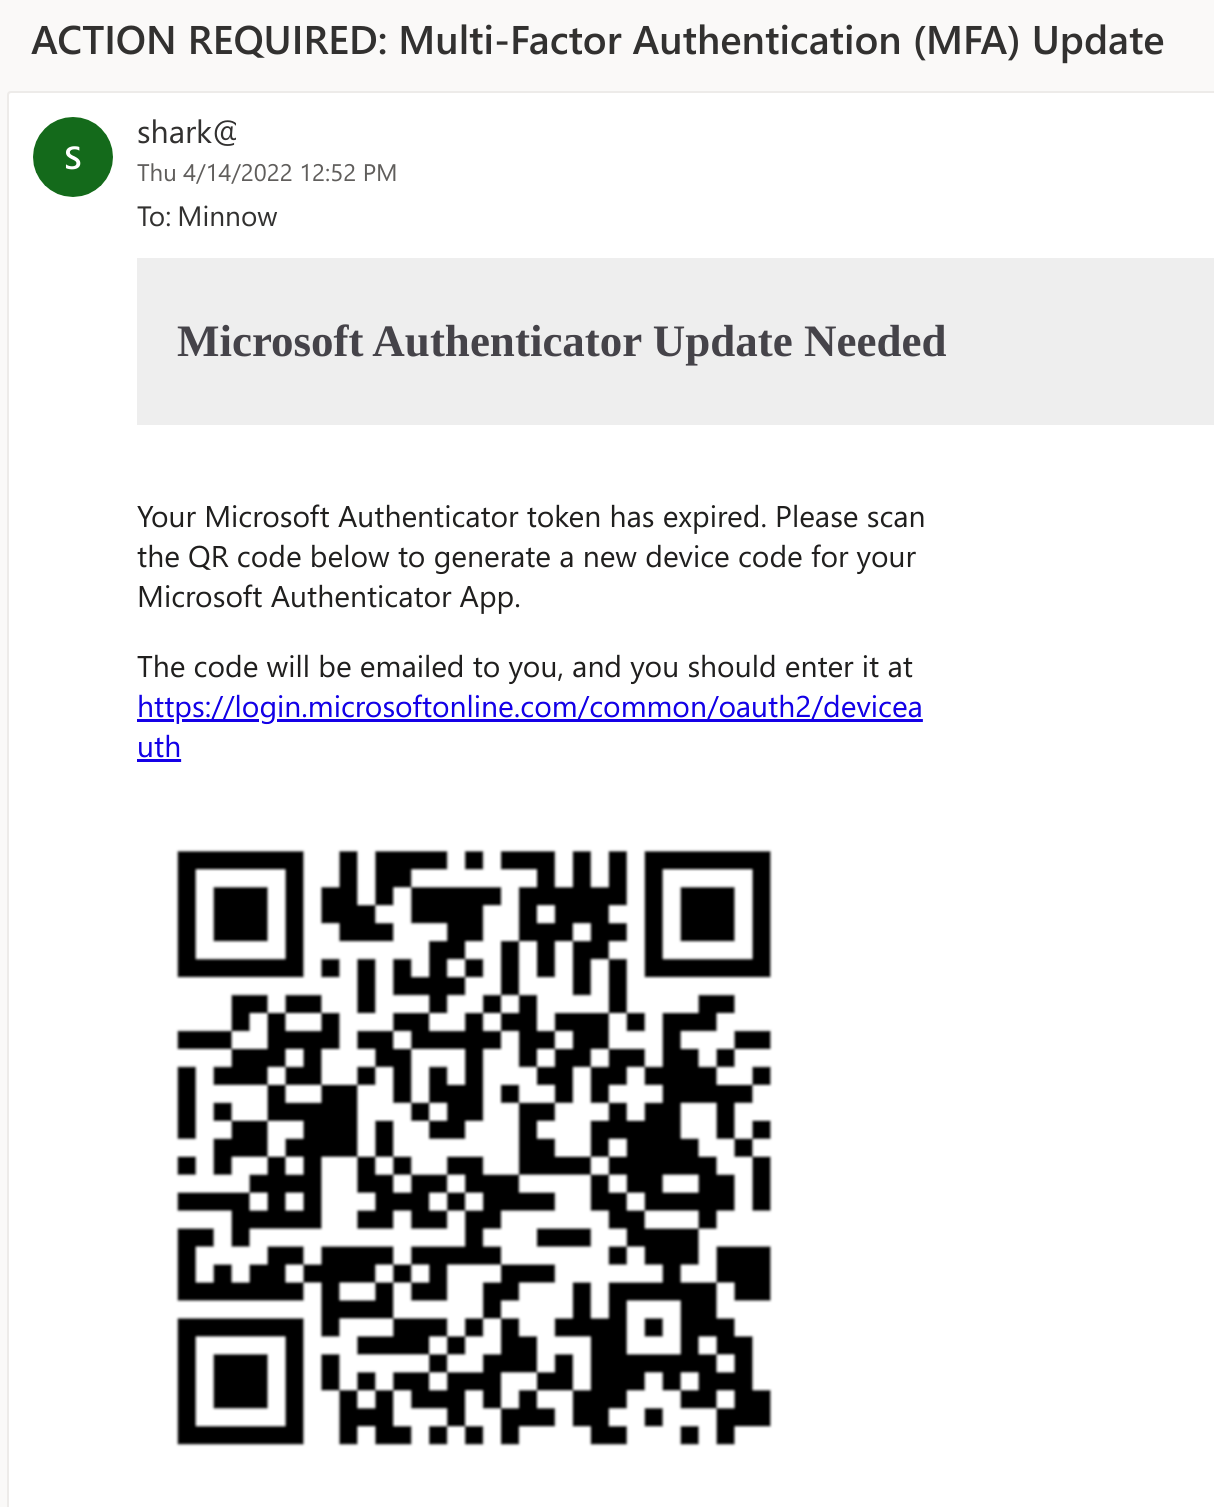
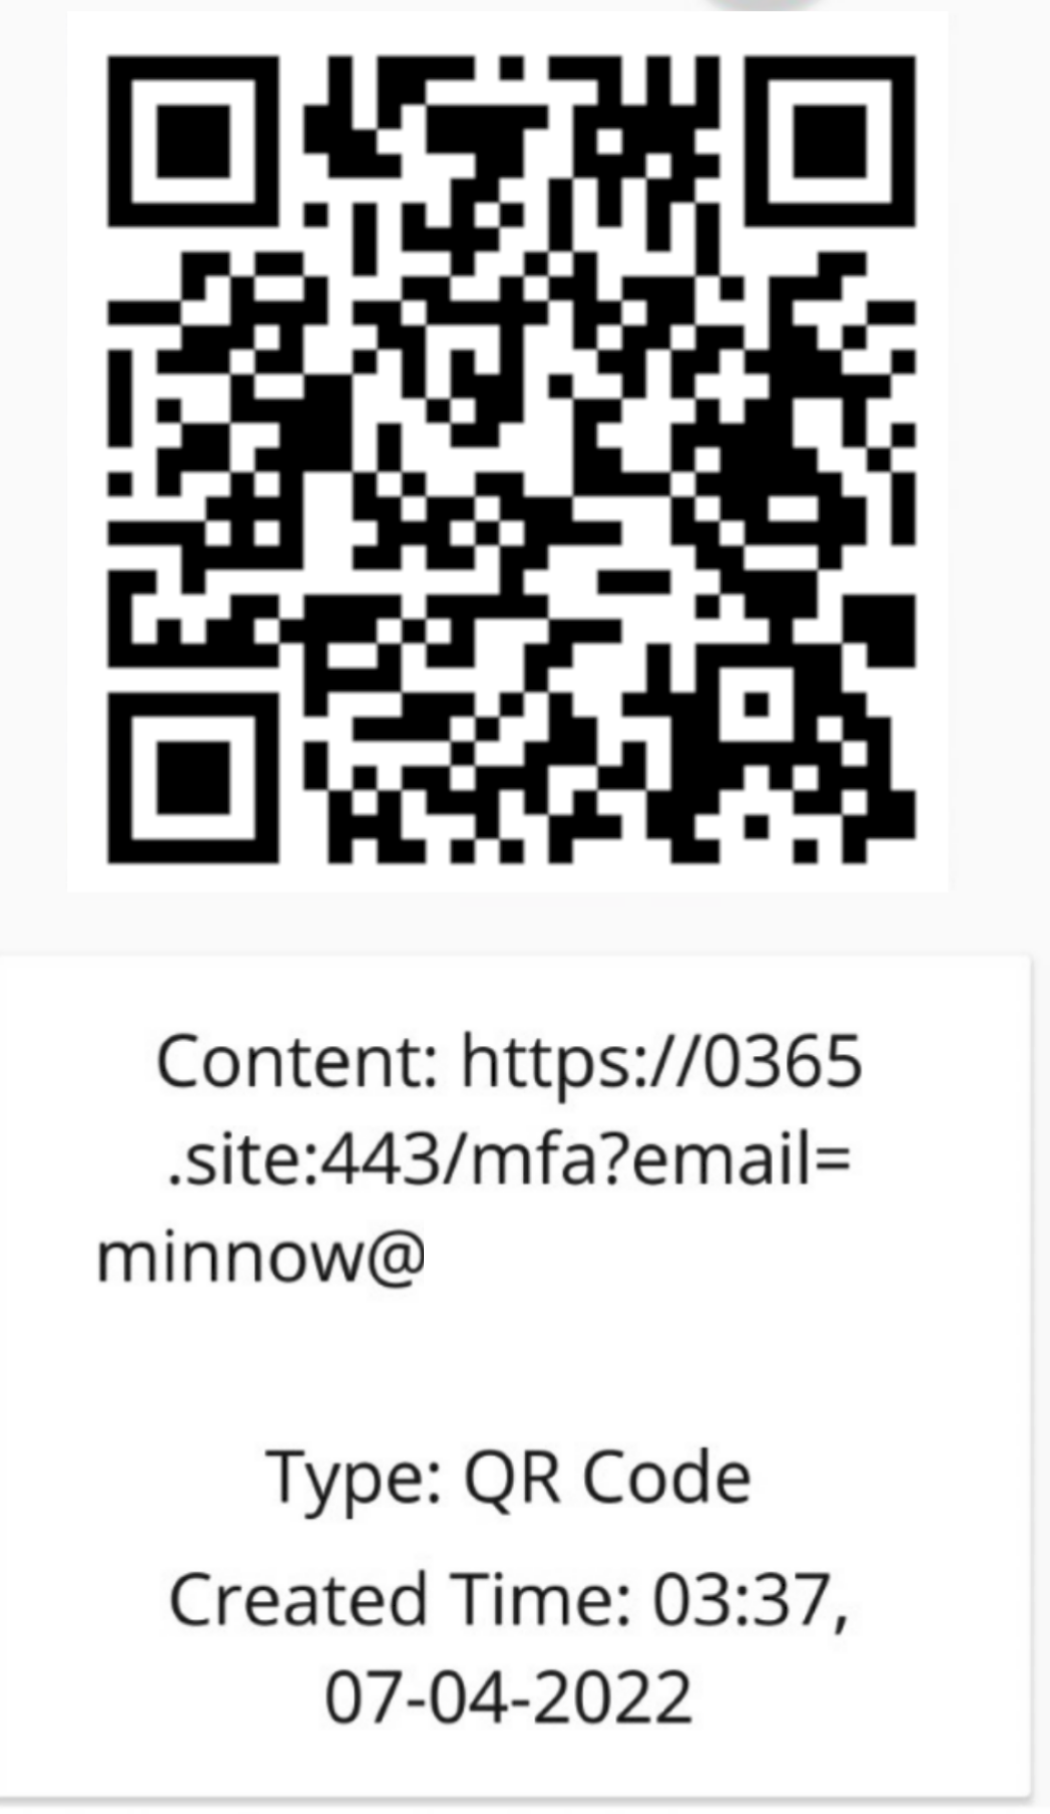
A vítima então escaneará o código QR encontrado no corpo do e-mail com seu dispositivo móvel. O código QR direcionará a vítima para o servidor controlado pelo atacante (executando o módulo server do SquarePhish), com um parâmetro de URL definido para seu endereço de e-mail.
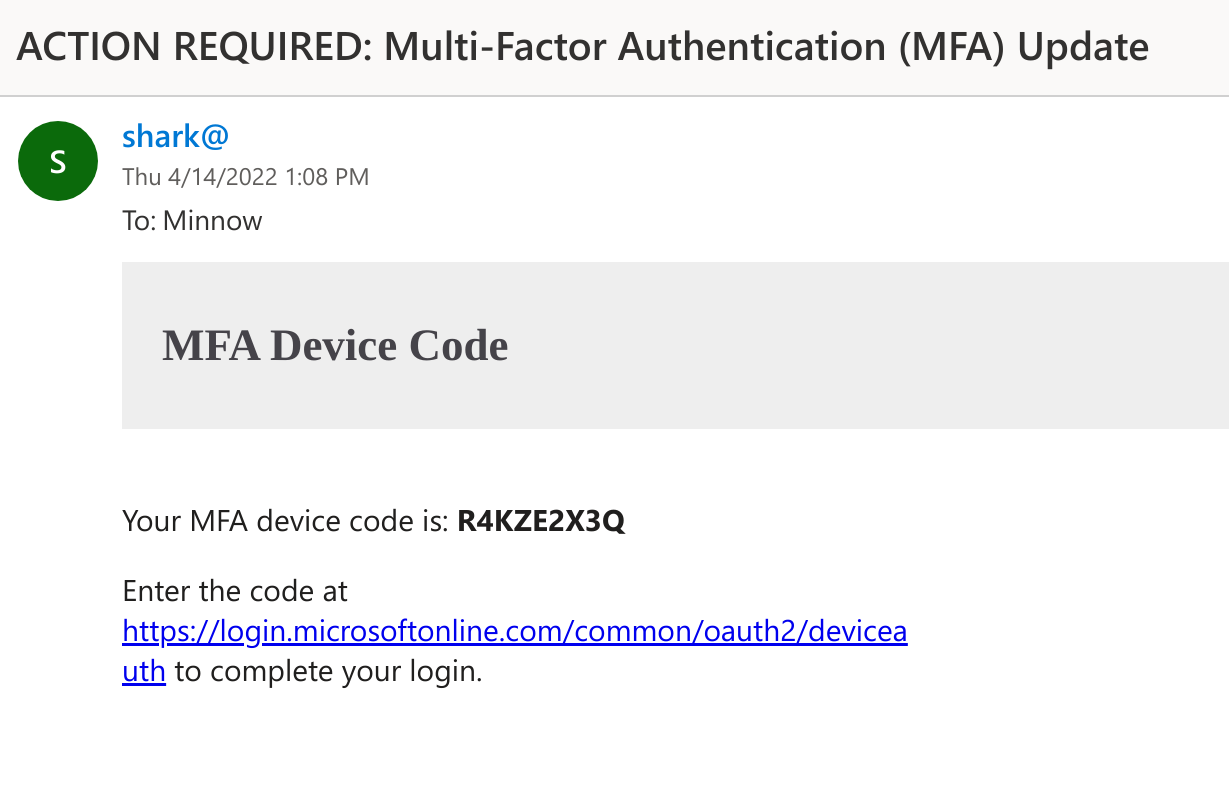
Quando a vítima visita o servidor malicioso SquarePhish, um processo em segundo plano é acionado que iniciará o fluxo de autenticação de código do dispositivo OAuth e enviará por e-mail para a vítima um código de dispositivo gerado, que ela deve inserir no site legítimo de código do dispositivo da Microsoft (isso iniciará o temporizador de 15 minutos do fluxo de código do dispositivo OAuth).
O servidor SquarePhish continuará então a sondar a autenticação em segundo plano.
[2022-04-08 14:31:51,962] [info] [[email protected]] Polling for user authentication...
[2022-04-08 14:31:57,185] [info] [[email protected]] Polling for user authentication...
[2022-04-08 14:32:02,372] [info] [[email protected]] Polling for user authentication...
[2022-04-08 14:32:07,516] [info] [[email protected]] Polling for user authentication...
[2022-04-08 14:32:12,847] [info] [[email protected]] Polling for user authentication...
[2022-04-08 14:32:17,993] [info] [[email protected]] Polling for user authentication...
[2022-04-08 14:32:23,169] [info] [[email protected]] Polling for user authentication...
[2022-04-08 14:32:28,492] [info] [[email protected]] Polling for user authentication...
A vítima então visitará o site de autenticação de código do dispositivo da Microsoft a partir do link fornecido no e-mail ou através de um redirecionamento ao visitar a URL do SquarePhish em seu dispositivo móvel.
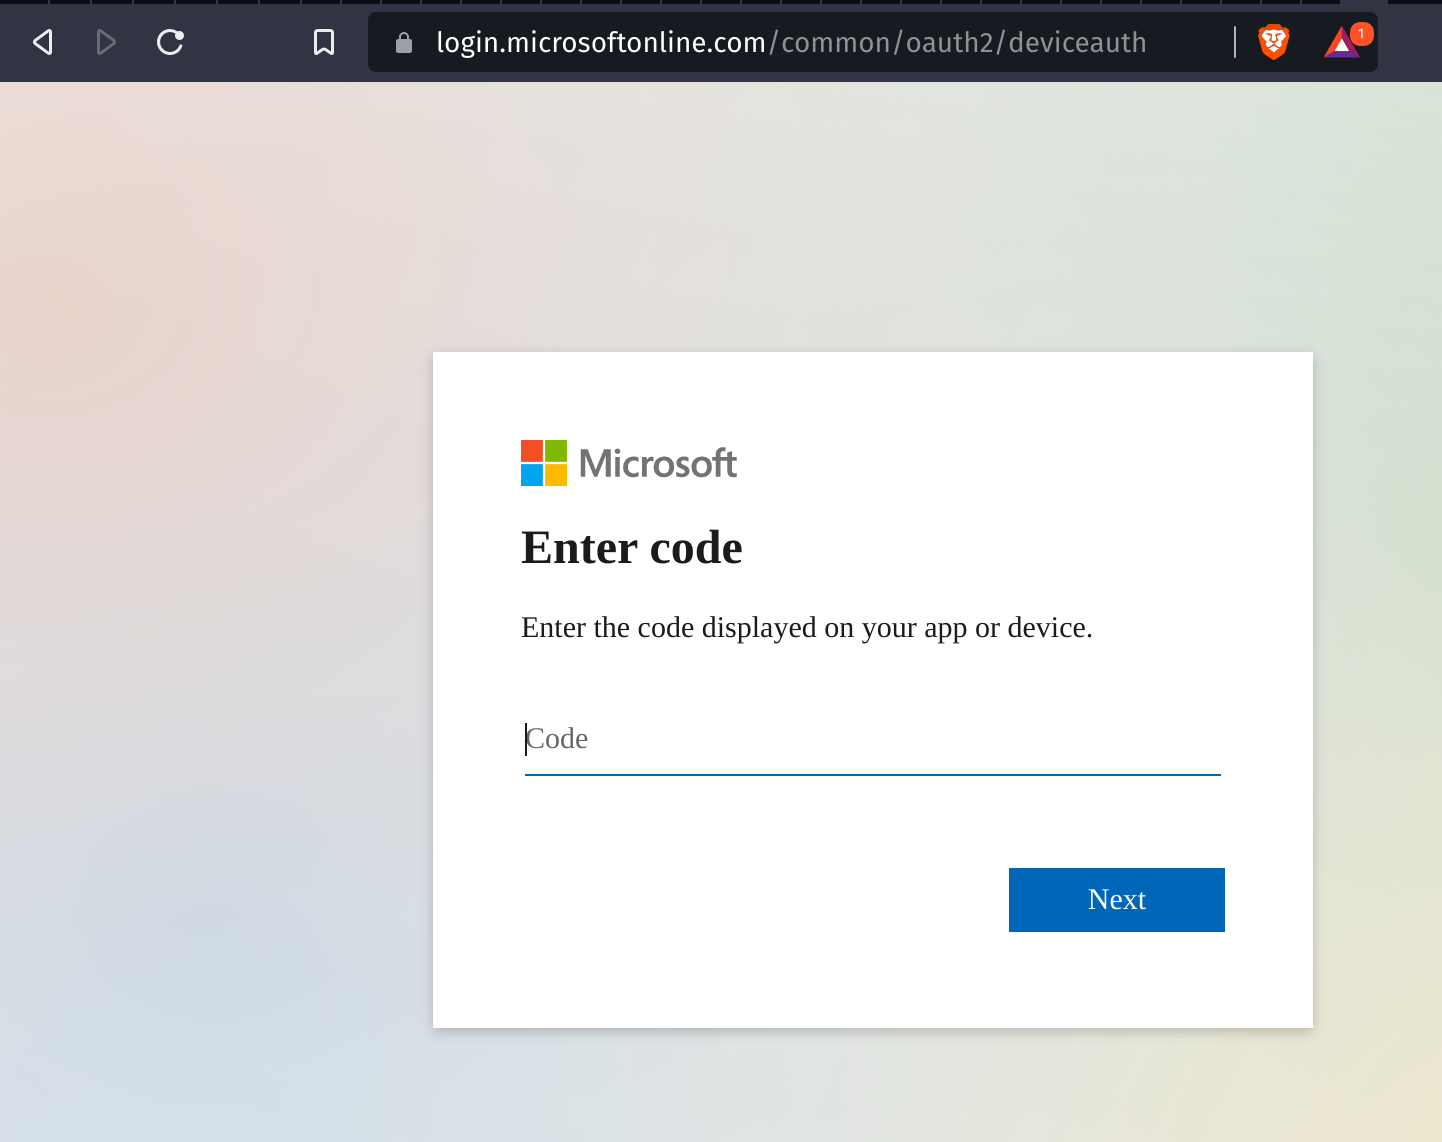
A vítima então inserirá o código de dispositivo fornecido e será solicitada a dar consentimento.
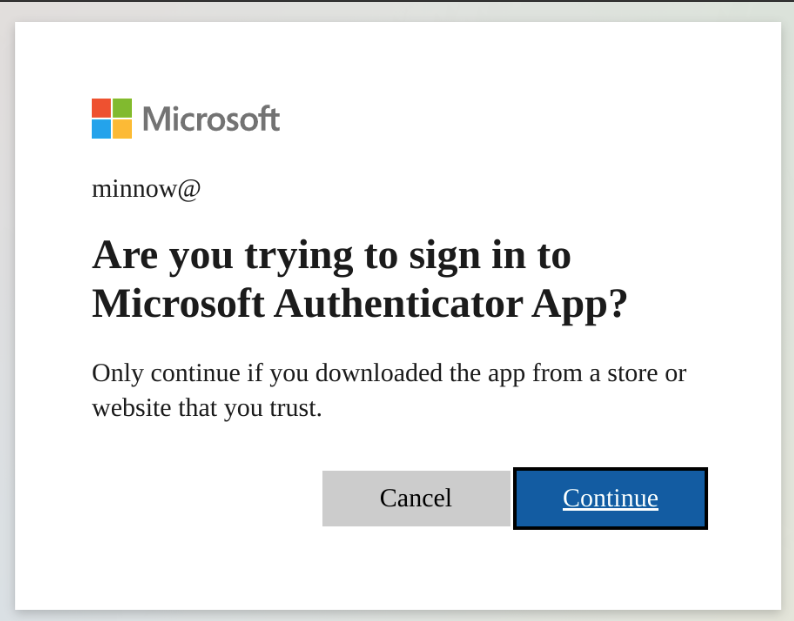
Após a vítima autenticar e consentir, um token de autenticação é salvo localmente e fornecerá ao atacante acesso através do escopo definido do aplicativo solicitante.
[2022-04-08 14:32:28,796] [info] [[email protected]] Token info saved to [email protected]
A definição de escopo atual:
"scope": ".default offline_access profile openid"
!IMPORTANTE: Antes de usar qualquer módulo, atualize as informações necessárias no arquivo settings.config marcadas com
Required.
Envie para a vítima alvo um código QR gerado que acionará o fluxo de código do dispositivo OAuth.
usage: squish.py email [-h] [-c CONFIG] [--debug] [-e EMAIL]

optional arguments:
  -h, --help            show this help message and exit

  -c CONFIG, --config CONFIG
                        squarephish config file [Default: settings.config]

  --debug               enable server debugging

  -e EMAIL, --email EMAIL
                        victim email address to send initial QR code email to

  -u URL, --url URL     force a url to use, this will override the default
                        and will not work with default device flow or
                        pretext but can be useful if using squarephish to
                        send lures directing targets to other servers
Hospede um servidor para o qual um código QR gerado será direcionado e, quando solicitado, acionará o fluxo de código do dispositivo OAuth.
usage: squish.py server [-h] [-c CONFIG] [--debug]

optional arguments:
  -h, --help            show this help message and exit

  -c CONFIG, --config CONFIG
                        squarephish config file [Default: settings.config]

  --debug               enable server debugging
Todas as configurações aplicáveis para execução podem ser encontradas e modificadas através do arquivo settings.config. Existem várias informações necessárias que não possuem valor padrão e devem ser preenchidas pelo usuário: SMTP_EMAIL, SMTP_PASSWORD e SQUAREPHISH_SERVER (apenas ao executar o módulo de e-mail). Todas as opções de configuração foram documentadas no arquivo de configurações através de comentários em linha.
Nota: Os valores SQUAREPHISH_ presentes na seção 'EMAIL' da configuração devem corresponder aos valores definidos ao executar o servidor SquarePhish.
[DEFAULT]
SMTP_PORT            = 465                                                                      # SMTP port, defaulted to 465
SMTP_SERVER          = "smtp.gmail.com"                                                         # SMTP server, defaulted to GMail
SMTP_PROTO           = "ssl"                                                                    # SMTP protocol: {ssl, tls, None (leave empty)}
SMTP_EMAIL           = ""                                                                       # Provide authenticating email address here
SMTP_PASSWORD        = ""                                                                       # Provide authenticating password here
