
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Sudomy — Sudomy é uma ferramenta de enumeração de subdomínios para coletar subdomínios e analisar domínios realizando reconhecimento automatizado (recon) para caça a bugs / testes de penetração. | Kitploit
Ferramentas/GitHubGitHub/screetsec/sudomy
OSINT (Inteligência de Fontes Abertas)ReconhecimentoAnálise de VulnerabilidadesColeta de InformaçõesSegurança WebTestes de PenetraçãoEnumeração de SubdomíniosAnálise de DNS
GitHubscreetsec/sudomy

Sudomy

Sudomy é uma ferramenta de enumeração de subdomínios para coletar subdomínios e analisar domínios realizando reconhecimento automatizado (recon) para caça a bugs / testes de penetração.

2.4k41499há 2 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Ver Repositório
Site

Sudomy

License Build Status Version Build Build Contributions Welcome Youtube

Análise e Enumeração de Subdomínios

ff

Sudomy é uma ferramenta de enumeração de sub-domínios criada com bash script para analizar e coletar dominios e subdominions de forma rápida e compreensiva.

Features!

Até o momento, Sudomy possui essas 13 features:
  • Facil, leve, rápido e poderoso. Bash scripts estão disponiveis por padrão em quase todas as distribuições Linux. Usando a feature de multiprocessamento do bash script, usamos todos os processadores distribuindo a carga entre eles, otimizando o processo.
  • O processo de enumeração de subdomínios pode ser alcançado usando o método ativo ou passivo.
    • Método Ativo

      • Sudomy utiliza ferramentas Gobuster por conta de sua alta performance na execução de ataques força-bruta em subdomínios em DNS. A wordlist usada vem de uma combinação de listas do SecList que possui cerca de 3 milhões de entradas.
    • Método Passivo

      • Selecionando bons sites de terceiros, o processo de enumeração pode ser otimizado. Mais resultados podem ser obtidos em menos tempo. Sudomy pode coletar dados destes 20 sites de terceiros:

          https://dnsdumpster.com
          https://web.archive.org
          https://shodan.io
          https://virustotal.com
          https://crt.sh
          https://www.binaryedge.io
          https://securitytrails.com
          https://sslmate.com/certspotter
          https://censys.io
          https://threatminer.org
          http://dns.bufferover.run
          https://hackertarget.com
          https://www.entrust.com/ct-search/
          https://www.threatcrowd.org
          https://riddler.io
          https://findsubdomains.com
          https://rapiddns.io/
          https://otx.alienvault.com/
          https://index.commoncrawl.org/
          https://urlscan.io/
        
  • Teste a lista de subdomínios coletados e examine-os para encontrar servidores http e https ativos. Essa feature usa uma extensão chamada httprobe.
  • Teste de disponibilidade de subdomínio utiliza o Ping Sweep e/ou o código HTTP retornado.
  • A capacidade de detectar virtualhost (muitos domínios utilizando somente um endereço de IP). Sudomy irá resolver os subdomínios coletados à endereços de IP, e classifica-los se muitos subdomínios se resolvem em somente um único endereço de IP. Essa feature é bastante útil para o próximo passo durante testes de penetração ou bug bounties. Por exemplo, durante port scanning, um único endereço de IP não vai ser escaniado repetidas vezes.
  • Executa port scanning a partir dos subdmínios coletados ou endereços de IP dos virtualhosts.
  • Testa ataques Subdomain takeover
  • Tira screenshots dos subdomínios
  • Identify technologies on websites
  • Coleta dados/Busca portas abertas através de terceiros (Default::Shodan), mas atualmente usa apenas Shodan [Future::Censys, Zoomeye]. Mais eficiente e assertivo em coletar portas através da lista de IP.
  • Coleta Juicy URL & Extrai parametros de URL.
  • Define um caminho para o arquivo de saída. (Especifique o arquivo de saída quando acabar)
  • Gera um report em formatos HTML & CSV.

Como Sudomy funciona

Sudomy esta usando a biblioteca cURL para obter o body das respostas HTTP a partir dos sites terceiros para após isso executar expressões regulares e obter os subdomínios. Esse processo aproveita totalmente todos os processadores e assim mais subdomínios serão coletados em menos tempo.

Publicação

  • Sudomy: Information Gathering Tools for Subdomain Enumeration and Analysis - IOP Conference Series: Materials Science and Engineering, Volume 771, 2nd International Conference on Engineering and Applied Sciences (2nd InCEAS) 16 November 2019, Yogyakarta, Indonesia

Guia do usuário

  • Guia do usuário offline : Sudomy - Subdomain Enumeration and Analysis User Guide v1.0
  • Guia do usuário online : Subdomain Enumeration and Analysis User Guide

Comparação

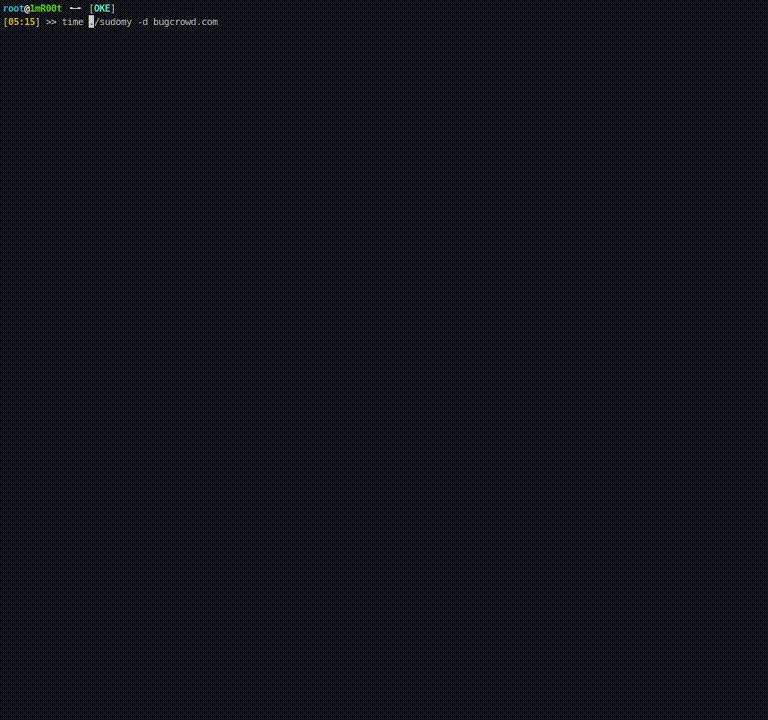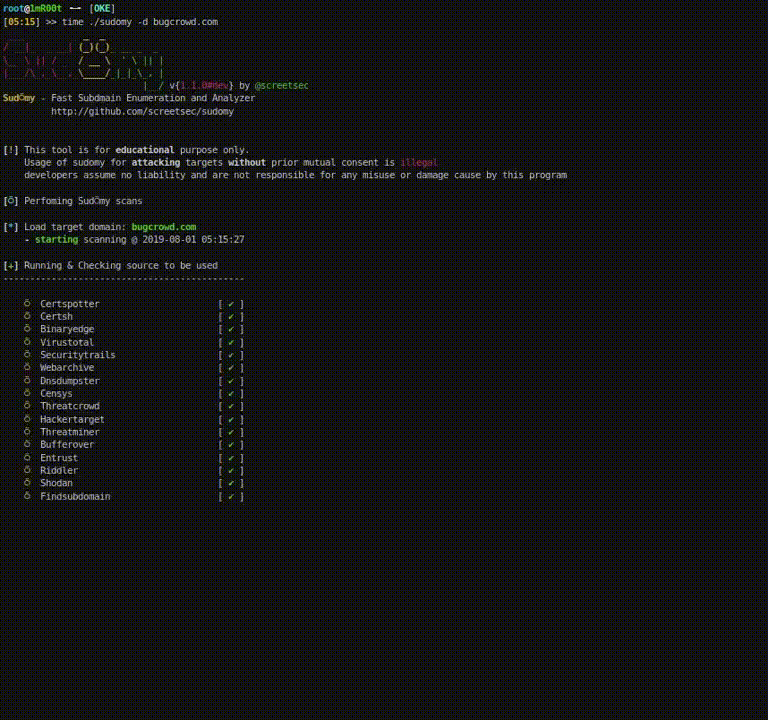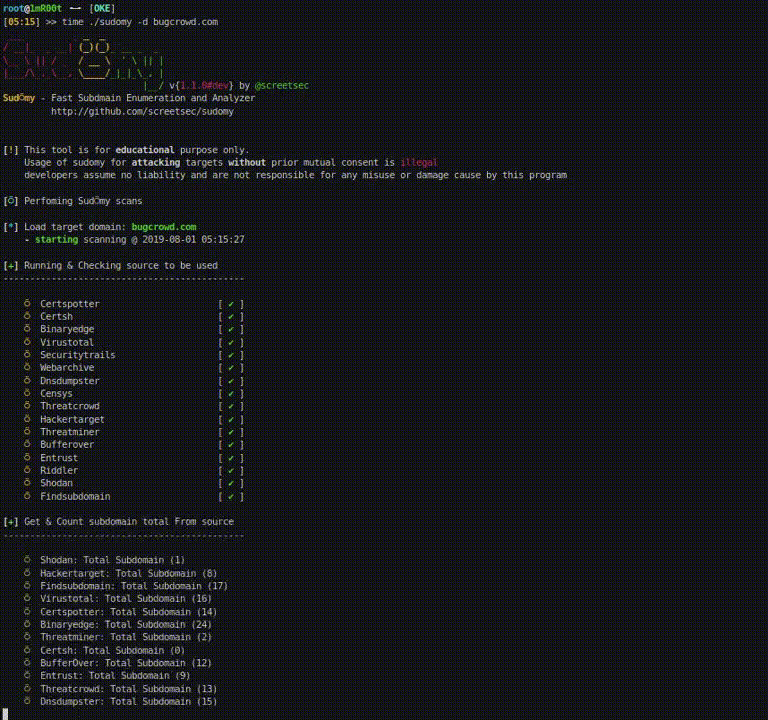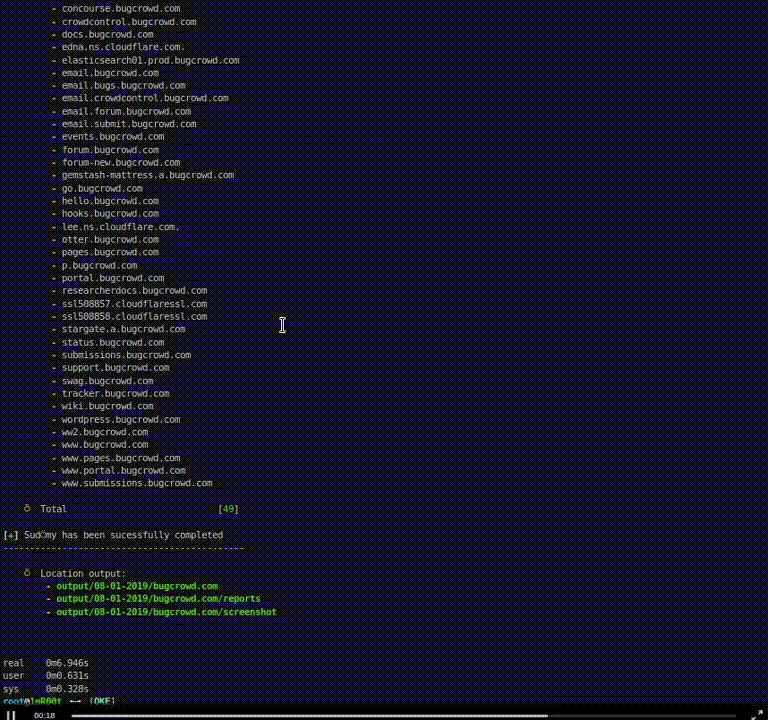
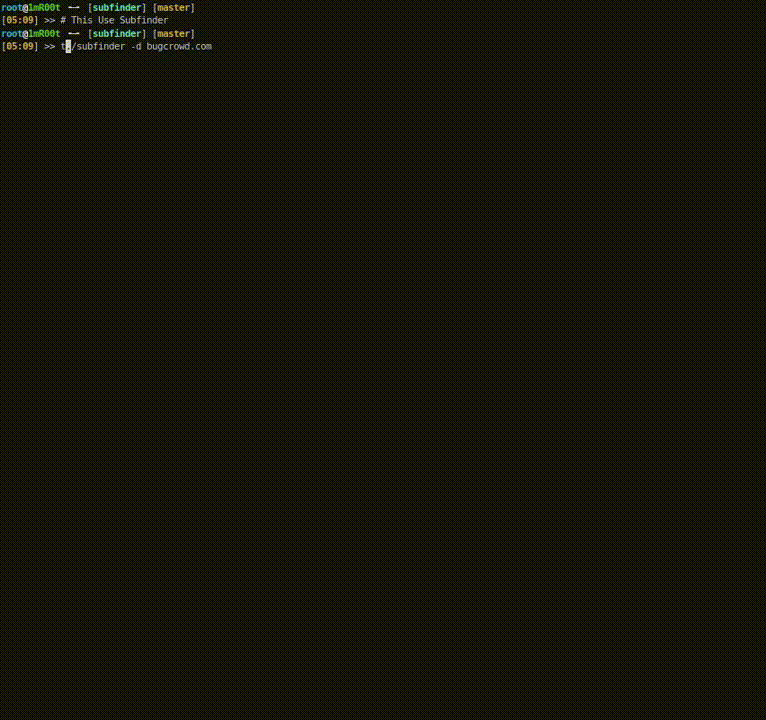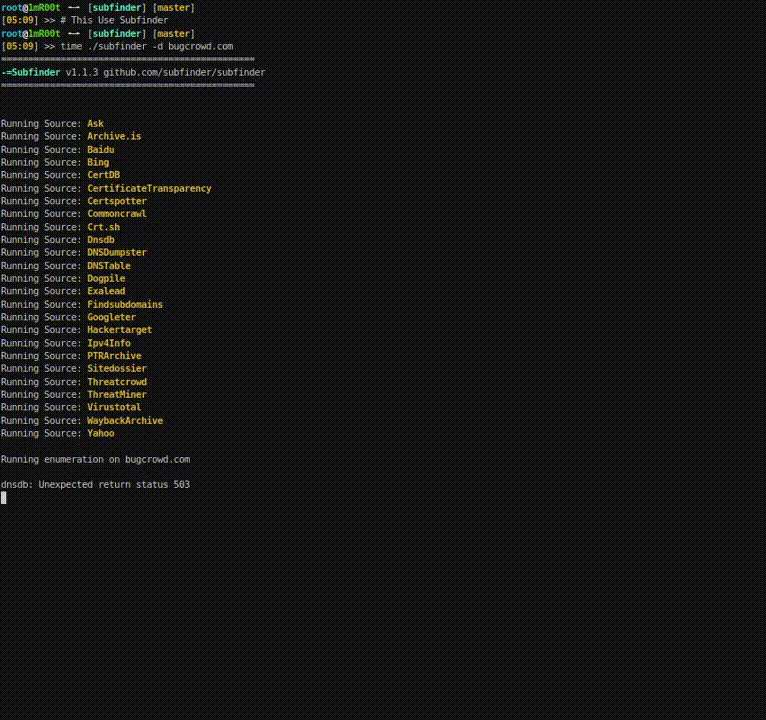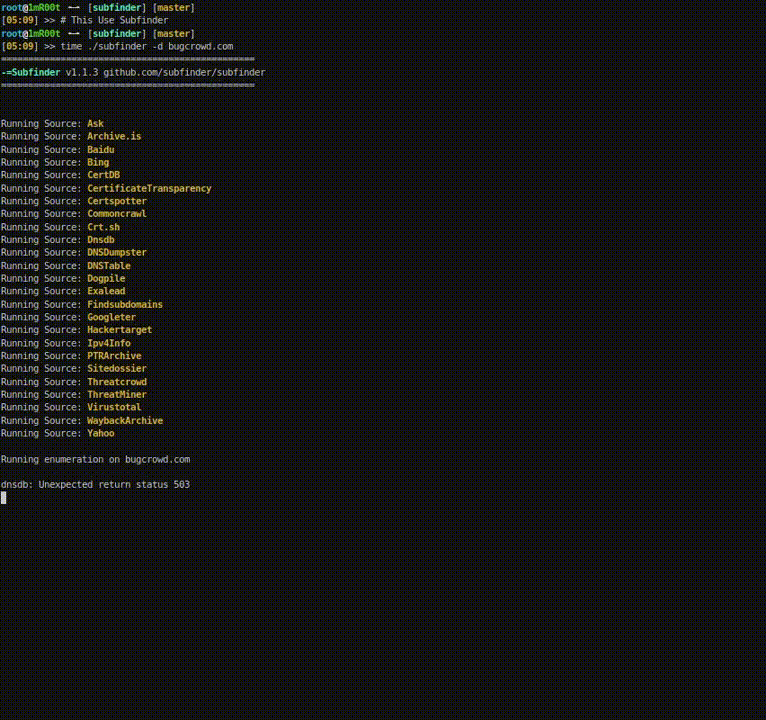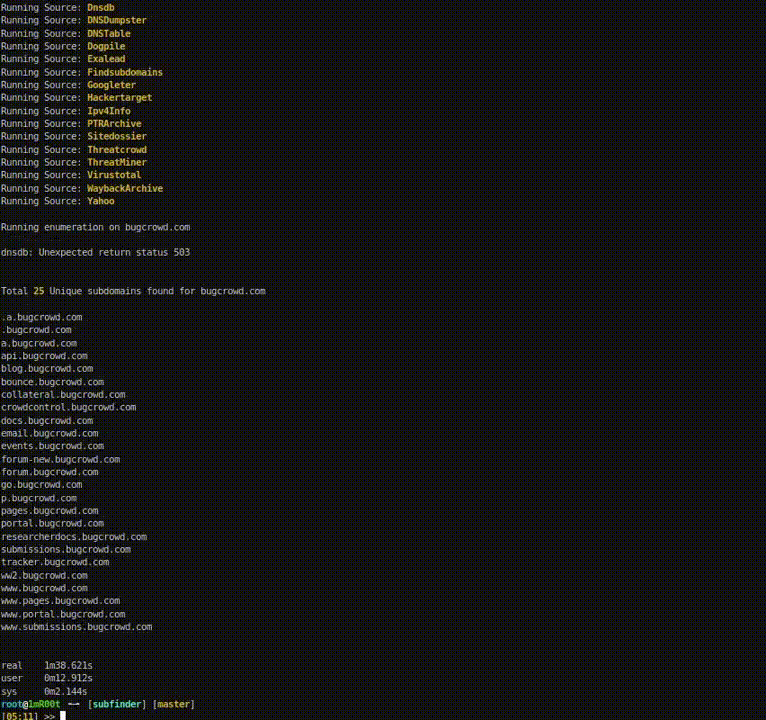
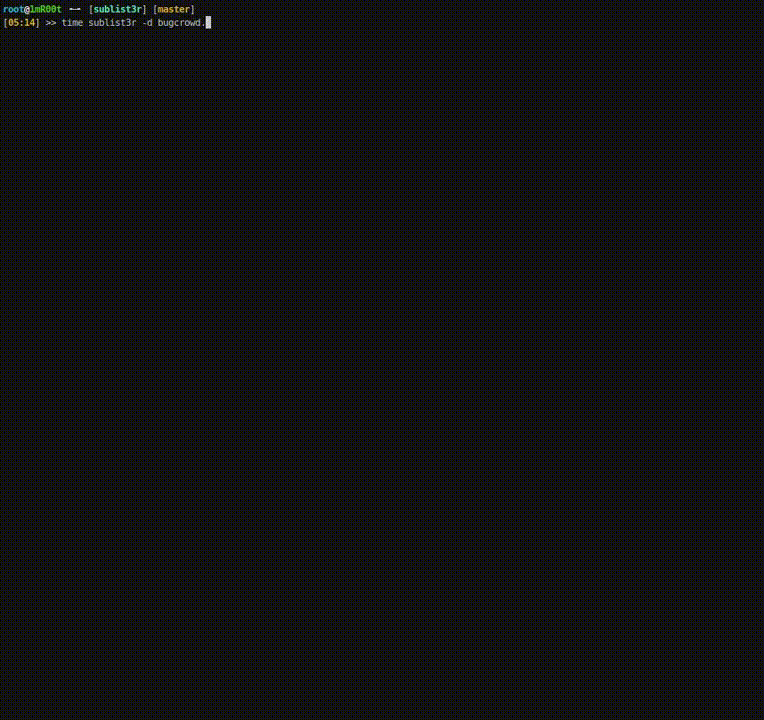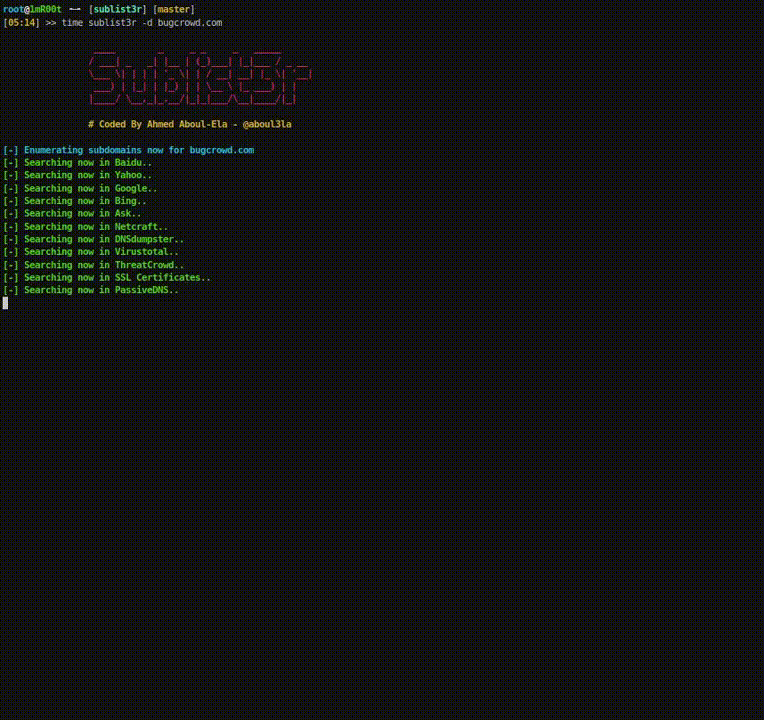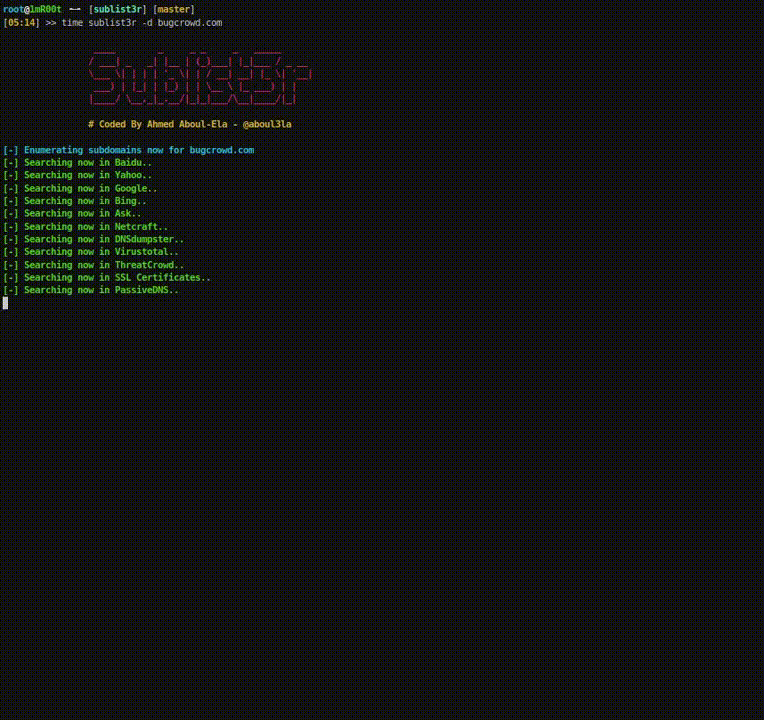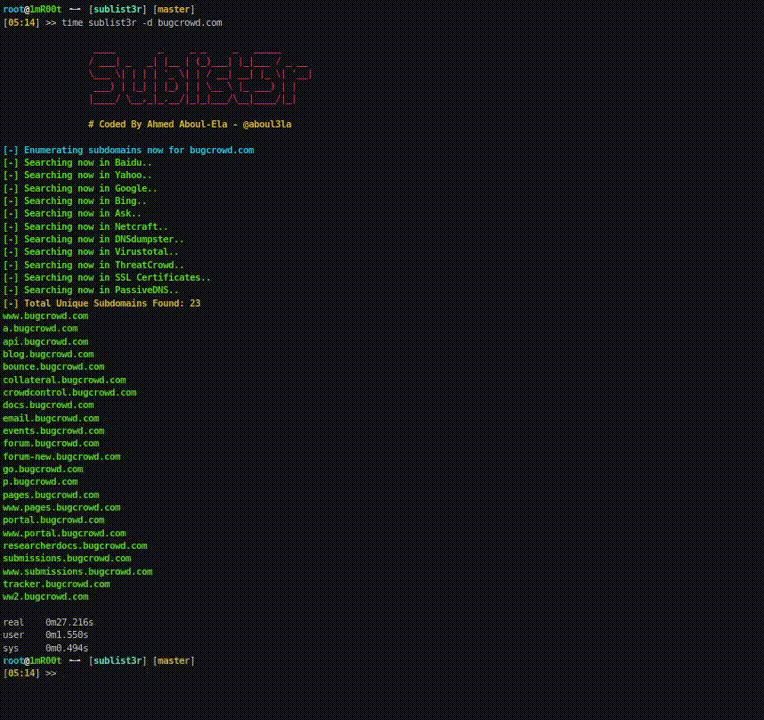
Abaixo estão os resultados de enumerações passivas em DNS usando Sublist3r, Subfinder, e Sudomy. O domínio usado para comparação foi o bugcrowd.com.

SudomySubfinderSublister

Asciinema :

  • Subfinder
  • Sudomy
  • Sublist3r

Instalação

Sudomy esta atualmente utilizando as seguintes ferramentas. As instruções de como instala-las & usa-las estão linkadas abaixo.

ToolsLicenseInfo
GobusterApache License 2.0Não obrigatório
httprobeTom Hudson -Obrigatório
nmapGNU General Public License v2.0Não obrigatório

Baixando Sudomy do GitHub

# Clone o repositório
git clone --recursive https://github.com/screetsec/Sudomy.git

Dependências

$ pip install -r requirements.txt

Sudomy precisa jq para roda e fazer parse. Informações sobre como baixar e instalar podem ser acessadas aqui

# Linux
apt-get update
apt-get install jq nmap phantomjs golang npm
npm i -g wappalyzer wscat

# Mac
brew cask install phantomjs 
brew install jq nmap go npm
npm i -g wappalyzer wscat

Se você já tiver o ambiente Go, então siga essas instruções:

Adicione as seguintes linhas ao seu ~/.bashrc (Do seu usuário)

nano ~/.bashrc
export GOPATH=$HOME/go
export PATH=$PATH:$GOROOT/bin:$GOPATH/bin
source ~/.bashrc

Então instale as dependências

go get -u github.com/tomnomnom/httprobe 
go get -u github.com/OJ/gobuster

Rodando dentro de um container Docker

# Dê pull na imagem a partir do DockerHub
docker pull screetsec/sudomy:v1.1.6

# Rode a imagem. Você pode rodar a imagem de qualquer diretório, mas você deve copiar/baixar a configuração sudomy.api no seu diretório atual.
docker run -v "${PWD}/output:/usr/lib/sudomy/output" -v "${PWD}/sudomy.api:/usr/lib/sudomy/sudomy.api" -it --rm screetsec/sudomy:v1.1.6 [argument]
Baixar ferramenta